Новая киберпреступная группа BYOD опубликовала данные 3615 клиентов Trump Mobile. В базе оказались имена и фамилии, адреса электронной почты, номера телефонов, домашние адреса и сведения о заказах. Часть записей журналисты проверили у самих клиентов: данные оказались настоящими. В базе есть клиенты, которые оформляли предзаказ телефона, и пользователи мобильных тарифов Trump Mobile.
Расследование опубликовало Straight Arrow News. Журналисты связались с несколькими людьми из базы. Один из них подтвердил, что внес депозит $100 за T1, но не получил устройство. Другие записи относились к покупке тарифов мобильной связи. Среди скомпрометированных данных также обнаружили сведения сотрудников Trump Organization, включая ИТ-директора Эрика Браннетта. Trump Mobile на запрос журналистов об инциденте не ответила.
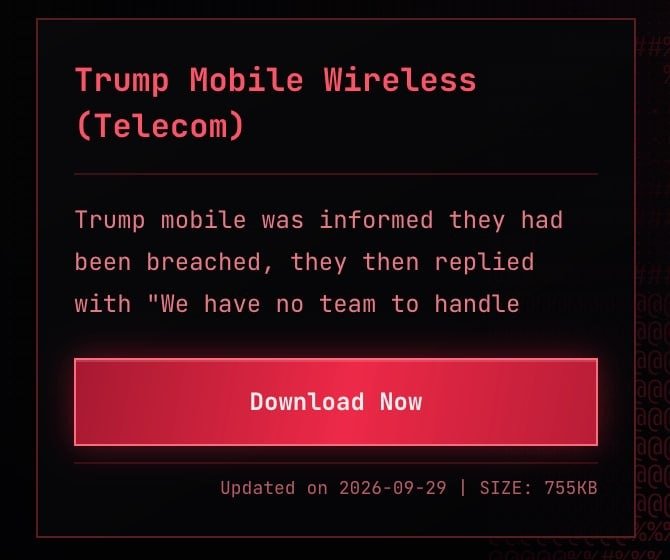
BYOD утверждает, что добралась до систем Trump Mobile через сотрудника Liberty Mobile. Его компьютер якобы заразили вредоносной программой, после чего атакующие получили доступ к инфраструктуре, связанной с сервисом.
Liberty Mobile Wireless играет важную роль в работе Trump Mobile. В условиях использования самого сервиса ранее прямо указывалось, что Trumpmobile.com работает при участии Liberty Mobile. Trump Mobile при этом является виртуальным мобильным оператором: собственной сотовой сети у компании нет, услуги предоставляются через инфраструктуру других операторов.
Сам бренд принадлежит не Trump Organization. Компания T1 Mobile LLC использует название Trump по лицензии, что отдельно указывается в документах сервиса.
BYOD также заявила, что доступ к внутренней панели Trump Mobile у группы сохранялся и после атаки. В подтверждение хакеры передали Straight Arrow News снимок экрана с персональными данными одного из клиентов. Независимого технического подтверждения того, что этот доступ остается действующим, пока нет.
На сайте мониторинга вымогательских групп Ransomware.live запись о Trump Mobile появилась 5 октября. Трекер указывает предполагаемую дату атаки 29 сентября и приводит сообщение BYOD об утечке.
Еще одна деталь быстро разошлась по соцсетям. BYOD утверждает, что предупредила Trump Mobile о взломе и получила ответ: «We have no team to handle this» — «У нас нет команды, которая могла бы этим заняться».
Эта фраза действительно опубликована BYOD и воспроизводится в материале Straight Arrow News. Подтверждения со стороны Trump Mobile нет, поэтому выдавать ее за официальную позицию компании нельзя.
Это не первый инцидент с персональными данными пользователей сервиса. В мае 2026 года Trump Mobile подтвердила, что сведения клиентов оказались доступны через интернет. Тогда можно было получить имена, адреса электронной почты, почтовые адреса, номера мобильных телефонов и идентификаторы заказов.
Представитель компании сообщил TechCrunch, что собственные сети и системы Trump Mobile не были взломаны. Источником проблемы назвали внешнюю платформу, обслуживавшую часть операций компании. Признаков утечки финансовых данных тогда не обнаружили.
Новый случай устроен иначе. BYOD заявляет уже о компрометации рабочего компьютера сотрудника партнера и последующем доступе к внутренним системам. Trump Mobile эту версию пока публично не подтвердила.
В опубликованной базе есть имя и фамилия клиента, адрес электронной почты, телефон, домашний адрес и информация о заказе. Straight Arrow News проверило несколько записей непосредственно у людей, чьи данные присутствовали в массиве. Несколько человек подтвердили их достоверность.
Один клиент рассказал, что оставил депозит за T1. В других строках фигурировали тарифы мобильной связи, включая пакет с безлимитными звонками, сообщениями и передачей данных.
В базе нашлись и бывшие пользователи сервиса. Сотрудник Trump Organization Николас Хейс подтвердил журналистам, что раньше пользовался Trump Mobile, но к моменту публикации уже отказался от услуг оператора. Самого Дональда Трампа и членов его семьи среди 3615 записей Straight Arrow News не обнаружило.
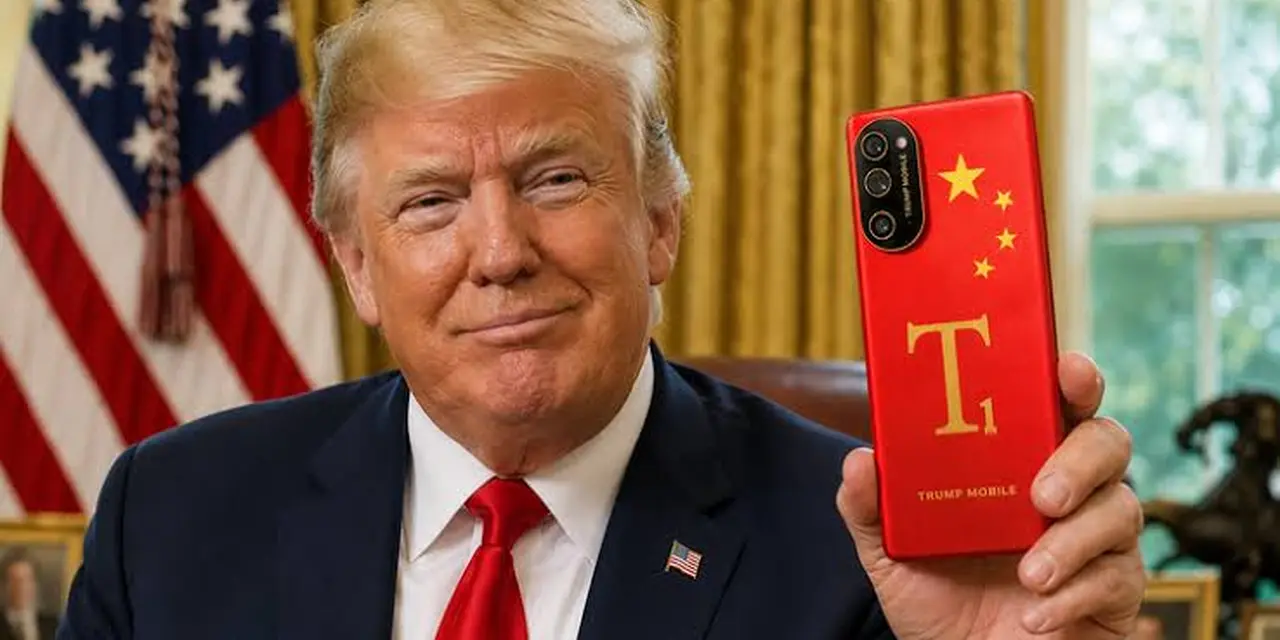
Утечка привлекла дополнительное внимание из-за истории самого смартфона T1. При анонсе устройство продвигали с сильным акцентом на американское происхождение. Позже формулировки о производстве в США с сайта убрали.
Летом специалисты iFixit получили серийный T1 и разобрали его. Проверка показала, что аппаратная платформа почти полностью совпадает с HTC U24 Pro 2024 года.
Внутренняя компоновка, системная плата, процессор Snapdragon 7 Gen 3, дисплей и большая часть компонентов совпали. Инженеры даже переставили системную плату HTC U24 Pro в корпус T1 — телефон заработал.
Главное аппаратное отличие обнаружилось в аккумуляторе. У T1 он немного крупнее и произведен на Филиппинах компанией Newlix. Зарядка при этом ограничена 30 Вт против 60 Вт у HTC.
После разбора iFixit пришел к выводу, что T1 фактически использует ту же платформу, что HTC U24 Pro, с измененным корпусом, аккумулятором и несколькими косметическими деталями. Основную часть конструкции эксперты связывают с китайским контрактным производством.
На старте T1 продавали за $499. Для предзаказа требовалось внести депозит $100. В сентябре Trump Mobile подняла цену телефона сразу на $250 — до $749. Компания отдельно об изменении не объявляла, новая сумма просто появилась на сайте.
Конфигурация при этом осталась прежней: 12 ГБ оперативной памяти и накопитель на 512 ГБ. Изменение цены заметил The Verge.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.