Ad

Последние новости: Критическая инфраструктура

Bit2Watt превращает облачные GPU в генератор помех для электросети
от Маша Даровская

Исследователи Чжэцзянского университета представили Bit2Watt — метод управляемого изменения энергопотребления графических ускорителей, способный создавать помехи в системе электроснабжения дата-центра. Злоумышленнику в предложенной модели не требуется взламывать облачную платформу, получать права администратора или проникать в оборудование электросети. Он действует как обычный …

Читать далее →
SonicWall SMA1000 взламывали через две уязвимости нулевого дня

от Маша Даровская

Неизвестные злоумышленники несколько недель атаковали шлюзы удалённого доступа SonicWall SMA1000 через цепочку ранее не раскрытых уязвимостей. Они создавали туннель к закрытым внутренним службам устройства, получали права суперпользователя и устанавливали вредоносные компоненты для скрытого доступа к корпоративным сетям.

Читать далее →

В США Gold Eagle поставит ИИ на конвейер поиска уязвимостей

от Маша Даровская

В США заработал координационный центр Gold Eagle. Он будет собирать найденные искусственным интеллектом уязвимости, проверять их, удалять дубликаты и ускорять выпуск патчей для критической инфраструктуры.

Читать далее →

HelloNet прорвался в защищённые сети через ViPNet

от Маша Даровская

Исследователи обнаружили активную кампанию кибершпионажа HelloNet против крупных российских организаций. Атакующие используют компонент обновления ViPNet, закрепляются в Windows, разворачивают скрытые прокси-серверы, выполняют команды и удаляют следы своей работы.

Читать далее →

Старые роутеры открыли вход в критическую инфраструктур

от Маша Даровская

Спецслужбы и центры кибербезопасности США, Великобритании, Канады, Австралии, Франции, Финляндии, Чехии, Польши и ещё нескольких стран выпустили совместное предупреждение об атаках на сетевое оборудование. Основная цель — плохо настроенные и давно не обновлявшиеся маршрутизаторы в энергетике, связи, финансах, здравоохранении, государственном …

Читать далее →
Веб-приложения стали входной дверью для атак: 75% успешных инцидентов в России приводили к простоям

от Маша Даровская

Исследование Positive Technologies за 2025 год показывает: каждая пятая успешная атака на организации в мире была направлена на веб-ресурсы. Для российских компаний последствия чаще всего оказывались операционными: 75% успешных атак на веб-приложения приводили к нарушению основной деятельности. Ещё 34% заканчивались …

Читать далее →
ЦОДы начали атаковать через климат и питание: инженерные системы становятся слабым местом дата-центров

от Маша Даровская • Статья

Российские центры обработки данных всё чаще рискуют стать жертвами киберфизической атаки через системы жизнеобеспечения: охлаждения, электропитания, диспетчеризацию здания и промышленные контроллеры. НВБС предупреждает, что злоумышленники могут искать вход не через хорошо защищенный ИТ-периметр, а через инженерные контуры, которые исторически проектировались …

Читать далее →

Атаки на промышленность: особенности преступлений и цели хакеров

от Маша Даровская • Статья

Производство стало самой атакуемой промышленной отраслью не из-за одной критической уязвимости, а из-за самой архитектуры современных заводов: тесная связка IT и OT (операционные технологии или технологическая/производственная инфраструктура), постоянный удалённый доступ подрядчиков, зависимость от устаревших систем и высокая цена простоя. Исследователи …

Читать далее →

ЦОДы реже простаивают, но цена ошибки выросла: Uptime Institute назвал главные причины аварий 2025 года

от Маша Даровская • Статья

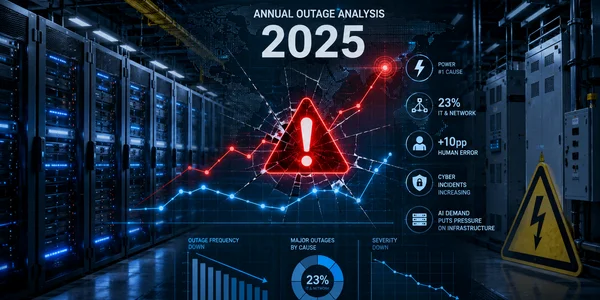
Uptime Institute выпустил Annual Outage Analysis 2025 — седьмой ежегодный отчёт о сбоях в ИТ-инфраструктуре и дата-центрах. Главный вывод: аварий в пересчёте на масштаб цифровой инфраструктуры становится меньше, но риски усложняются. Электропитание остаётся главным источником серьёзных простоев, доля ИТ- и …

Читать далее →
Claude помог атакующим найти путь к OT-сети водоканала в Мексике

от Маша Даровская

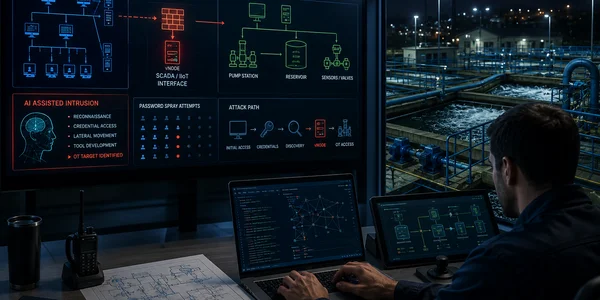
Dragos разобрала атаку на водопроводно-канализационное предприятие в Монтеррее. В январе 2026 года злоумышленник, уже находясь в IT-среде, использовал Claude и GPT-модели для разведки, написания скриптов, обработки данных и поиска пути к OT. Claude обнаружил сервер с vNode SCADA/IIoT-интерфейсом, сам оценил …

Читать далее →
CISA просит критическую инфраструктуру готовиться к работе без интернета, подрядчиков и части ИТ-систем

от Маша Даровская

CISA запустила инициативу CI Fortify для операторов критической инфраструктуры. Рекомендации требуют заранее развивать две способности: изолировать жизненно важные OT-системы от интернета, корпоративных и сторонних сетей, а также быстро восстанавливать скомпрометированные компоненты или переходить на ручные операции. Документ исходит из жёсткого …

Читать далее →

Дочернюю компанию IBM в Италии атаковали хакеры: след ведёт к Salt Typhoon, но подтверждений пока не хватает

от Маша Даровская

Salt Typhoon заподозрили в атаке на дочернюю компанию IBM в Италии. Под ударом оказался подрядчик, связанный с госсектором и критичной инфраструктурой

Читать далее →

HeartlessSoul охотится за геоданными российских организаций

от Маша Даровская

Группа HeartlessSoul сместила интерес к геоинформационным данным российских организаций. Целями стали государственные структуры, промышленные предприятия, компании из сферы авиационных систем и отдельные пользователи. Заражение идёт через фишинговые письма, вредоносные установщики и поддельные сайты с авиационным ПО, а финальная нагрузка — …

Читать далее →