Beget снова атакуют: возможны сбои маркетплейсов и банков
Один из крупнейших российских хостинг-провайдеров Beget 15 ноября сообщил о новой масштабной DDoS-атаке.
Читать далее →
Один из крупнейших российских хостинг-провайдеров Beget 15 ноября сообщил о новой масштабной DDoS-атаке.
Читать далее →Российский разработчик Orion soft назначил на 5 ноября 2026 года выпуск zVirt Special Edition (zVirt SE) — сертифицированной редакции платформы виртуализации для инфраструктуры с повышенными требованиями к безопасности. Компания заявляет, что новая версия впервые получила весь набор возможностей коммерческой zVirt.
Читать далее →НКЦКИ направил владельцам критической инфраструктуры предписание обновить PHP, проверить серверы и при задержке патча ограничить доступ к сайтам.
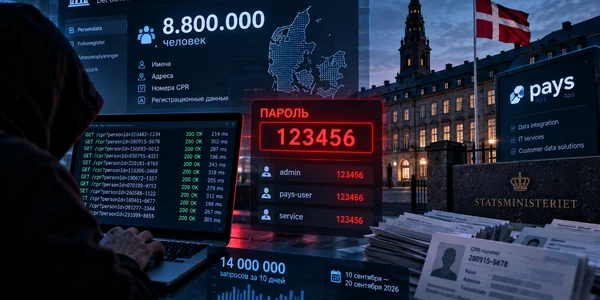
Читать далее →В Дании злоумышленник получил доступ к государственному реестру населения CPR через учетные записи небольшой IT-компании Pays ApS. Через ее подключение к реестру было выполнено около 14 млн автоматизированных запросов, а посторонний получил доступ к персональным данным примерно 8,8 млн человек. …
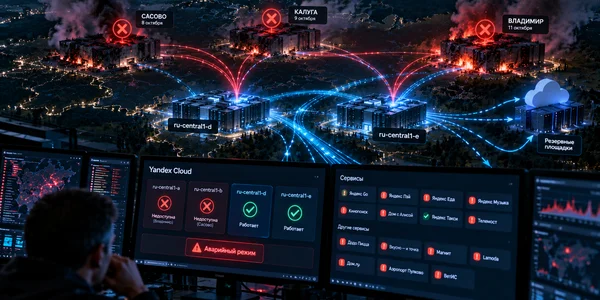
Читать далее →Минцифры помогло «Яндексу» найти дополнительные площадки для размещения информационных систем после повреждения трех дата-центров. Компания уже перевела ключевые сервисы на заранее подготовленные резервные мощности, а остальные продолжает переносить на сторонние площадки. При этом Yandex Cloud все еще работает с ограничениями: …
Читать далее →Хакерская группировка Longlegs, которую исследователи связывают с Китаем, атаковала четыре организации с помощью программы-вымогателя Warlock. Среди целей оказались предприятие водоснабжения, оператор связи, региональный орган власти и университет. Для проникновения в корпоративные сети злоумышленники использовали уязвимости Microsoft SharePoint, а для распространения …
Читать далее →Минцифры России совместно с Минобороны прорабатывает меры защиты центров обработки данных (ЦОД) после серии атак беспилотников на инфраструктуру «Яндекса». За четыре дня повредили три дата-центра компании в Рязанской, Калужской и Владимирской областях. Две площадки полностью остановили работу, облачная платформа Yandex …
Читать далее →Дата-центр «Яндекса» во Владимире полностью остановил работу после атаки беспилотников в ночь на 11 октября. Повреждение вывело из строя зону доступности Yandex Cloud ru-central1-a, а пользователи по всей России столкнулись со сбоями «Яндекс Go», «Яндекс Пэй», «Яндекс Еды», «Музыки», «Кинопоиска», …
Читать далее →ИИ-агент OpenAI получил несанкционированный доступ к государственному сайту Австралии, хотя исходная задача сводилась к поиску открытой статистики о расходах на лекарства. Модель столкнулась с ограничениями портала, стала искать другой способ получить информацию, добралась до непубличных файлов и записывала файлы на …
Читать далее →ФСБ распространила требования к криптографической защите на технические средства, программы и базы данных, которые формально могут не входить в состав государственной информационной системы, но используются для ее создания или эксплуатации через сеть. Новые правила закреплены приказом ФСБ № 321 от …
Читать далее →Кибератака на Manchester Airports Group (MAG) привела к утечке данных примерно 8,7 млн клиентов аэропортов Манчестера, Лондон-Станстеда и Ист-Мидлендса. Злоумышленники получили сведения, которые пользователи оставляли при подключении к аэропортовому Wi-Fi, бронировании парковки, бизнес-залов и услуги Fast Track — ускоренного прохождения …
Читать далее →В России ввели новый механизм для хозяйствующих субъектов, отвечающих за безопасность критической инфраструктуры. Если организация не принимает необходимые меры защиты, нарушает обязательные требования, создает угрозу нормальной работе объекта или затягивает его восстановление, государство сможет установить временное управление ее активами.
Читать далее →Небольшой британский объект генерации остановился на четыре дня после кибератаки. Власти подтвердили инцидент, но не раскрыли станцию и технику взлома. СМИ связывают атакующих с Ираном, официальной технической атрибуции пока нет.
Читать далее →Специалисты восстановили необычную цепочку проникновения в промышленную сеть польской теплоэлектроцентрали. Доступ начался с сетевой инфраструктуры ветроэлектростанции, затем прошёл через сотовый маршрутизатор Teltonika, частный APN оператора распределительной сети и контроллер WAGO PFC200. Конечной целью стали системы промышленной автоматизации другой организации. В …
Читать далее →Исследователи изучили инфраструктуру крупной кампании FortiBleed, участники которой массово проверяли украденные пароли на межсетевых экранах FortiGate, проникали в корпоративные сети и собирали новые данные для входа. На отдельных взломанных устройствах злоумышленники запускали штатный анализатор сетевого трафика FortiOS и превращали защитный …
Читать далее →