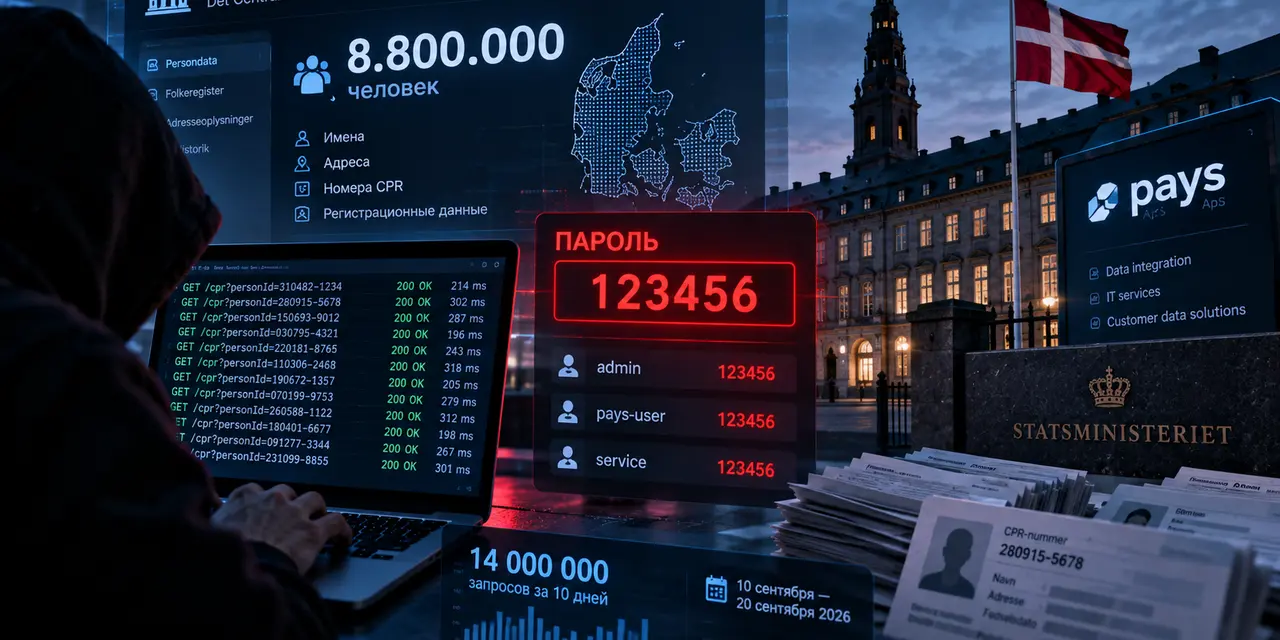
В Дании злоумышленник получил доступ к государственному реестру населения CPR через учетные записи небольшой IT-компании Pays ApS. Через ее подключение к реестру было выполнено около 14 млн автоматизированных запросов, а посторонний получил доступ к персональным данным примерно 8,8 млн человек. Расследование журналистов показало, что как минимум три корпоративных аккаунта, включая администраторский, использовали пароль 123456.
Массовое извлечение информации происходило в сентябре 2026 года, однако обнаружили его только 2 октября, когда сотрудники администрации реестра обратили внимание на необычно крупный счет за запросы. Датские власти подтвердили инцидент и заблокировали доступ компании к системе. Среди скомпрометированных сведений оказались имена, адреса, персональные идентификационные номера CPR и другие регистрационные данные.
О масштабах произошедшего администрация CPR сообщила 5 октября. Подробности о слабых паролях позднее опубликовала датская газета Politiken, пообщавшаяся с человеком, который представился организатором атаки, и изучившая предоставленные материалы.
Как хакер проник в государственный реестр
CPR (Det Centrale Personregister) — центральный реестр населения Дании, который используется государственными учреждениями и частными организациями для проверки персональных данных. В нем содержатся сведения о жителях страны, людях, переехавших за границу, и умерших гражданах. Всего система хранит информацию приблизительно об 11 млн зарегистрированных лиц.
Доступ к отдельным сведениям реестра могут получать частные компании, которым необходимо проверять информацию о клиентах. Одной из таких организаций была Pays ApS из Оденсе, предоставляющая услуги по обработке и проверке данных. Руководитель компании Софи Лаурсен 9 октября подтвердила датскому телеканалу TV 2, что злоумышленник воспользовался ее разрешенным подключением к CPR.
Особое внимание журналистов привлекла защита корпоративных учетных записей. Politiken установила, что минимум три аккаунта Pays, включая учетную запись администратора, использовали одинаковый пароль 123456. Эти сведения получены в ходе журналистского расследования, а государственные ведомства пока не опубликовали техническое заключение о первоначальном проникновении.
Человек, заявивший о своей причастности к атаке, рассказал, что получил доступ с помощью ранее раскрытых учетных данных бывшего сотрудника Pays. После проникновения он использовал автоматизированные программы для обращения к государственному реестру и сохранения полученной информации. По его утверждению, разработка инструментов не представляла особой сложности.
14 миллионов запросов за десять дней
Первые несанкционированные обращения к реестру относятся к 10 сентября 2026 года. Основной сбор информации, как установили датские власти, продолжался приблизительно десять дней и завершился около 20 сентября. При этом доступ через инфраструктуру Pays оставался открытым до 2 октября, когда администрация CPR обнаружила подозрительную активность и остановила подключение компании.
За период атаки через учетные записи Pays прошло около 14 млн запросов. Такое количество существенно превышало обычный объем операций небольшой организации, а сама компания отрицала, что ее сотрудники выполняли эти обращения.
Причиной обнаружения инцидента стал счет за использование реестра. Каждая операция поиска в CPR тарифицируется, поэтому необычно большое количество запросов привело к резкому увеличению начислений. Сотрудник администрации обратил внимание на финансовую аномалию и инициировал проверку подключения Pays.
Подробности расследования раскрыл телеканал TV 2, получивший документы администрации CPR. Из них следует, что посторонний сохранял возможность обращаться к реестру в течение 21 дня и 17 часов, хотя массовая выгрузка данных прекратилась значительно раньше.
Злоумышленник использовал действующий доступ частной компании, поэтому запросы проходили через предусмотренный системой интерфейс. Ситуация привлекла внимание после проверки объемов операций, а не в момент первых несанкционированных обращений.
Какие данные оказались у злоумышленника
В результате атаки посторонний получил доступ к информации примерно о 8,8 млн зарегистрированных лиц. Среди сведений находились имена, адреса и индивидуальные номера CPR, которые используются для идентификации людей при взаимодействии с государственными и коммерческими организациями.
Количество затронутых записей превышает численность нынешнего населения Дании, поскольку реестр содержит исторические сведения, в том числе об умерших людях и гражданах, переехавших в другие страны. При этом администрация CPR установила, что имена и адреса граждан, оформивших специальную защиту этих данных, не вошли в подтвержденный объем несанкционированного доступа.
Номер CPR состоит из десяти цифр и применяется в государственных информационных системах, здравоохранении, финансовых учреждениях и других организациях. В сочетании с именем и адресом он представляет ценность для мошенников, которые могут использовать достоверные сведения при попытках выдать себя за другого человека или подготовить убедительное фишинговое сообщение.
По данным Politiken, человек, заявивший о взломе, предоставил журналистам файл с персональными номерами. Газета передала материалы специалисту по информационной безопасности для проверки. Сам предполагаемый атакующий заявил, что не собирается продавать или публиковать полученные сведения, однако дальнейшая судьба скопированной информации остается неизвестной.
Почему слабый пароль привел к такой масштабной атаке
В этом инциденте злоумышленник воспользовался доступом подрядчика, которому государственная система уже доверяла. Учетная запись Pays позволяла обращаться к реестру в рамках разрешенных компании операций, а автоматизация превратила обычный интерфейс проверки данных в инструмент массового сбора информации.
Использование пароля 123456 заметно упростило компрометацию аккаунтов. Такая комбинация входит в число наиболее распространенных и обычно проверяется одной из первых при подборе учетных данных. Проблему усугубляло повторное использование пароля несколькими пользователями, включая администратора, имевшего повышенные полномочия.
Профессор Орхусского университета Йенс Мюруп Педерсен, комментируя находку журналистов, назвал подобную защиту практически отсутствующей. Он обратил внимание, что такой пароль легко угадать, воспользовавшись обычным списком наиболее распространенных комбинаций.
Отдельную роль сыграл контроль активности подрядчика. Через Pays прошло около 14 млн запросов за короткий период, однако система продолжала их обрабатывать до прекращения доступа компании. Для обнаружения инцидента потребовалась проверка финансовых начислений, которая выявила необычное количество операций.
Датские власти проверяют безопасность доступа к CPR
После обнаружения атаки администрация CPR заблокировала подключение Pays и передала материалы полиции. Датский регулятор по защите персональных данных Datatilsynet получил уведомление 4 октября и начал собственное разбирательство, в ходе которого изучает обстоятельства несанкционированных обращений и ответственность участников обработки информации.
В официальном сообщении Datatilsynet говорится, что автоматизированные запросы использовались в том числе для определения действительных персональных номеров CPR. Регулятор продолжает проверку механизма доступа и действий организации, через инфраструктуру которой проводились операции.
Инцидент затронул вопросы безопасности всех частных организаций, подключенных к реестру. 9 октября администрация CPR направила предупреждения 1039 компаниям, напомнив об обязательных правилах защиты учетных записей, назначении ответственных за безопасность и регулярном контроле количества запросов.
О рассылке и дополнительных требованиях сообщило агентство Ritzau. Компании должны контролировать действия сотрудников, имеющих доступ к персональным данным, и проверять объем обращений к CPR, чтобы своевременно выявлять возможные злоупотребления.
Министр исследований, образования и цифровизации Дании Кристина Эгелунд также инициировала дополнительную оценку защиты государственного реестра. Расследование продолжается, а личность предполагаемого злоумышленника официально не раскрыта.
Вопросы и ответы (FAQ)
Как хакер получил доступ к реестру населения Дании?
Злоумышленник воспользовался доступом частной IT-компании Pays ApS, которая имела разрешение на работу с государственным реестром CPR. Журналисты обнаружили, что как минимум три корпоративных аккаунта, включая администраторский, использовали пароль 123456.
Сколько человек затронула утечка?
Датские власти сообщили о несанкционированном доступе к сведениям примерно 8,8 млн зарегистрированных лиц. В реестре хранятся данные нынешних жителей страны, умерших граждан и людей, переехавших за границу.
Какие персональные данные оказались доступны?
Среди сведений были имена, адреса, индивидуальные идентификационные номера CPR и другая регистрационная информация. Эти данные могут использоваться для идентификации человека при взаимодействии с государственными и коммерческими организациями.
Как долго продолжалась атака?
Основной массовый сбор данных происходил с 10 по 20 сентября 2026 года. Доступ через учетные записи Pays сохранялся до 2 октября, когда администрация CPR обнаружила подозрительную активность.
Как обнаружили взлом?
Сотрудники администрации реестра заметили необычно крупный счет за использование CPR. Проверка показала, что через подключение Pays было выполнено около 14 млн запросов.
Что известно о расследовании?
Доступ Pays к реестру заблокирован, материалы переданы полиции, а Datatilsynet проводит проверку обработки персональных данных. Администрация CPR также напомнила 1039 подключенным компаниям об обязательных требованиях безопасности.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.