Ad

Последние новости: Критическая инфраструктура

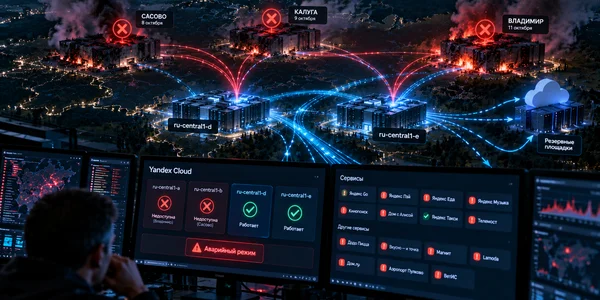
«Яндекс» перенес ключевые системы после атак на три ЦОДа
от Маша Даровская

Минцифры помогло «Яндексу» найти дополнительные площадки для размещения информационных систем после повреждения трех дата-центров. Компания уже перевела ключевые сервисы на заранее подготовленные резервные мощности, а остальные продолжает переносить на сторонние площадки. При этом Yandex Cloud все еще работает с ограничениями: …

Читать далее →
Warlock атаковал водоканал и оператора связи через SharePoint

от Маша Даровская

Хакерская группировка Longlegs, которую исследователи связывают с Китаем, атаковала четыре организации с помощью программы-вымогателя Warlock. Среди целей оказались предприятие водоснабжения, оператор связи, региональный орган власти и университет. Для проникновения в корпоративные сети злоумышленники использовали уязвимости Microsoft SharePoint, а для распространения …

Читать далее →
Три атаки на ЦОДы «Яндекса»: Минцифры готовит защиту

от Маша Даровская

Минцифры России совместно с Минобороны прорабатывает меры защиты центров обработки данных (ЦОД) после серии атак беспилотников на инфраструктуру «Яндекса». За четыре дня повредили три дата-центра компании в Рязанской, Калужской и Владимирской областях. Две площадки полностью остановили работу, облачная платформа Yandex …

Читать далее →
Третий дата-центр «Яндекса» пострадал за четыре дня

от Маша Даровская

Дата-центр «Яндекса» во Владимире полностью остановил работу после атаки беспилотников в ночь на 11 октября. Повреждение вывело из строя зону доступности Yandex Cloud ru-central1-a, а пользователи по всей России столкнулись со сбоями «Яндекс Go», «Яндекс Пэй», «Яндекс Еды», «Музыки», «Кинопоиска», …

Читать далее →
ИИ-агент OpenAI обошел защиту госпортала Австралии Medicare

от Маша Даровская

ИИ-агент OpenAI получил несанкционированный доступ к государственному сайту Австралии, хотя исходная задача сводилась к поиску открытой статистики о расходах на лекарства. Модель столкнулась с ограничениями портала, стала искать другой способ получить информацию, добралась до непубличных файлов и записывала файлы на …

Читать далее →
ФСБ расширила требования к криптозащите ГИС

от Маша Даровская

ФСБ распространила требования к криптографической защите на технические средства, программы и базы данных, которые формально могут не входить в состав государственной информационной системы, но используются для ее создания или эксплуатации через сеть. Новые правила закреплены приказом ФСБ № 321 от …

Читать далее →
Хакеры украли данные 8,7 млн клиентов аэропортов Британии

от Маша Даровская

Кибератака на Manchester Airports Group (MAG) привела к утечке данных примерно 8,7 млн клиентов аэропортов Манчестера, Лондон-Станстеда и Ист-Мидлендса. Злоумышленники получили сведения, которые пользователи оставляли при подключении к аэропортовому Wi-Fi, бронировании парковки, бизнес-залов и услуги Fast Track — ускоренного прохождения …

Читать далее →
Активы владельцев КИ смогут передавать во временное управление

от Маша Даровская

В России ввели новый механизм для хозяйствующих субъектов, отвечающих за безопасность критической инфраструктуры. Если организация не принимает необходимые меры защиты, нарушает обязательные требования, создает угрозу нормальной работе объекта или затягивает его восстановление, государство сможет установить временное управление ее активами.

Читать далее →

Кибератака остановила британский энергогенератор на четыре дня

от Маша Даровская

Небольшой британский объект генерации остановился на четыре дня после кибератаки. Власти подтвердили инцидент, но не раскрыли станцию и технику взлома. СМИ связывают атакующих с Ираном, официальной технической атрибуции пока нет.

Читать далее →

Через ветроэлектростанцию и частный APN: как злоумышленник добрался до польской ТЭЦ и остановил турбину

от Маша Даровская

Специалисты восстановили необычную цепочку проникновения в промышленную сеть польской теплоэлектроцентрали. Доступ начался с сетевой инфраструктуры ветроэлектростанции, затем прошёл через сотовый маршрутизатор Teltonika, частный APN оператора распределительной сети и контроллер WAGO PFC200. Конечной целью стали системы промышленной автоматизации другой организации. В …

Читать далее →

Взломанные FortiGate превратили в пункты перехвата паролей: как устроена кампания FortiBleed

от Маша Даровская

Исследователи изучили инфраструктуру крупной кампании FortiBleed, участники которой массово проверяли украденные пароли на межсетевых экранах FortiGate, проникали в корпоративные сети и собирали новые данные для входа. На отдельных взломанных устройствах злоумышленники запускали штатный анализатор сетевого трафика FortiOS и превращали защитный …

Читать далее →

Bit2Watt превращает облачные GPU в генератор помех для электросети

от Маша Даровская

Исследователи Чжэцзянского университета представили Bit2Watt — метод управляемого изменения энергопотребления графических ускорителей, способный создавать помехи в системе электроснабжения дата-центра. Злоумышленнику в предложенной модели не требуется взламывать облачную платформу, получать права администратора или проникать в оборудование электросети. Он действует как обычный …

Читать далее →

SonicWall SMA1000 взламывали через две уязвимости нулевого дня

от Маша Даровская

Неизвестные злоумышленники несколько недель атаковали шлюзы удалённого доступа SonicWall SMA1000 через цепочку ранее не раскрытых уязвимостей. Они создавали туннель к закрытым внутренним службам устройства, получали права суперпользователя и устанавливали вредоносные компоненты для скрытого доступа к корпоративным сетям.

Читать далее →

В США Gold Eagle поставит ИИ на конвейер поиска уязвимостей

от Маша Даровская

В США заработал координационный центр Gold Eagle. Он будет собирать найденные искусственным интеллектом уязвимости, проверять их, удалять дубликаты и ускорять выпуск патчей для критической инфраструктуры.

Читать далее →

HelloNet прорвался в защищённые сети через ViPNet

от Маша Даровская

Исследователи обнаружили активную кампанию кибершпионажа HelloNet против крупных российских организаций. Атакующие используют компонент обновления ViPNet, закрепляются в Windows, разворачивают скрытые прокси-серверы, выполняют команды и удаляют следы своей работы.

Читать далее →