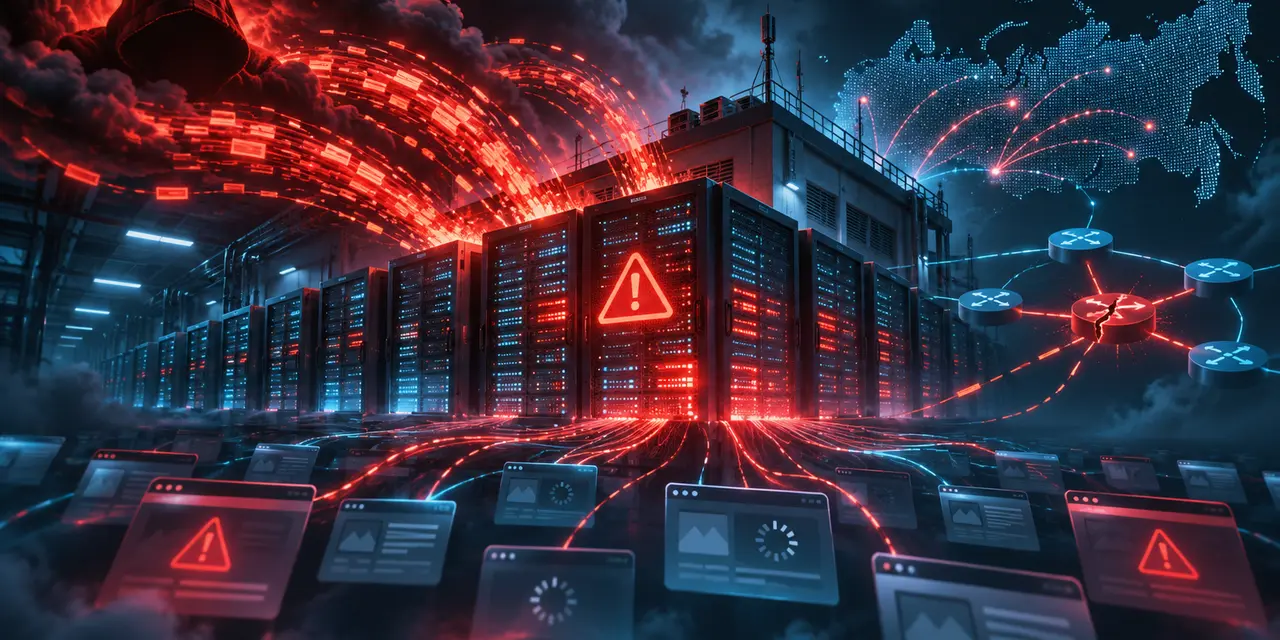
Один из крупнейших российских хостинг-провайдеров Beget 15 ноября сообщил о новой масштабной DDoS-атаке. Мощность вредоносного трафика, по оценке компании, достигает от 850 Гбит/с до 2,1 Тбит/с. Злоумышленники последовательно атакуют сетевые диапазоны провайдера, пытаясь нарушить доступность его инфраструктуры. Из-за этого у пользователей могут возникать проблемы с открытием сайтов интернет-магазинов, банков и других сервисов, включая Ozon, Wildberries и Сбербанк.
Новая атака произошла менее чем через две недели после взлома Beget, в результате которого компания потеряла облачную инфраструктуру и часть клиентских данных. Провайдер все еще восстанавливает серверы и сайты из резервных копий.
Атакующие перебирают подсети Beget
О новой атаке компания рассказала в официальном Telegram-канале. Злоумышленники последовательно переключаются между подсетями Beget, создавая нагрузку на сетевую инфраструктуру и пытаясь нарушить работу размещенных на ней сервисов.
DDoS-атака такого масштаба способна перегружать каналы связи и оборудование, отвечающее за обработку входящего трафика. Для пользователей это выражается в долгой загрузке страниц, обрывах соединений и ошибках подключения. При последовательной атаке на разные сетевые диапазоны провайдеру приходится постоянно корректировать фильтрацию и распределение трафика.
Beget предполагает, что целью злоумышленников стало восстановление инфраструктуры после предыдущего инцидента. Компания продолжает отражать атаку. Кто за ней стоит и связаны ли ее организаторы со взломом 2 ноября, пока неизвестно.
В качестве дополнительной защитной меры Beget ограничил SSH-подключения с IP-адресов за пределами России. Теперь с одного зарубежного IP разрешается не более пяти попыток подключения в секунду. Ограничение касается удаленного административного доступа к серверам.
Почему могут сбоить Ozon, Wildberries и Сбербанк
Beget предупредил о возможных временных проблемах с доступом к сторонним ресурсам, отдельно упомянув Ozon, Wildberries и сервисы Сбербанка.
Речь идет о последствиях высокой нагрузки на сетевые диапазоны и проблемах со связностью. Крупные интернет-сервисы используют распределенную инфраструктуру, а соединения пользователей могут проходить через сети разных операторов и поставщиков услуг. Нарушения маршрутизации или фильтрации трафика способны приводить к недоступности отдельных ресурсов для части аудитории.
При этом Beget не сообщал, что злоумышленники атаковали непосредственно инфраструктуру Ozon, Wildberries или Сбербанка. Независимого подтверждения масштабных отказов этих платформ именно из-за новой атаки на хостера пока нет.
Для небольших интернет-магазинов, корпоративных сайтов и других проектов, размещенных непосредственно у Beget, последствия могут быть более ощутимыми. Их работа зависит от доступности серверов, DNS и сетевых сервисов провайдера.
Beget еще восстанавливается после взлома 2 ноября
Предыдущая кибератака произошла в ночь на 2 ноября 2026 года. Злоумышленники получили доступ к управляющим серверам Beget и запустили вредоносное ПО, предназначенное для удаления данных. Провайдер был вынужден отключить инфраструктуру от сети, чтобы остановить дальнейшее распространение атаки.
Пострадали облачные серверы, виртуальный хостинг, почтовая инфраструктура, DNS и панель управления. Позднее компания признала уничтожение облачной платформы и сообщила, что файловые резервные копии VPS будут доступны примерно половине пользователей. Остальную инфраструктуру пришлось восстанавливать и частично создавать заново.
По официальной хронологии Beget к 13 ноября удалось вернуть в работу 95% серверов виртуального хостинга и 94% выделенных серверов. Из резервных копий компания восстановила более 150 тысяч сайтов. Работа с оставшимися ресурсами продолжалась.
Новая DDoS-атака пришлась на этот этап восстановления. Даже после возвращения серверов в работу провайдеру необходимо поддерживать стабильную сеть, проверять конфигурации и обеспечивать доступность сайтов клиентов.
Что известно о последствиях новой атаки
Beget продолжает фильтровать вредоносный трафик и восстанавливать стабильную сетевую связность. Точное число затронутых клиентов, продолжительность отдельных перебоев и сведения об организаторах атаки компания не раскрыла.
DDoS-атака 15 ноября направлена на нарушение доступности сервисов. Сообщений о новом несанкционированном доступе к данным или повторном уничтожении инфраструктуры в рамках этого эпизода пока нет.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.