Beget снова атакуют: возможны сбои маркетплейсов и банков
Один из крупнейших российских хостинг-провайдеров Beget 15 ноября сообщил о новой масштабной DDoS-атаке.
Читать далее →
Один из крупнейших российских хостинг-провайдеров Beget 15 ноября сообщил о новой масштабной DDoS-атаке.
Читать далее →Российский разработчик Orion soft назначил на 5 ноября 2026 года выпуск zVirt Special Edition (zVirt SE) — сертифицированной редакции платформы виртуализации для инфраструктуры с повышенными требованиями к безопасности. Компания заявляет, что новая версия впервые получила весь набор возможностей коммерческой zVirt.
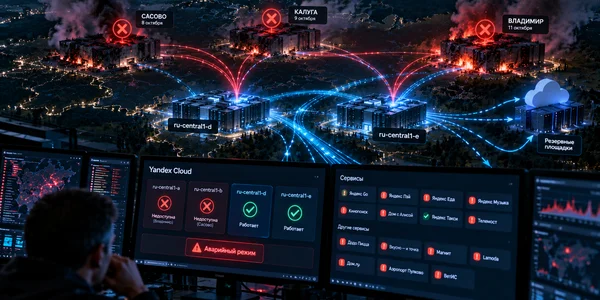
Читать далее →Минцифры помогло «Яндексу» найти дополнительные площадки для размещения информационных систем после повреждения трех дата-центров. Компания уже перевела ключевые сервисы на заранее подготовленные резервные мощности, а остальные продолжает переносить на сторонние площадки. При этом Yandex Cloud все еще работает с ограничениями: …
Читать далее →Хакерская группировка Longlegs, которую исследователи связывают с Китаем, атаковала четыре организации с помощью программы-вымогателя Warlock. Среди целей оказались предприятие водоснабжения, оператор связи, региональный орган власти и университет. Для проникновения в корпоративные сети злоумышленники использовали уязвимости Microsoft SharePoint, а для распространения …
Читать далее →Минцифры России совместно с Минобороны прорабатывает меры защиты центров обработки данных (ЦОД) после серии атак беспилотников на инфраструктуру «Яндекса». За четыре дня повредили три дата-центра компании в Рязанской, Калужской и Владимирской областях. Две площадки полностью остановили работу, облачная платформа Yandex …
Читать далее →Дата-центр «Яндекса» во Владимире полностью остановил работу после атаки беспилотников в ночь на 11 октября. Повреждение вывело из строя зону доступности Yandex Cloud ru-central1-a, а пользователи по всей России столкнулись со сбоями «Яндекс Go», «Яндекс Пэй», «Яндекс Еды», «Музыки», «Кинопоиска», …
Читать далее →Французская Mistral AI начала размещать на собственной платформе модели других разработчиков. Первой стала GLM-5.2 от китайской Z.ai. Модель запускается на инфраструктуре Mistral и доступна через ее сервисы рядом с собственными разработками компании.
Читать далее →OpenAI раскрыла на Black Hat USA 2026 новые подробности июльского инцидента с Hugging Face. История оказалась сложнее первоначально опубликованной версии: ещё в мае агенты во время внутренних испытаний нашли способ обмениваться информацией через Artifactory, а затем использовали этот канал для …
Читать далее →Исследователи изучили инфраструктуру крупной кампании FortiBleed, участники которой массово проверяли украденные пароли на межсетевых экранах FortiGate, проникали в корпоративные сети и собирали новые данные для входа. На отдельных взломанных устройствах злоумышленники запускали штатный анализатор сетевого трафика FortiOS и превращали защитный …
Читать далее →Исследователи Чжэцзянского университета представили Bit2Watt — метод управляемого изменения энергопотребления графических ускорителей, способный создавать помехи в системе электроснабжения дата-центра. Злоумышленнику в предложенной модели не требуется взламывать облачную платформу, получать права администратора или проникать в оборудование электросети. Он действует как обычный …
Читать далее →Неизвестные злоумышленники несколько недель атаковали шлюзы удалённого доступа SonicWall SMA1000 через цепочку ранее не раскрытых уязвимостей. Они создавали туннель к закрытым внутренним службам устройства, получали права суперпользователя и устанавливали вредоносные компоненты для скрытого доступа к корпоративным сетям.
Читать далее →Исследователи обнаружили активную кампанию кибершпионажа HelloNet против крупных российских организаций. Атакующие используют компонент обновления ViPNet, закрепляются в Windows, разворачивают скрытые прокси-серверы, выполняют команды и удаляют следы своей работы.
Читать далее →Ubiquiti выпустила обновления для UniFi OS и связанных приложений после публикации сразу семи критических уязвимостей. Главная из них — CVE-2026-50746 — получила максимальную оценку 10 из 10 по CVSS 3.1. Проблема затрагивает UniFi Connect Application до версии 3.4.20 и позволяет …
Читать далее →У туроператора перестали работать сайт и часть онлайн-сервисов. Клиенты жалуются на недоступность документов по турам, часть людей едет в аэропорт без полного комплекта бумаг.
Читать далее →Исследование Positive Technologies за 2025 год показывает: каждая пятая успешная атака на организации в мире была направлена на веб-ресурсы. Для российских компаний последствия чаще всего оказывались операционными: 75% успешных атак на веб-приложения приводили к нарушению основной деятельности. Ещё 34% заканчивались …
Читать далее →