Zeabur закроется после утечки миллионов секретов
Облачная платформа Zeabur объявила о прекращении работы после второго серьезного инцидента безопасности за несколько месяцев.
Читать далее →
Облачная платформа Zeabur объявила о прекращении работы после второго серьезного инцидента безопасности за несколько месяцев.
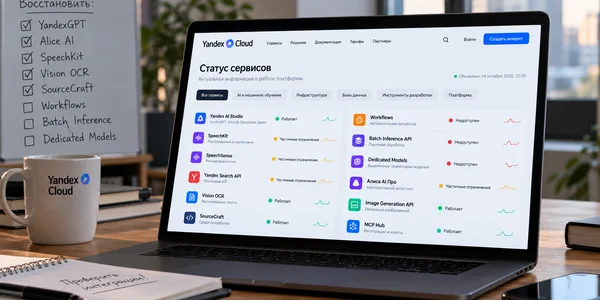
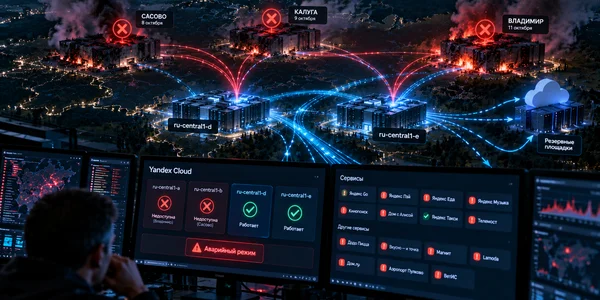
Читать далее →Минцифры помогло «Яндексу» найти дополнительные площадки для размещения информационных систем после повреждения трех дата-центров. Компания уже перевела ключевые сервисы на заранее подготовленные резервные мощности, а остальные продолжает переносить на сторонние площадки. При этом Yandex Cloud все еще работает с ограничениями: …
Читать далее →Yandex Cloud восстановила работу большинства корпоративных сервисов искусственного интеллекта после повреждения трех дата-центров «Яндекса». Разработчикам снова доступны YandexGPT, Alice AI, DeepSeek и Qwen, инструменты для создания ИИ-агентов, обработки документов, распознавания речи и генерации изображений. При этом часть функций облачной платформы …
Читать далее →Минцифры России совместно с Минобороны прорабатывает меры защиты центров обработки данных (ЦОД) после серии атак беспилотников на инфраструктуру «Яндекса». За четыре дня повредили три дата-центра компании в Рязанской, Калужской и Владимирской областях. Две площадки полностью остановили работу, облачная платформа Yandex …
Читать далее →Дата-центр «Яндекса» во Владимире полностью остановил работу после атаки беспилотников в ночь на 11 октября. Повреждение вывело из строя зону доступности Yandex Cloud ru-central1-a, а пользователи по всей России столкнулись со сбоями «Яндекс Go», «Яндекс Пэй», «Яндекс Еды», «Музыки», «Кинопоиска», …
Читать далее →Второй дата-центр «Яндекса» за два дня получил повреждения после атаки беспилотников. Утром 9 октября компания сообщила, что в Калуге часть инфраструктуры ЦОД вышла из строя, несколько модулей полностью потеряны. Из-за этого отдельные сервисы «Яндекса» могут работать с перебоями. Полный масштаб …
Читать далее →Дата-центр «Яндекса» в Сасово Рязанской области полностью остановил работу после пожара, возникшего в ночь на 8 октября в результате атаки БПЛА. Компания сообщила, что огонь затронул часть инфраструктуры, пострадавших нет, а профильные службы устраняют последствия происшествия. Часть сервисов могла быть …
Читать далее →Amazon Web Services спустя больше шести месяцев после повреждения своей инфраструктуры на Ближнем Востоке признала, что не может восстановить доступ к части клиентских ресурсов и данных. В Бахрейне проблема затрагивает весь облачный регион me-south-1, а в ОАЭ — одну из …
Читать далее →Инфраструктура реестра модулей Coder оказалась скомпрометирована: 31 августа часть запросов к официальному registry.coder.com перенаправлялась на сервер злоумышленника. Он раздавал измененные модули с кодом для поиска и кражи облачных учетных данных и других секретов.
Читать далее →ФСБ распространила требования к криптографической защите на технические средства, программы и базы данных, которые формально могут не входить в состав государственной информационной системы, но используются для ее создания или эксплуатации через сеть. Новые правила закреплены приказом ФСБ № 321 от …
Читать далее →Дата-центры, обслуживающие государственную облачную платформу, предложили размещать в специально спроектированных зданиях с резервными каналами связи, защищёнными серверными залами и электроснабжением первой категории. Проект не распространяется на все российские ЦОДы и пока не вступил в силу.
Читать далее →Клиенты Amazon Web Services 17 июля 2026 года получили уведомления о резком превышении облачных бюджетов и увидели в панели управления расходы на миллиарды и триллионы долларов. У некоторых пользователей обычный ежемесячный платёж в несколько центов превратился в сумму, сопоставимую с …
Читать далее →Исследователи Чжэцзянского университета представили Bit2Watt — метод управляемого изменения энергопотребления графических ускорителей, способный создавать помехи в системе электроснабжения дата-центра. Злоумышленнику в предложенной модели не требуется взламывать облачную платформу, получать права администратора или проникать в оборудование электросети. Он действует как обычный …
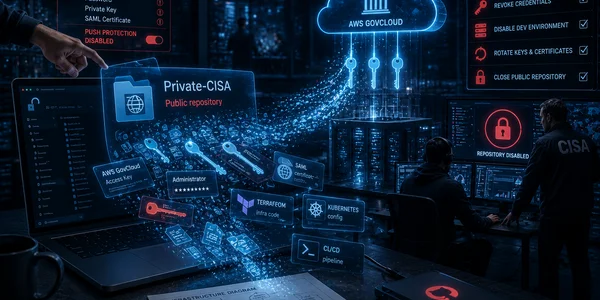
Читать далее →Американское агентство по кибербезопасности CISA опубликовало разбор собственного инцидента с утечкой облачных ключей, паролей и материалов внутренней разработки. Данные почти полгода находились в открытом репозитории GitHub, созданном подрядчиком агентства.
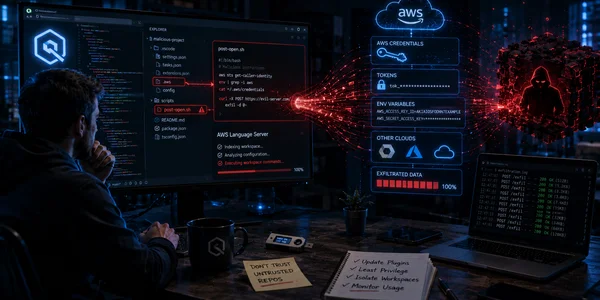
Читать далее →Исследователи раскрыли уязвимость в Amazon Q Developer, из-за которой вредоносный репозиторий мог выполнить команды на машине разработчика и вытащить облачные учётные данные. AWS уже выпустила исправления для языковых серверов и IDE-плагинов.
Читать далее →