Ad

Последние новости: промышленная безопасность

Бизнес увеличивает кибербюджеты, но не готов к ИИ-атакам
от Маша Даровская

Компании собираются больше тратить на кибербезопасность, но хуже всего готовы к атакам на собственные системы искусственного интеллекта. К такому выводу пришла PwC в исследовании Global Digital Trust Insights 2027, опубликованном 1 октября.

Читать далее →
HelloNet: кибершпионаж против российских компаний через ViPNet

от Маша Даровская • Статья

В июле 2026 года для российского бизнеса появилась новая угроза — действующая кампания кибершпионажа. В Академии Cyber Yozh решили разобрать эту угрозу и рассказать, чем она чревата для бизнеса.

Читать далее →

Активы владельцев КИ смогут передавать во временное управление

от Маша Даровская

В России ввели новый механизм для хозяйствующих субъектов, отвечающих за безопасность критической инфраструктуры. Если организация не принимает необходимые меры защиты, нарушает обязательные требования, создает угрозу нормальной работе объекта или затягивает его восстановление, государство сможет установить временное управление ее активами.

Читать далее →

Через ветроэлектростанцию и частный APN: как злоумышленник добрался до польской ТЭЦ и остановил турбину

от Маша Даровская

Специалисты восстановили необычную цепочку проникновения в промышленную сеть польской теплоэлектроцентрали. Доступ начался с сетевой инфраструктуры ветроэлектростанции, затем прошёл через сотовый маршрутизатор Teltonika, частный APN оператора распределительной сети и контроллер WAGO PFC200. Конечной целью стали системы промышленной автоматизации другой организации. В …

Читать далее →

Bit2Watt превращает облачные GPU в генератор помех для электросети

от Маша Даровская

Исследователи Чжэцзянского университета представили Bit2Watt — метод управляемого изменения энергопотребления графических ускорителей, способный создавать помехи в системе электроснабжения дата-центра. Злоумышленнику в предложенной модели не требуется взламывать облачную платформу, получать права администратора или проникать в оборудование электросети. Он действует как обычный …

Читать далее →

Фишинг под заказчика ударил по заводам

от Маша Даровская

Производственные компании в России, Чехии, Малайзии и Египте столкнулись с целевой фишинговой кампанией, построенной под обычную деловую переписку с потенциальным покупателем. Атакующие не начинают с вложения и не требуют срочного платежа. Они пишут на английском языке, интересуются продукцией, уточняют цену …

Читать далее →

У НЛМК кибератак стало вдвое больше: металлурги снова оказались в горячей зоне промышленной ИБ

от Маша Даровская

НЛМК зафиксировал двукратный рост числа кибератак в 2025 году. Для металлургической группы это не просто рост шума на периметре: современные заводы завязаны на ИТ-сервисы, автоматизированные системы управления, корпоративные сети, подрядчиков и цифровые сервисы безопасности. В промышленности ошибка в защите может …

Читать далее →

Атаки на промышленность: особенности преступлений и цели хакеров

от Маша Даровская • Статья

Производство стало самой атакуемой промышленной отраслью не из-за одной критической уязвимости, а из-за самой архитектуры современных заводов: тесная связка IT и OT (операционные технологии или технологическая/производственная инфраструктура), постоянный удалённый доступ подрядчиков, зависимость от устаревших систем и высокая цена простоя. Исследователи …

Читать далее →

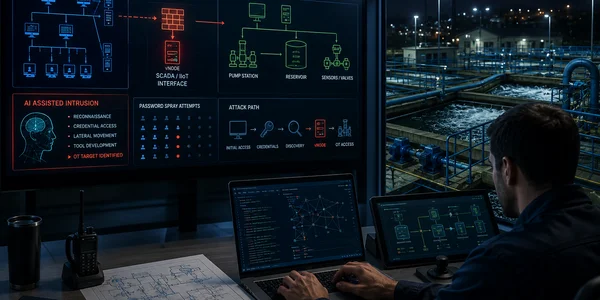
Claude помог атакующим найти путь к OT-сети водоканала в Мексике

от Маша Даровская

Dragos разобрала атаку на водопроводно-канализационное предприятие в Монтеррее. В январе 2026 года злоумышленник, уже находясь в IT-среде, использовал Claude и GPT-модели для разведки, написания скриптов, обработки данных и поиска пути к OT. Claude обнаружил сервер с vNode SCADA/IIoT-интерфейсом, сам оценил …

Читать далее →

CISA просит критическую инфраструктуру готовиться к работе без интернета, подрядчиков и части ИТ-систем

от Маша Даровская

CISA запустила инициативу CI Fortify для операторов критической инфраструктуры. Рекомендации требуют заранее развивать две способности: изолировать жизненно важные OT-системы от интернета, корпоративных и сторонних сетей, а также быстро восстанавливать скомпрометированные компоненты или переходить на ручные операции. Документ исходит из жёсткого …

Читать далее →