Взлом VMmanager 6: у FirstVDS копировали данные клиентов
Уязвимость в VMmanager 6, платформе управления виртуальными серверами компании ISPsystem из «Группы Астра», использовали при атаках на российские хостинг-компании.
Читать далее →
Уязвимость в VMmanager 6, платформе управления виртуальными серверами компании ISPsystem из «Группы Астра», использовали при атаках на российские хостинг-компании.
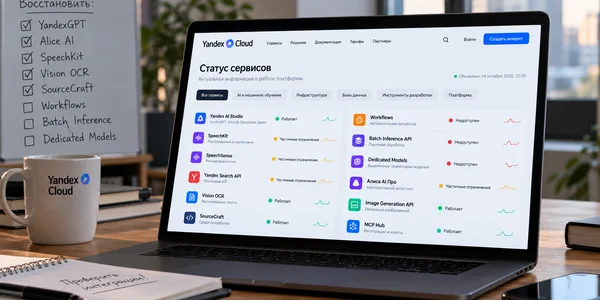
Читать далее →Yandex Cloud восстановила работу большинства корпоративных сервисов искусственного интеллекта после повреждения трех дата-центров «Яндекса». Разработчикам снова доступны YandexGPT, Alice AI, DeepSeek и Qwen, инструменты для создания ИИ-агентов, обработки документов, распознавания речи и генерации изображений. При этом часть функций облачной платформы …
Читать далее →Минцифры России совместно с Минобороны прорабатывает меры защиты центров обработки данных (ЦОД) после серии атак беспилотников на инфраструктуру «Яндекса». За четыре дня повредили три дата-центра компании в Рязанской, Калужской и Владимирской областях. Две площадки полностью остановили работу, облачная платформа Yandex …
Читать далее →Второй дата-центр «Яндекса» за два дня получил повреждения после атаки беспилотников. Утром 9 октября компания сообщила, что в Калуге часть инфраструктуры ЦОД вышла из строя, несколько модулей полностью потеряны. Из-за этого отдельные сервисы «Яндекса» могут работать с перебоями. Полный масштаб …
Читать далее →Дата-центр «Яндекса» в Сасово Рязанской области полностью остановил работу после пожара, возникшего в ночь на 8 октября в результате атаки БПЛА. Компания сообщила, что огонь затронул часть инфраструктуры, пострадавших нет, а профильные службы устраняют последствия происшествия. Часть сервисов могла быть …
Читать далее →Специалисты FortiGuard Labs обнаружили ранее неизвестный Linux-ботнет Evooo1Bot, который заражает доступные из интернета сетевые устройства через уже известные уязвимости. После заражения устройство может работать SOCKS5-прокси, участвовать в DDoS-атаках, искать новые цели через SSH, перехватывать учётные данные и выполнять команды операторов.
Читать далее →Microsoft выпустила 11 августа очередной набор обновлений безопасности для Windows и других своих продуктов. SecurityWeek насчитала в августовском цикле 421 CVE. Сам Microsoft Security Response Center публикует исправления через Security Update Guide, поэтому точное итоговое число зависит от того, какие …
Читать далее →Исследователи Claroty изучили 750 805 устройств в центрах обработки данных. Среди 174 577 инженерных компонентов они нашли 32 157 устройств, расположенных в одном сетевом переходе от системы с доступом из интернета. Это 18,42% выборки.
Читать далее →Исследователи обнаружили способ вывести из строя некоторые серверы, прокси и балансировщики с поддержкой HTTP/2. Атакующему не нужны учётная запись, большой поток запросов или доступ к панели управления. Достаточно открыть несколько потоков внутри одного соединения, запросить объёмные данные и запретить серверу …
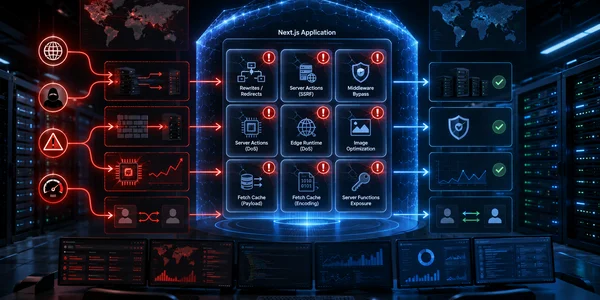
Читать далее →Команда Next.js выпустила обновления 15.5.21 и 16.2.11, закрывающие девять уязвимостей в серверной части фреймворка. Четыре проблемы получили высокий уровень опасности, ещё пять — средний. Ошибки позволяют отправлять запросы во внутренние сети, обходить проверку доступа в отдельных конфигурациях, перегружать процессор и …
Читать далее →Исследователи Чжэцзянского университета представили Bit2Watt — метод управляемого изменения энергопотребления графических ускорителей, способный создавать помехи в системе электроснабжения дата-центра. Злоумышленнику в предложенной модели не требуется взламывать облачную платформу, получать права администратора или проникать в оборудование электросети. Он действует как обычный …
Читать далее →Для уязвимости LegacyHive в Windows выпустили бесплатное неофициальное исправление. Ошибка позволяет локальному пользователю с ограниченными правами подключить реестр другого пользователя с возможностью чтения и изменения данных. Целью может стать учётная запись администратора.
Читать далее →МВД возбудило пять уголовных дел против владельцев и операторов сервисов, продававших доступ к персональным данным россиян. Через нелегальные площадки клиенты могли получать паспортные сведения, банковские реквизиты и собранные из разных источников досье на конкретных людей.
Читать далее →В ядре Linux исправили Januscape — уязвимость в гипервизоре KVM, которая позволяет атакующему выйти из гостевой виртуальной машины и выполнить код на физическом хосте. Ошибка получила идентификатор CVE-2026-53359 и затрагивает x86-системы с процессорами Intel и AMD.
Читать далее →Минцифры обсуждает с российскими хостинг-провайдерами обязательную идентификацию клиентов через «Госуслуги». Ведомство предлагает связать аренду вычислительных ресурсов с подтверждённой учётной записью в Единой системе идентификации и аутентификации — ЕСИА.
Читать далее →