Ad

Последние новости: Сети

Минцифры обсуждает с Apple запуск 5G на iPhone
от Маша Даровская

Минцифры начало переговоры с Apple о подключении iPhone к российским сетям 5G. Сейчас сети пятого поколения уже работают у МТС, «Билайна», «МегаФона» и T2, однако Apple не указывает 5G среди поддерживаемых функций российских операторов на iPhone. Сроков появления поддержки пока …

Читать далее →
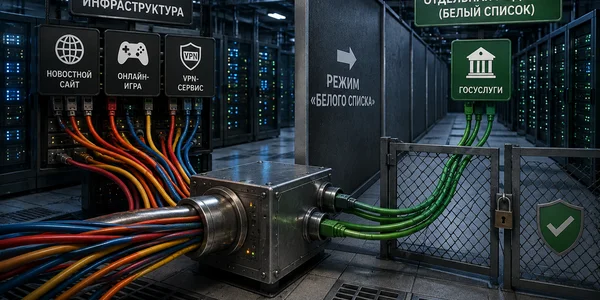
«Белые списки» хотят расселить по отдельным IP-подсетям

от Маша Даровская

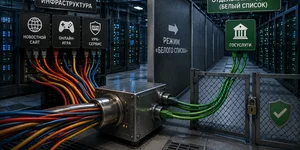
Минцифры попросило российских хостинг-провайдеров, операторов CDN и сервисы веб-защиты отделить IP-адреса ресурсов из «белого списка» от остальных клиентов. Идея должна закрыть техническую лазейку, из-за которой вместе с разрешенным сайтом доступ при ограничениях мобильного интернета могут сохранить посторонние сервисы, использующие ту …

Читать далее →
Интернет пойдёт в обход: финский маршрут российского трафика может потерять часть оптоволокна

от Маша Даровская

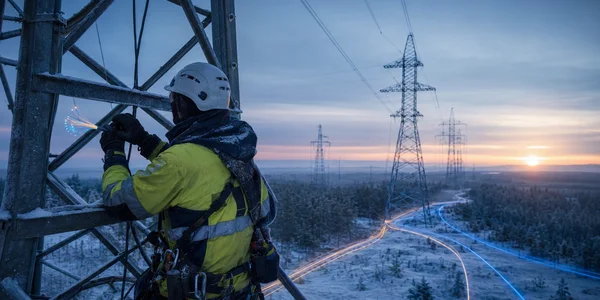
Финская электросетевая компания Fingrid, вероятно, прекратит с 2027 года обслуживание пограничных опор линий электропередачи, на которых подвешены волоконно-оптические кабели российских операторов. Электричество по этим линиям не передаётся с мая 2022 года, поэтому содержать инфраструктуру ради телекоммуникационных каналов стало экономически невыгодно.

Читать далее →

SonicWall SMA1000 взламывали через две уязвимости нулевого дня

от Маша Даровская

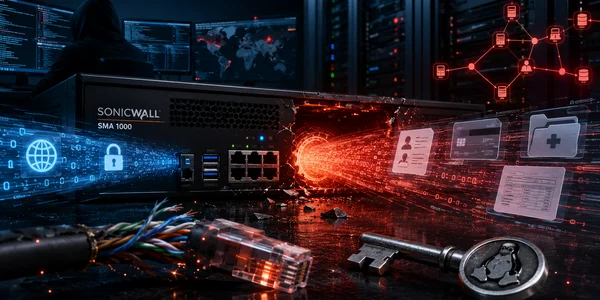
Неизвестные злоумышленники несколько недель атаковали шлюзы удалённого доступа SonicWall SMA1000 через цепочку ранее не раскрытых уязвимостей. Они создавали туннель к закрытым внутренним службам устройства, получали права суперпользователя и устанавливали вредоносные компоненты для скрытого доступа к корпоративным сетям.

Читать далее →

App Store в России перестал загружать приложения без VPN

от Маша Даровская

Российские владельцы iPhone и iPad сообщают о новых проблемах с App Store. Магазин приложений не открывает карточки программ, зависает при загрузке, выдаёт ошибку соединения и не устанавливает обновления. У части пользователей доступ восстанавливается после включения VPN.

Читать далее →

Какими были культовые компьютерные вирусы на заре интернета: от дискет и почты до Stuxnet, Mirai, WannaCry и Zeus

от Маша Даровская • Статья

Каждый крупный вирус, червь или ботнет попадал в слабое место своей эпохи. И термин «вирусы» здесь собирательный. Технически Brain был вирусом, Morris Worm — червем, Zeus — банковским трояном, Mirai — ботнетом, WannaCry — шифровальщиком с червеподобным распространением. Но каждый …

Читать далее →
CISA просит критическую инфраструктуру готовиться к работе без интернета, подрядчиков и части ИТ-систем

от Маша Даровская

CISA запустила инициативу CI Fortify для операторов критической инфраструктуры. Рекомендации требуют заранее развивать две способности: изолировать жизненно важные OT-системы от интернета, корпоративных и сторонних сетей, а также быстро восстанавливать скомпрометированные компоненты или переходить на ручные операции. Документ исходит из жёсткого …

Читать далее →

Критическая zero-click уязвимость в Android: возможен удалённый доступ без действий пользователя

от Маша Даровская

В Android обнаружена уязвимость класса zero-click: злоумышленнику не нужны ни клики, ни установка приложений — при определённых условиях он может получить доступ к устройству без участия пользователя.

Читать далее →

В FreeBSD обнаружили критическую уязвимость: DHCP-клиент позволяет выполнить код от root

от Маша Даровская

В FreeBSD обнаружили критическую уязвимость в DHCP-клиенте dhclient: злоумышленник внутри сети может отправить поддельный DHCP-ответ и добиться выполнения кода с правами root без аутентификации.

Читать далее →

Juniper срочно закрыла почти три десятка уязвимостей в Junos OS: среди них есть уязвимости с риском полного захвата устройства

от Маша Даровская

Juniper выпустила крупный пакет исправлений для Junos OS и Junos OS Evolved — от отказа в обслуживании до полного компрометации

Читать далее →

Хакеры научились не шуметь: в сетях российских компаний они проводят в среднем 42 дня

от Маша Даровская

В российских компаниях среднее время скрытого присутствия злоумышленников достигло 42 дней, а в отдельных случаях — 181 дня. Почему атаки стали тише, какую роль играют фишинг, подрядчики и теневые ИТ-активы, и что это меняет для бизнеса.

Читать далее →

Хакеры спрятались в самом сердце сетей связи: что известно о новом глубоком взломе телеком-инфраструктуры

от Маша Даровская

Исследователи обнаружили глубокое проникновение в сети операторов связи. Простыми словами объясняем, что такое BPFdoor, почему его сложно заметить и какие риски он создаёт для телеком-сектора.

Читать далее →