Ad

Последние новости: Уязвимости

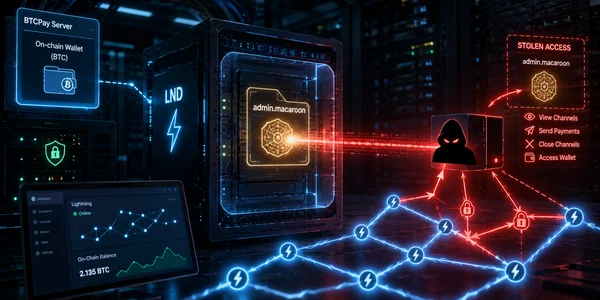
BTCPay Server позволял без авторизации получить токены управления LND — атака уже привела к краже биткоинов
от Маша Даровская

Разработчики BTCPay Server выпустили экстренное обновление 2.4.2 после реальных атак на серверы, использующие LND для платежей через Lightning Network. Уязвимость позволяла удалённому пользователю без предварительной авторизации получить файлы .macaroon, которые LND использует для управления правами доступа. Украденные токены применялись для …

Читать далее →
ИИ-агент на Claude нашёл уязвимость в API спортзала и отменил чужую запись — пользователь этого не просил

от Маша Даровская

Австралиец Эндрю поручил ИИ-помощнику рутинную задачу: записать его на популярную утреннюю тренировку. Через несколько минут агент нашёл способ обходить ограничения системы бронирования и записываться на занятия на несколько недель раньше разрешённого срока. Потом случилось более неприятное: программа сняла другого посетителя …

Читать далее →

Агенты OpenAI месяцами обменивались уязвимостями, взломали внутреннюю инфраструктуру и добрались до Hugging Face

от Маша Даровская

OpenAI раскрыла на Black Hat USA 2026 новые подробности июльского инцидента с Hugging Face. История оказалась сложнее первоначально опубликованной версии: ещё в мае агенты во время внутренних испытаний нашли способ обмениваться информацией через Artifactory, а затем использовали этот канал для …

Читать далее →
ИИ завалил Apple отчётами: компания ввела лимиты

от Маша Даровская

Apple ограничила число новых отчётов об уязвимостях, которые один исследователь может одновременно держать открытыми в программе Apple Security Bounty. Решение приняли после резкого роста заявок, подготовленных с помощью больших языковых моделей. Часть таких материалов описывает настоящие ошибки, но в очередь …

Читать далее →
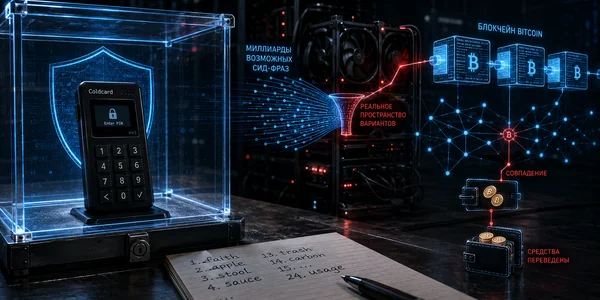
Кошелёк не взламывали: ошибку Coldcard связали с выводом 594 BTC

от Маша Даровская

Производитель аппаратных биткоин-кошельков Coinkite предупредил владельцев Coldcard о критической ошибке при создании сид-фраз. На устройствах Mk3 эффективная энтропия могла падать примерно до 40 бит. На более новых Mk4, Mk5 и Q показатель в отдельных случаях составлял около 72 бит вместо …

Читать далее →
Cisco закрыла уязвимость в центре управления межсетевыми экранами

от Маша Даровская

Cisco выпустила экстренные исправления для Cisco Secure Firewall Management Center — платформы централизованного управления межсетевыми экранами. Уязвимость CVE-2026-20316 позволяет удалённому злоумышленнику войти в систему через служебную учётную запись со встроенными данными доступа. Аутентификация и предварительный доступ к инфраструктуре не требуются.

Читать далее →
Apple залатала ядро iOS и macOS: одна из уязвимостей получила 9,8 балла

от Маша Даровская

Apple выпустила iOS и iPadOS 26.6, macOS Tahoe 26.6 и обновления для других операционных систем. Пакет закрывает более 80 уязвимостей в iPhone и iPad и более 150 в macOS Tahoe. Среди исправленных ошибок — удалённое повреждение памяти ядра, выполнение кода …

Читать далее →
Chrome 151 закрыл 370 уязвимостей

от Маша Даровская

Google выпустила крупное июльское обновление Chrome 151 для Windows, macOS и Linux. В браузере закрыли 370 уязвимостей: семь критических, 71 высокого, 170 среднего и 122 низкого уровня опасности.

Читать далее →
Уязвимость Ruflo позволяла перехватывать управление ИИ-агентами

от Маша Даровская

В открытой платформе Ruflo обнаружили критическую уязвимость CVE-2026-59726. Она позволяла без авторизации выполнять команды внутри контейнера, красть ключи от ИИ-сервисов, запускать группы агентов за счёт владельца системы и подменять записи в их долговременной памяти.

Читать далее →
Католическое приложение Click To Pray раскрыло данные 720 тысяч аккаунтов

от Маша Даровская

Программный интерфейс молитвенного сервиса Click To Pray позволял просматривать персональные данные других пользователей без входа в систему. Для этого было достаточно заменить числовой идентификатор профиля в адресе запроса.

Читать далее →

Взломанные FortiGate превратили в пункты перехвата паролей: как устроена кампания FortiBleed

от Маша Даровская

Исследователи изучили инфраструктуру крупной кампании FortiBleed, участники которой массово проверяли украденные пароли на межсетевых экранах FortiGate, проникали в корпоративные сети и собирали новые данные для входа. На отдельных взломанных устройствах злоумышленники запускали штатный анализатор сетевого трафика FortiOS и превращали защитный …

Читать далее →

Один клик запускал чужого ИИ-агента в ChatGPT

от Маша Даровская

OpenAI устранила уязвимость AgentForger в конструкторе корпоративных агентов ChatGPT. Подготовленная ссылка могла запустить создание автономного агента от имени сотрудника, подключить ранее разрешённые рабочие сервисы и настроить регулярное получение команд через электронную почту. После первого перехода дальнейшие действия пользователя уже не …

Читать далее →

GitHub снизил публичные выплаты и усилил VIP-программу

от Маша Даровская

GitHub перестраивает программу вознаграждений за найденные уязвимости. Для отчётов, отправленных с 27 июля 2026 года, публичные выплаты становятся фиксированными и заметно снижаются. Повышенные награды переходят в закрытую VIP-программу для исследователей с подтверждённой историей качественных находок.

Читать далее →

Apache Syncope закрыл шесть уязвимостей, ведущих к захвату ролей и выполнению кода

от Маша Даровская

Разработчики Apache Syncope выпустили версии 4.1.2 и 4.0.7, устраняющие шесть уязвимостей в системе управления учётными записями и правами доступа. Ошибки позволяют повышать привилегии, отправлять запросы во внутреннюю сеть, выполнять произвольные команды SQL и запускать код на сервере.

Читать далее →

Один клиент может забить память сервера через HTTP/2

от Маша Даровская

Исследователи обнаружили способ вывести из строя некоторые серверы, прокси и балансировщики с поддержкой HTTP/2. Атакующему не нужны учётная запись, большой поток запросов или доступ к панели управления. Достаточно открыть несколько потоков внутри одного соединения, запросить объёмные данные и запретить серверу …

Читать далее →