Ad

Последние новости: Вредоносное ПО

В npm нашли вредоносный indexed-btree с миллионами загрузок
от Маша Даровская

В экосистеме npm обнаружили вредоносный пакет indexed-btree, который маскировался под библиотеку для B-деревьев и напоминал легитимный sorted-btree. Вредоносный код спрятали не в сценарии установки, а внутри обычного метода библиотеки. Он запускался уже во время работы приложения.

Читать далее

MovieReaper прячется в торрентах с «Одиссеей»

от Маша Даровская

Через торрент-сайты распространяется новый многоэтапный троян MovieReaper. Вредоносную программу маскируют под популярные фильмы, включая «Одиссею» Кристофера Нолана. Атакующие скомпрометировали общий архив torrent-файлов, которым пользуются разные площадки. После запуска MovieReaper закрепляется в Windows, получает адрес управляющего сервера через блокчейн Solana и …

Читать далее

Вредоносное ПО использовали в 65% успешных атак на российские компании

от Маша Даровская

Вредоносное ПО применяли в 65% успешных атак на российские компании в первом полугодии 2026 года. Злоумышленники используют его на разных этапах атаки: для получения доступа, закрепления в инфраструктуре, кражи учетных данных и развития проникновения вплоть до компрометации важных систем. Отдельно …

Читать далее

Реестр Coder раздавал вредоносные модули

от Маша Даровская

Инфраструктура реестра модулей Coder оказалась скомпрометирована: 31 августа часть запросов к официальному registry.coder.com перенаправлялась на сервер злоумышленника. Он раздавал измененные модули с кодом для поиска и кражи облачных учетных данных и других секретов.

Читать далее

HOOKEDGE прячет команды в трафике Microsoft Edge

от Маша Даровская

Исследователи обнаружили новую версию инструментария BlueDelta, в которой Microsoft Edge используется для получения команд и отправки результатов с зараженных компьютеров. Бэкдор HOOKEDGE работает на Windows, закрепляется через планировщик заданий и обращается к публичному сервису webhook.site вместо отдельного сервера управления.

Читать далее

В Telegram нашли модифицированные приложения для iPhone с модулем слежки

от Маша Даровская

В русскоязычном Telegram-канале распространялись изменённые версии популярных приложений для iPhone. В часть установочных файлов был добавлен вредоносный модуль, способный собирать сведения об устройстве и местоположении пользователя, делать снимки экрана и отправлять полученные данные операторам кампании.

Читать далее

OctLurk и SilkLurk привязывают вредоносный код к компьютеру жертвы: исследователи разобрали новую модульную платформу для Windows

от Маша Даровская

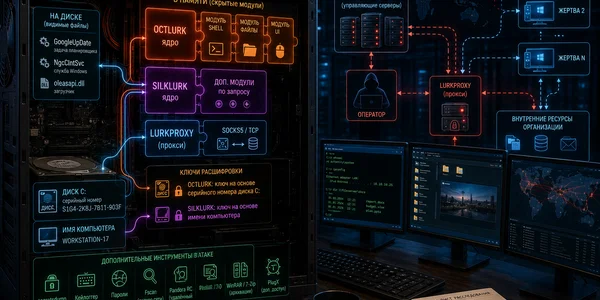
Исследователи обнаружили два ранее не описанных вредоносных модуля удалённого доступа для Windows — OctLurk и SilkLurk. Их загрузчики используют параметры конкретного компьютера при расшифровке основной полезной нагрузки: OctLurk — серийный номер диска C:, SilkLurk — имя компьютера. Такой приём мешает …

Читать далее

В PyPI нашли вероятный троян Claude

от Маша Даровская

Исследователь Aikido Security Чарли Эриксен обнаружил в PyPI вредоносный пакет anthropickit, который может быть связан с недавним инцидентом во время испытаний Claude Mythos 5. Код собирал файлы из каталога .ssh, искал секреты в переменных окружения, сохранял результаты на диске и …

Читать далее

Поддельная инструкция на Claude отдаёт Mac под контроль

от Маша Даровская

Исследователи разобрали расширенную версию MacSync — вредоносного набора для macOS, который сочетает кражу данных, постоянный удалённый доступ и подмену приложений криптокошельков. Заражение начинается с одной команды, которую пользователь самостоятельно вставляет в Терминал.

Читать далее

Карты MECCHA CHAMELEON тайно запускали PowerShell на ПК игроков

от Маша Даровская

В пользовательских картах для MECCHA CHAMELEON обнаружили вредоносный сценарий, который записывал BAT-файл за пределами каталога игры и пытался загрузить дополнительную программу через PowerShell. Исследователь Feint позднее сообщил, что полученный им компонент второго этапа устанавливал троян удалённого доступа.

Читать далее

ChonkyChicken добрался до защиты Chrome: вредонос крадёт учётные данные и захватывает активные сеансы

от Маша Даровская

Специалисты Insikt Group обнаружили четыре новых семейства вредоносного ПО, связанных с разработчиком TAG-195: TinyEgg, ChonkyChicken, модульную версию ChonkyChicken и вспомогательный компонент ChromEggscalator. Инструменты образуют единую цепочку заражения: от первого доступа к компьютеру до кражи данных из Chrome, управления браузером, разведки …

Читать далее

Два связанных вредоноса подписали через Certum и Microsoft

от Маша Даровская

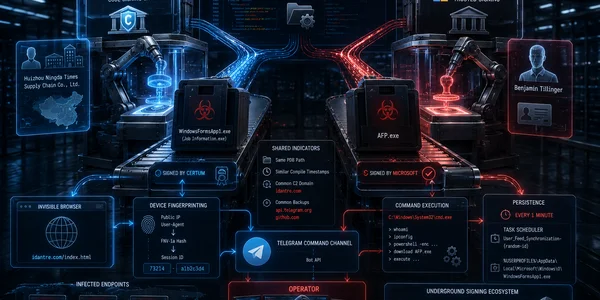
Исследователи обнаружили два вредоносных файла из одной линии разработки, которые получили цифровые подписи через независимые инфраструктуры доверия. Загрузчик WindowsFormsApp1.exe подписали сертификатом Certum на имя зарегистрированной в Китае компании. Похититель информации AFP.exe получил подпись Microsoft Trusted Signing, оформленную на имя Benjamin …

Читать далее

Uber Eats вывел ФБР на участника Steam-дрейнера, обокравшего онкобольного

от Маша Даровская

Федеральные агенты США задержали во Флориде 21-летнего Зайера Донтэвиуса Замариона Уилкинса. Следствие считает его участником кампании, распространявшей вредоносные программы через игры в цифровом магазине. Среди жертв оказался латвийский стример Райво Плавниекс, известный как RastalandTV: в сентябре 2025 года с его …

Читать далее

HelloNet прорвался в защищённые сети через ViPNet

от Маша Даровская

Исследователи обнаружили активную кампанию кибершпионажа HelloNet против крупных российских организаций. Атакующие используют компонент обновления ViPNet, закрепляются в Windows, разворачивают скрытые прокси-серверы, выполняют команды и удаляют следы своей работы.

Читать далее