Ad

Новости информационной безопасности

Девять из девяти: ИИ-скрипты провалили проверку безопасности
Исследователи проверили девять Python-скриптов, созданных ChatGPT, Microsoft Copilot и Google Gemini для обычных офисных задач. Claude Code обнаружил проблемы безопасности в каждом файле. Среди находок оказались подделка серверных запросов, обход ограничений файловой системы, внедрение данных в письма и атаки через …

Читать далее

Почти Fable за полцены: Anthropic выпустила Claude Opus 5

Anthropic представила Claude Opus 5 — новую флагманскую модель семейства Opus, рассчитанную на программирование, длительную работу агентов и профессиональные задачи. Компания позиционирует новинку как более доступную альтернативу Claude Fable 5: базовые тарифы ниже ровно вдвое, а результаты в ряде тестов …

Читать далее

Codex CLI научился переносить настройки из Cursor и Claude Code

OpenAI выпустила Codex CLI 0.145.0 — крупное обновление терминального агента для программирования. В новой версии расширили команду импорта из Cursor и Claude Code, стабилизировали включаемый отдельно многоагентный режим, добавили постраничную историю диалогов, поддержку звука и экспериментальное подключение через Amazon Bedrock.

Читать далее

JetBrains закрыла опасные уязвимости в IntelliJ IDEA и TeamCity

JetBrains раскрыла несколько критических уязвимостей в IntelliJ IDEA и TeamCity. Две ошибки в режиме удалённой разработки IntelliJ IDEA получили максимальные 10 баллов из 10 по шкале CVSS. Ещё одна позволяла читать файлы без необходимых прав.

Читать далее

Пиратская библиотека обошлась Anthropic в $1,5 млрд

Федеральный суд Северного округа Калифорнии окончательно утвердил мировое соглашение между Anthropic и владельцами авторских прав на сотни тысяч книг. Разработчик Claude сформирует невозвратный фонд объёмом $1,5 млрд плюс начисленные проценты. Деньги предназначены авторам и издательствам, чьи произведения компания скачала из …

Читать далее

ИИ без тормозов: Hermes обследовал сеть Минфина Таиланда

Автономный ИИ-агент Hermes использовали для разведки во внутренней сети Министерства финансов Таиланда. Оператор отключил запросы на подтверждение опасных команд, после чего агент запускал средства проверки Linux-серверов, искал способы повышения привилегий и просматривал каталоги с кадровыми и служебными документами.

Читать далее

Kimi K3 подобралась к zero-click RCE в Telegram, но цепочку не завершила

Исследователь безопасности Чаофань Шоу сообщил о возможной бескликовой атаке на Telegram Desktop и клиент Telegram для iOS, которую подготовила агентная система на базе Kimi K3. Автор утверждает, что модель добилась выполнения произвольной команды без действия пользователя.

Читать далее

Kimi K3 собрала Redis-эксплойт, но не открыла новый zero-day

Исследователь безопасности Чаофань Шоу сообщил, что система из 32 агентов на базе Kimi K3 за 27 минут нашла ошибку в Redis и построила рабочую цепочку удалённого выполнения кода. Опубликованный репозиторий действительно содержит доказательство эксплуатации Redis 8.8.0 через обработчик TDigest в …

Читать далее

РТК-ЦОД откроет публичные сервисы для белых хакеров

РТК-ЦОД запускает программу поиска уязвимостей на платформе Standoff Bug Bounty. Независимым исследователям разрешат проверять публично доступные ИТ-сервисы компании и получать вознаграждение за подтверждённые ошибки безопасности.

Читать далее

Next.js закрыл девять уязвимостей в серверной логике

Команда Next.js выпустила обновления 15.5.21 и 16.2.11, закрывающие девять уязвимостей в серверной части фреймворка. Четыре проблемы получили высокий уровень опасности, ещё пять — средний. Ошибки позволяют отправлять запросы во внутренние сети, обходить проверку доступа в отдельных конфигурациях, перегружать процессор и …

Читать далее

Storm крадёт браузерные сессии и расшифровывает данные на сервере

Исследователи Varonis Threat Labs разобрали инфостилер Storm, который переносит расшифровку украденных браузерных данных с заражённого компьютера на серверы операторов. Вредонос собирает пароли, cookie-файлы, данные автозаполнения, токены Google, сведения банковских карт и историю посещений, а затем передаёт их во внешнюю инфраструктуру.

Читать далее

Минцифры предложило установить российские сертификаты безопасности

Минцифры рекомендовало пользователям установить российские сертификаты безопасности для стабильного доступа к отечественным сайтам через Google Chrome, Safari, Microsoft Edge и другие браузеры. Поводом стал отзыв части TLS-сертификатов, ранее выданных российским организациям зарубежными удостоверяющими центрами.

Читать далее

Сбой AWS превратил центы в триллионы долларов

Клиенты Amazon Web Services 17 июля 2026 года получили уведомления о резком превышении облачных бюджетов и увидели в панели управления расходы на миллиарды и триллионы долларов. У некоторых пользователей обычный ежемесячный платёж в несколько центов превратился в сумму, сопоставимую с …

Читать далее

Расширение Adobe Acrobat позволяло красть переписку из WhatsApp Web

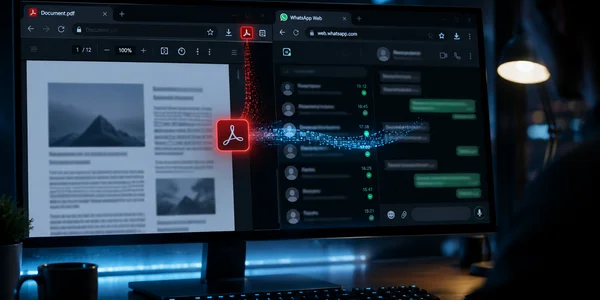
Исследователи Guardio Labs раскрыли цепочку уязвимостей в расширении Adobe Acrobat для Google Chrome, которая позволяла вредоносному сайту получить текст из открытого сеанса WhatsApp Web. Злоумышленнику не требовалось устанавливать вредоносную программу, красть пароль, перехватывать файл cookie или искать ошибку в самом …

Читать далее

Bit2Watt превращает облачные GPU в генератор помех для электросети

Исследователи Чжэцзянского университета представили Bit2Watt — метод управляемого изменения энергопотребления графических ускорителей, способный создавать помехи в системе электроснабжения дата-центра. Злоумышленнику в предложенной модели не требуется взламывать облачную платформу, получать права администратора или проникать в оборудование электросети. Он действует как обычный …

Читать далее