Ad

Новости информационной безопасности

В Directum RX закрыли критическую RCE-уязвимость
Специалисты BI.ZONE обнаружили критическую уязвимость в платформе Directum RX, используемой для управления электронными документами и корпоративными процессами. Ошибка позволяет удалённому атакующему выполнить произвольный код в среде системы, если у него есть доступ к любой учётной записи сервиса. Уязвимость зарегистрирована в …

Читать далее

Минцифры предложило единую систему борьбы с киберпреступностью

Минцифры подготовило проект доктрины развития системы противодействия правонарушениям, совершаемым с использованием информационно-коммуникационных технологий. Документ рассчитан на период до 2035 года и опубликован для общественного обсуждения.

Читать далее

JadePuffer нацелил шифровальщик на модели и данные ИИ

Оператор JadePuffer вернулся к ранее взломанному серверу Langflow с новым шифровальщиком ENCFORGE. Вредонос ищет веса моделей, контрольные точки, обучающие наборы, векторные индексы и другие компоненты инфраструктуры машинного обучения, после чего частично шифрует файлы и добавляет к их именам расширение .locked.

Читать далее

Россия вводит регулируемый рынок криптовалют

Государственная дума 21 июля приняла во втором и третьем чтениях закон «О цифровых валютах и цифровых правах». Документ создаёт в России регулируемую инфраструктуру для покупки, продажи, хранения и организованных торгов криптовалютой.

Читать далее

SonicWall SMA1000 взламывали через две уязвимости нулевого дня

Неизвестные злоумышленники несколько недель атаковали шлюзы удалённого доступа SonicWall SMA1000 через цепочку ранее не раскрытых уязвимостей. Они создавали туннель к закрытым внутренним службам устройства, получали права суперпользователя и устанавливали вредоносные компоненты для скрытого доступа к корпоративным сетям.

Читать далее

Хакеры похитили паспортные и банковские данные сотрудников Estée Lauder

The Estée Lauder Companies начала уведомлять пострадавших об утечке персональных данных из Oracle E-Business Suite — корпоративной платформы, которую производитель косметики использовал для управления кадровыми процессами. Посторонние получили доступ к системе примерно 9 августа 2025 года и скопировали хранившуюся в …

Читать далее

LegacyHive открывает чужой реестр и ждёт патча Microsoft

Для уязвимости LegacyHive в Windows выпустили бесплатное неофициальное исправление. Ошибка позволяет локальному пользователю с ограниченными правами подключить реестр другого пользователя с возможностью чтения и изменения данных. Целью может стать учётная запись администратора.

Читать далее

Два связанных вредоноса подписали через Certum и Microsoft

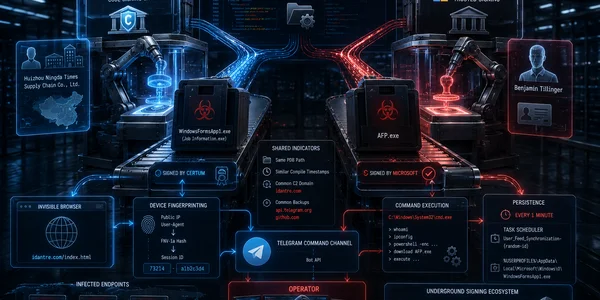
Исследователи обнаружили два вредоносных файла из одной линии разработки, которые получили цифровые подписи через независимые инфраструктуры доверия. Загрузчик WindowsFormsApp1.exe подписали сертификатом Certum на имя зарегистрированной в Китае компании. Похититель информации AFP.exe получил подпись Microsoft Trusted Signing, оформленную на имя Benjamin …

Читать далее

Alibaba выпустила Qwen Image 3.0 для сложной визуальной верстки

Alibaba представила Qwen Image 3.0 — новое поколение своей модели для создания изображений. Разработчики сделали основной упор на генерацию текста, многоязычные макеты и работу со сложными композициями, в которых нужно одновременно разместить заголовки, подписи, иллюстрации, таблицы и другие элементы.

Читать далее

Qilin входит через GlobalProtect и шифрует весь домен

Операторы вымогателя Qilin начали использовать уязвимость CVE-2026-0257 в корпоративных VPN-шлюзах Palo Alto Networks GlobalProtect. Ошибка позволяет создать поддельный файл cookie, пройти проверку без действующих учётных данных и подключиться к внутренней сети как доверенный пользователь.

Читать далее

Ostium вынесли через поддельные цены: хакер забрал $23,75 млн

Децентрализованная торговая платформа Ostium потеряла $23,75 млн после взлома системы, которая передавала рыночные цены в смарт-контракты. Атакующий отправил поддельные ценовые сообщения, открыл крупные позиции и быстро закрыл их с искусственно созданной прибылью. Выплаты прошли по правилам протокола и опустошили часть …

Читать далее

МВД добралось до «пробива»: пять дел и изъятые серверы

МВД возбудило пять уголовных дел против владельцев и операторов сервисов, продававших доступ к персональным данным россиян. Через нелегальные площадки клиенты могли получать паспортные сведения, банковские реквизиты и собранные из разных источников досье на конкретных людей.

Читать далее

WordPress срочно закрывает wp2shell: эксплойты уже в сети

В ядре WordPress обнаружили цепочку уязвимостей, позволяющую удалённо выполнять код на сервере без учётной записи и участия администратора. Атака получила название wp2shell. Проблема затрагивает стандартные установки WordPress 6.9 и 7.0, включая сайты без сторонних плагинов.

Читать далее

Uber Eats вывел ФБР на участника Steam-дрейнера, обокравшего онкобольного

Федеральные агенты США задержали во Флориде 21-летнего Зайера Донтэвиуса Замариона Уилкинса. Следствие считает его участником кампании, распространявшей вредоносные программы через игры в цифровом магазине. Среди жертв оказался латвийский стример Райво Плавниекс, известный как RastalandTV: в сентябре 2025 года с его …

Читать далее

Soofi S обогнала OLMo и Apertus в тестах

Немецкий консорциум SOOFI представил базовую языковую модель Soofi S, рассчитанную прежде всего на английский и немецкий языки. В собственном сравнении разработчиков она набрала больше OLMo 3 32B и Apertus 70B по сводным англоязычным и немецкоязычным тестам среди моделей с полностью …

Читать далее