Исследователи Push Security обнаружили, что четыре из пяти перехваченных атак ClickFix начинались с перехода через поисковые системы. Злоумышленники используют рекламу, подменяют страницы популярных программ и размещают вредоносные инструкции на взломанных сайтах. Примерно половина всех вредоносных материалов, обнаруженных компанией, попадала к пользователям через каналы, которые не проверяются корпоративными почтовыми фильтрами.
Еще одна проблема — маскировка фишинговых страниц. В 95% атак внутри браузера, зафиксированных Push Security, использовались средства защиты от ботов, мешающие автоматическим системам анализировать вредоносный сайт. Большинство наблюдаемых фишинговых доменов оставались активными около двух дней, после чего преступники заменяли их новыми.
Такие результаты компания представила в исследовании Browser Attack Techniques 2026. Аналитики изучили способы распространения вредоносного ПО, кражи пользовательских сеансов, злоупотребления OAuth и обхода многофакторной аутентификации (MFA).
Исследование основано на событиях, которые обнаруживали средства защиты Push Security. Приведенные проценты относятся к этой выборке, а не ко всем кибератакам в мире. При этом похожие схемы фиксируют и другие компании, включая Microsoft: преступники все чаще используют браузер и облачные сервисы вместо прямого взлома операционной системы.
Половина вредоносных материалов приходит не через почту
Корпоративные почтовые шлюзы проверяют входящие сообщения, вложения, ссылки и репутацию отправителей. Они способны заблокировать известный фишинговый сайт еще до того, как сотрудник откроет письмо.
Но для доставки вредоносной ссылки преступникам необязательно пользоваться электронной почтой.
Пользователь может перейти по рекламному объявлению Google, открыть сообщение в LinkedIn, получить ссылку через Microsoft Teams или Slack, найти установщик программы через поисковик либо перейти на взломанный сайт из обычной выдачи.
Во всех этих случаях почтовый шлюз не видит исходный переход.
В статистике Push Security каждый второй перехваченный вредоносный материал поступал именно через такие каналы. Остальные материалы попадали к пользователям через электронную почту, миновав ее защиту.
Это не означает, что половина всех фишинговых атак в интернете больше не связана с почтой. Push Security фиксирует угрозы, которые доходят до браузера в защищаемых компанией организациях. Почтовые сообщения, заранее остановленные другими средствами безопасности, могут не попадать в такую выборку.
Однако само смещение каналов доставки подтверждается независимыми наблюдениями.
В отчете Microsoft о фишинге за второй квартал 2026 года отмечается рост атак через Microsoft Teams. Среднемесячное количество обнаруженных попыток фишинга в Teams выросло на 19% с марта по апрель, еще на 1% в мае и на 10% в июне.
Особенно заметно увеличилось число мошеннических звонков через Teams. К концу июня недельное количество таких попыток почти в десять раз превышало уровень середины 2025 года.
Чаще всего злоумышленники выдавали себя за сотрудников технической поддержки. Они предупреждали о блокировке учетной записи, требовали пройти проверку безопасности или убеждали предоставить удаленный доступ к компьютеру.
ClickFix стал главным способом заражения в наблюдениях Push Security
Одно из наиболее заметных изменений связано с распространением ClickFix.
Это способ социальной инженерии, при котором злоумышленник убеждает человека самостоятельно выполнить вредоносную команду. Для этого используют поддельные проверки CAPTCHA, сообщения об ошибках и инструкции по исправлению якобы возникшей неполадки.
Типичный сценарий выглядит так: пользователь открывает сайт, видит уведомление о необходимости подтвердить, что он не робот, и получает предложение выполнить дополнительное действие в операционной системе.
В действительности страница подготавливает команду, которая может загрузить и запустить вредоносную программу.
На Windows в таких атаках часто задействуют PowerShell и другие штатные системные инструменты. На macOS злоумышленники предлагают запускать команды через Terminal.
После выполнения инструкции на компьютер может попасть инфостилер — программа для кражи паролей, файлов cookie, токенов и других конфиденциальных данных.
В сентябрьском анализе статистики ClickFix Push Security сообщила, что во втором квартале 2026 года на эту технику приходилось в среднем 52% ее обнаружений браузерных атак. В августе показатель достиг 67%.
Среди наиболее активных фишинговых наборов компания выделила ERRTRAFFIC, TURNTIP и NOCHAIN. На них пришлось 73% обнаружений ClickFix в исследованной выборке. В августе один ERRTRAFFIC обеспечил 34% таких срабатываний.
Исследователи также выявили 84 варианта вредоносных команд, причем 34 встретились только один раз. Преступники использовали более 20 штатных исполняемых программ и утилит операционных систем.
Частая смена команд усложняет обнаружение. Если средство защиты ориентируется на конкретную строку PowerShell или определенное сочетание параметров, злоумышленник может изменить способ запуска вредоносного кода.
Однако характерные действия остаются прежними: сайт предлагает пользователю скопировать команду, после чего запускается системный интерпретатор, который обращается к внешнему ресурсу или выполняет неподготовленный код.
Четыре из пяти атак ClickFix приходили из поиска
В наблюдениях Push Security около 80% перехваченных материалов ClickFix открывались после перехода из поисковых систем, прежде всего Google и Bing.
Преступники используют несколько способов привлечения пользователей.
Один из них — вредоносная реклама, или malvertising. Злоумышленник размещает объявление, которое ведет на поддельный сайт известной программы или сервиса.
Другой способ — отравление поисковой выдачи, известное как SEO poisoning. Преступники создают страницы под популярные запросы или используют взломанные сайты, чтобы продвинуть вредоносный контент в результатах поиска.
Такие атаки часто рассчитаны на вполне конкретную потребность пользователя. Например, человек ищет установщик приложения, инструкцию по настройке программы или решение распространенной ошибки.
Поддельная страница предлагает скачать файл либо выполнить команду, которая якобы завершит установку.
При этом пользователь может не подозревать, что взаимодействует с вредоносным сайтом: он сам начал поиск и получил результат, соответствующий запросу.
Это отличается от традиционного фишингового письма, в котором преступник пытается привлечь внимание потенциальной жертвы.
В случае ClickFix пользователь нередко самостоятельно находит подготовленную злоумышленником ловушку.
Поддельный Claude распространяли через рекламу Google
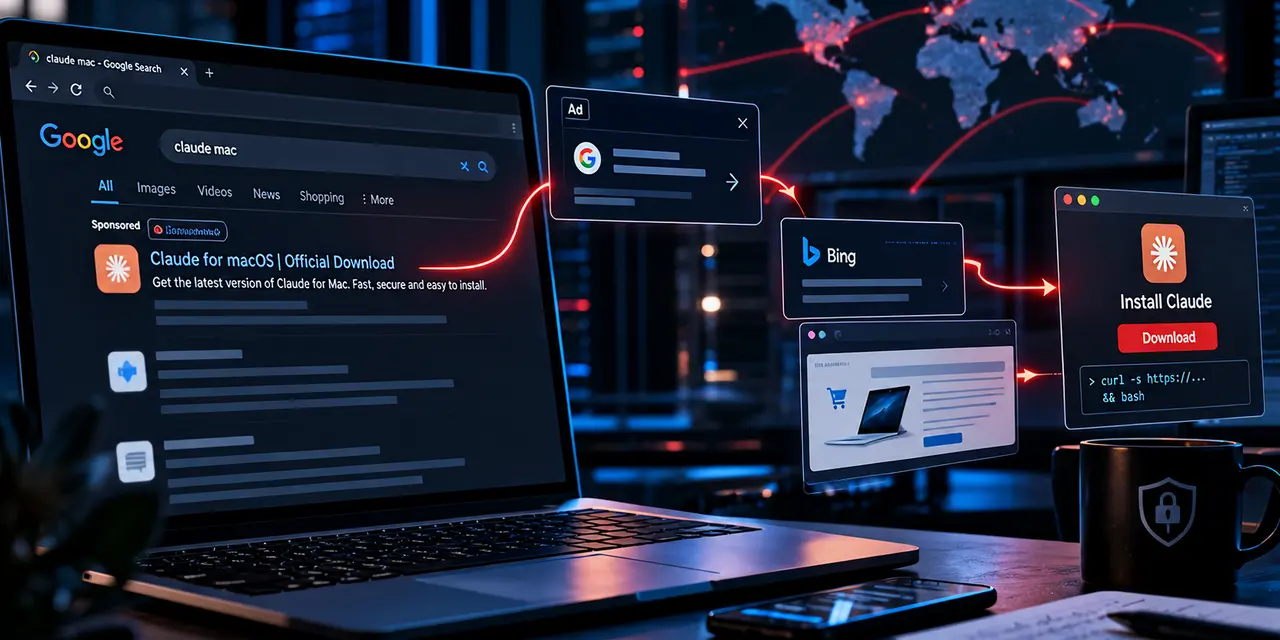
9 октября Push Security раскрыла пример кампании, в которой преступники использовали сразу две поисковые системы для перенаправления посетителей на поддельный сайт Claude.
Атака начиналась с запроса claude mac в Google. Среди результатов появлялось рекламное объявление, у которого в качестве адреса назначения отображался домен Bing.
После нажатия на объявление браузер открывал ссылку системы перенаправлений Bing. Затем пользователь попадал на взломанный сайт южноамериканского магазина и только после этого — на страницу поддельной загрузки Claude для macOS.
Исследователи назвали этот прием Adception.
В опубликованном техническом разборе кампании описана цепочка из четырех запросов: рекламный переход Google, перенаправление Bing, страница взломанного магазина и конечный вредоносный сайт.
Для промежуточного перехода использовался механизм отслеживания нажатий Bing. Он перенаправляет посетителя на адрес, указанный в параметрах ссылки.
Злоумышленники воспользовались тем, что проверяющая система видела сначала известный домен поисковика, а не конечную страницу с поддельным установщиком.
Дополнительную защиту преступникам обеспечивал взломанный сайт магазина. Он перенаправлял на вредоносную страницу только посетителей, которые прошли предусмотренную последовательность переходов.
При прямом обращении к промежуточному адресу исследователь или автоматический сканер мог получить другое содержимое.
Push Security подтвердила существование такой цепочки и поддельной страницы загрузки. При этом компания не раскрыла подтвержденное количество пользователей, которые установили вредоносный файл или потеряли данные именно в этой кампании.
Фишинговые сайты скрываются от автоматических сканеров
Для обнаружения опасных страниц средства безопасности часто используют автоматические браузеры и анализаторы.
Они открывают подозрительный адрес, проверяют содержимое страницы, загружаемые файлы и сетевые обращения. Если обнаруживается вредоносная активность, адрес могут добавить в список блокировки.
Преступники научились отличать такие проверки от посещений реальных пользователей.
Для этого они применяют коммерческие средства защиты от ботов, которые обычно используются на легальных сайтах для ограничения автоматического трафика.
Система может проверять IP-адрес, географическое положение, характеристики браузера, файлы cookie и особенности поведения посетителя.
Если запрос похож на обращение автоматического сканера, сервер может вернуть безобидную страницу, потребовать дополнительную проверку или вообще не показать вредоносное содержимое.
Настоящий пользователь при этом увидит фишинговую форму или поддельный установщик программы.
Push Security обнаружила такие средства маскировки в 95% зафиксированных ею атак внутри браузера.
Важно различать два способа применения CAPTCHA в кибератаках.
В первом случае злоумышленники используют настоящую защиту от ботов, чтобы скрыть опасную страницу от сканеров.
Во втором они создают поддельную CAPTCHA, которая убеждает человека запустить команду в операционной системе. Именно такая схема часто встречается при ClickFix.
Оба приема могут применяться в одной кампании, но выполняют разные задачи.
Фишинговые домены меняют каждые несколько дней
Другой способ обхода защиты — частая замена доменов и серверов.
В исследовании Push Security отмечается, что большинство наблюдаемых фишинговых доменов оставались активными около двух дней. После этого преступники переносили страницы на новые адреса.
Такой подход снижает эффективность списков известных вредоносных сайтов.
Когда домен попадает в базы блокировки, злоумышленник уже может использовать другой. При этом внешний вид страницы и механизм атаки практически не меняются.
Для маскировки применяются и законные облачные сервисы. Push Security наблюдала злоупотребление возможностями SharePoint, Google Sites, Firebase, Adobe, Cloudflare, Jotform и других платформ.
Преступники могут размещать там промежуточные страницы, формы или ссылки, ведущие на вредоносный ресурс.
Это не означает, что перечисленные платформы скомпрометированы. Во многих случаях злоумышленникам достаточно обычных пользовательских функций, позволяющих создавать страницы и делиться ссылками.
Блокировка всего домена такого сервиса может нарушить рабочие процессы организации. Поэтому системе безопасности приходится проверять конкретный адрес и действия, которые выполняются при его открытии.
Для захвата аккаунта пароль уже не всегда нужен
Еще одна распространенная категория браузерных атак связана с пользовательскими сеансами и механизмами авторизации.
При классическом фишинге жертва вводит логин и пароль на поддельном сайте. Преступник получает эти данные и пытается войти в настоящий сервис.
Многофакторная аутентификация усложняет такую атаку. Однако существуют способы перехватить сеанс уже после успешного подтверждения входа.
Один из них — AiTM-фишинг (Adversary-in-the-Middle), при котором злоумышленник размещает промежуточный сервер между пользователем и настоящей страницей авторизации.
Жертва вводит данные, а промежуточный сервер передает их законному сервису. После успешного входа преступник может попытаться перехватить данные сеанса, если используемый механизм аутентификации допускает такую атаку.
При наличии действующего сеанса злоумышленнику не всегда требуется повторно вводить пароль и код подтверждения.
Однако эффективность такого способа зависит от настроек защиты.
Ключи доступа passkeys, использующие FIDO2/WebAuthn, устойчивы к типичным фишинговым атакам с поддельной страницей входа. Подтверждение привязано к настоящему домену сервиса, поэтому промежуточный сайт не может просто переслать полученную подпись для другого домена.
При этом защита самой процедуры входа не исключает других угроз, например злоупотребления разрешениями приложений или авторизации чужого устройства с согласия пользователя.
Преступники используют настоящие страницы Microsoft для кражи доступа
Push Security также сообщает о резком увеличении количества фишинговых наборов, поддерживающих авторизацию по коду устройства — device code phishing.
В 2026 году компания добавила в свой каталог более 30 новых наборов с такой функцией. В предыдущем году, как утверждают исследователи, новых инструментов этой категории в каталоге не появлялось.
Механизм основан на законной функции OAuth 2.0 Device Authorization Grant.
Она используется для входа на устройствах, где неудобно вводить пароль, например на телевизорах и некоторых терминалах.
В обычном сценарии устройство показывает код. Пользователь открывает страницу авторизации на другом устройстве, вводит этот код и разрешает подключение.
При фишинговой атаке код создает злоумышленник.
Он убеждает человека открыть настоящую страницу авторизации Microsoft и ввести предоставленное значение. Пользователь проходит проверку учетной записи, но фактически разрешает доступ другому устройству или приложению.
В результате преступник может получить токен доступа без знания пароля.
Этот метод не требует взлома многофакторной аутентификации как таковой. Пользователь успешно подтверждает вход, но делает это для чужого запроса.
Масштаб подобных атак подтверждает расследование EvilTokens.
В сентябре Microsoft сообщила, что эта преступная платформа использовалась в кампаниях, затронувших более 12 тысяч почтовых ящиков в свыше 10 тысячах организаций.
EvilTokens предоставляла готовые фишинговые страницы, шаблоны сообщений и инструменты автоматизации. После получения доступа преступники могли читать почту, искать конфиденциальные сведения и создавать правила, скрывающие отдельные сообщения.
В платформу также были встроены функции ИИ для анализа содержимого скомпрометированных ящиков и подготовки новых фишинговых сообщений.
Опасные приложения OAuth получают доступ с согласия пользователя
Отдельный класс атак связан с предоставлением разрешений сторонним приложениям.
Сотрудник может открыть настоящий интерфейс Microsoft или Google и увидеть запрос на подключение приложения к рабочей учетной записи.
Например, программа просит разрешить чтение писем, просмотр файлов или доступ к календарю.
Если пользователь подтверждает запрос, приложение получает доступ в пределах предоставленных разрешений и корпоративных политик.
Злоумышленники используют эту возможность, создавая приложения с убедительными названиями и описаниями.
В таких случаях не обязательно похищать пароль или подделывать страницу входа. Достаточно убедить сотрудника предоставить опасные разрешения.
При этом важно отличать получение разрешений OAuth от злоупотребления перенаправлениями в процессе авторизации.
Во втором случае преступники могут использовать настоящие адреса сервисов входа, чтобы направить пользователя на вредоносную страницу. Такая схема не обязательно связана с кражей токенов: законная инфраструктура авторизации становится промежуточным звеном фишинговой атаки.
Для защиты необходим контроль сторонних приложений, проверка запрашиваемых разрешений и ограничение способов авторизации, которые не используются организацией.
В девяти из десяти фишинговых наборов нашли признаки ИИ
Генеративный ИИ также стал частью экосистемы фишинговых инструментов.
Push Security утверждает, что в 90% фишинговых наборов, изученных компанией в 2026 году, обнаружились признаки использования генеративных моделей.
Однако это не означает, что 90% всех фишинговых атак в мире создаются искусственным интеллектом.
Речь идет об исследованной компанией выборке программных инструментов. Полная методика определения ИИ-признаков и размер этой выборки на обзорной странице не раскрыты.
В более подробных исследованиях специалисты Push Security отмечали изменения в качестве исходного кода фишинговых наборов. Некоторые новые инструменты содержат развернутые комментарии, понятные имена функций и меньше попыток скрыть внутреннюю логику программы.
Исследователи связывают такие особенности с использованием ИИ-помощников для написания кода.
Применение генеративных моделей также облегчает перевод фишинговых сообщений на другие языки, создание поддельных интерфейсов и быстрое изменение программ после обнаружения защитными системами.
При этом наличие аккуратных комментариев или читаемого кода само по себе не доказывает использование нейросети.
Более надежным свидетельством становятся встроенные функции ИИ, обращения к соответствующим сервисам и подтвержденные сведения о работе преступной платформы.
Исследование EvilTokens показывает, что такие функции уже используются в реальных кампаниях. Преступники применяют ИИ для обработки украденной переписки и подготовки новых сообщений с учетом найденной информации.
Для защиты от ClickFix необходимо контролировать запуск команд, которые пользователь получает из внешних источников.
Поддельная проверка CAPTCHA, предлагающая открыть PowerShell, Terminal или окно выполнения команд, — характерный признак атаки. Настоящая проверка посетителя не требует запускать системные команды.
Организациям стоит ограничивать ненужные возможности запуска сценариев, контролировать подозрительные обращения системных интерпретаторов к интернету и анализировать последовательность процессов после открытия браузера.
От атак на учетные записи помогают устойчивые к фишингу методы аутентификации, включая FIDO2/WebAuthn. Однако их необходимо дополнять контролем активных сеансов, регистрации новых устройств и разрешений OAuth.
Microsoft рекомендует отключать авторизацию по коду устройства там, где она не требуется. Если этот механизм используется корпоративным оборудованием, его применение следует ограничить соответствующими учетными записями и устройствами через политики условного доступа.
Необходимо проверять и расширения браузера. Некоторые из них запрашивают право читать содержимое всех открытых страниц, менять данные сайтов или получать сведения о пользовательских сеансах.
Отдельное внимание стоит уделить переходам из поисковой рекламы. Наличие ссылки в верхней части результатов Google или Bing не подтверждает подлинность предлагаемой программы.
Для систем безопасности наиболее полезна возможность связать первоначальный переход в браузере с последующими событиями: запуском команды, выдачей токена или необычным обращением к корпоративному приложению.
Вопросы и ответы (FAQ)
Что такое браузерные атаки?
Это атаки, при которых преступники используют веб-страницы, пользовательские сеансы, механизмы авторизации и другие возможности браузера. Они не обязательно связаны с уязвимостями самого Chrome, Firefox или другого браузера.
Правда ли, что половина фишинга больше не приходит по электронной почте?
Push Security сообщает, что примерно половина вредоносных материалов, перехваченных ее системой, поступала через поисковики, социальные сети и другие каналы вне почты. Это статистика конкретной системы обнаружения, а не всего фишинга в интернете.
Что такое ClickFix?
ClickFix — способ социальной инженерии, при котором пользователя убеждают самостоятельно выполнить вредоносную команду. Обычно для этого используют поддельные CAPTCHA, сообщения об ошибках или инструкции по установке программ.
Почему ClickFix распространяется через Google и Bing?
Злоумышленники используют рекламные объявления, поддельные страницы загрузки и взломанные сайты. В наблюдениях Push Security четыре из пяти перехваченных атак ClickFix начинались с перехода из поисковой системы.
Что означает показатель 95% в исследовании?
В 95% атак внутри браузера, обнаруженных Push Security, применялись средства защиты от ботов. Они могли скрывать вредоносное содержимое от автоматических сканеров. Это не показатель всех фишинговых атак в мире.
Можно ли обойти многофакторную аутентификацию через браузер?
Некоторые способы фишинга позволяют перехватывать сеансы или злоупотреблять законными процедурами авторизации. При этом ключи доступа FIDO2/WebAuthn защищают от типичного фишинга с поддельной страницей входа. Их использование не исключает всех видов злоупотребления уже разрешенным доступом.
Что такое device code phishing?
Это атака с использованием механизма авторизации по коду устройства. Пользователь вводит предложенный преступником код на настоящей странице входа и может случайно разрешить доступ чужому устройству или приложению.
Могут ли преступники получить доступ к почте без пароля?
Да, если удается получить действующий токен сеанса или разрешение на доступ к данным через OAuth. Конкретные возможности зависят от разрешений, политики безопасности и используемого способа авторизации.
Правда ли, что 90% фишинговых наборов написаны ИИ?
Push Security обнаружила признаки использования генеративного ИИ в 90% изученных в 2026 году фишинговых наборов. Это не доказывает, что все такие инструменты полностью созданы нейросетями, и не позволяет оценить долю ИИ во всем мировом фишинге.
Как защитить корпоративные аккаунты от таких атак?
Нужны устойчивые к фишингу способы входа, контроль разрешений OAuth, ограничение неиспользуемых механизмов авторизации, мониторинг браузерных событий и обнаружение подозрительного запуска системных команд. Для расследования полезно сопоставлять события браузера, устройства и облачных сервисов.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.