ConnectWise остановила Cloud Backup и два связанных облачных сервиса после несанкционированных входов с учетными данными ее приложений Microsoft 365. Расследование затрагивает Cloud Backup, ранее известный как SkyKick, и корпоративные подключения, которым клиенты заранее предоставили доступ к данным. По состоянию на 19 октября восстановление работы сервисов не завершено, а сроки запуска пока неизвестны.
Cloud Backup подключался к нескольким клиентским средам через доверенное приложение. Когда его учетные данные оказались у посторонних, под угрозой оказались уже выданные этому приложению полномочия. Исследователи обнаружили такие входы в Microsoft 365, однако подтвержденных данных о массовой краже писем или резервных архивов пока нет. Состояние резервных архивов и действия внутри рабочих сред Microsoft 365 теперь расследуются отдельно.
Как началась атака на Cloud Backup
Первые публичные сообщения появились 16 октября, когда ConnectWise объявила о расследовании подозрительной активности, связанной с Cloud Backup. Уже 17 октября разработчик заблокировал семь идентификаторов приложений, задействованных в Cloud Backup и Cloud Management, а также отозвал сертификаты проблемных подключений. Причина, по которой злоумышленники получили доступ к исходным учетным данным, до сих пор официально не установлена.
Злоумышленникам не понадобился пароль сотрудника, чтобы обращаться к Microsoft 365 от имени приложения. Облачная служба для резервного копирования подключается к Microsoft 365 как приложение: администратор организации заранее выдает ему разрешения на работу с почтой, файлами, каталогом пользователей и другими ресурсами. Получив учетные данные приложения, посторонний может запросить токен с уже согласованными разрешениями. Обычный пользователь при этом не вводит пароль и не подтверждает вход вторым фактором.
Что нашли Huntress в клиентских средах
В техническом разборе Huntress описаны входы от имени ConnectWise Cloud Backup из адреса 144.172.64.128, который не соответствовал обычному сетевому поведению приложения. К 19:00 UTC 16 октября исследователи подтвердили несанкционированную аутентификацию в 162 средах Microsoft 365. Речь именно о зафиксированных входах: это число не равно количеству организаций с доказанной утечкой содержимого почты или файлов.
Отдельный эпизод специалисты наблюдали у одного клиента: приложение ConnectWise Cloud Management для Microsoft Teams получило роль Global Administrator, после чего у двух других приложений появились новые секреты доступа. Секреты других приложений могут оставаться действительными и после замены ключа Cloud Backup. Huntress при этом оговорила, что имеющихся журналов недостаточно, чтобы уверенно связать все наблюдавшиеся действия с одним оператором атаки.
Почему отключили сразу три сервиса
В официальном уведомлении ConnectWise указано, что 17 октября компания отключила семь идентификаторов приложений и приостановила Cloud Backup, чтобы ограничить дальнейшую аутентификацию через затронутые подключения. SaaS Security и Cloud Management остановили дополнительно, поскольку эти продукты интегрированы с резервным копированием. Остановка сервисов ограничивает новые подключения, но сама по себе ничего не говорит о состоянии каждого клиентского тенанта.
На время расследования не выполняются запланированные задания резервного копирования, недоступны архивы и восстановление данных. Клиенты также лишились мониторинга и предупреждений SaaS Security, а через Cloud Management нельзя выполнять часть операций с пользователями и лицензиями. К расследованию подключили сторонних специалистов по цифровой криминалистике. Они помогают проверить последствия доступа и подготовить безопасное восстановление работы сервисов.
Сохранились ли резервные копии
На странице статуса ConnectWise говорится, что существующие архивы Cloud Backup остаются зашифрованными и изолированными, а признаков их компрометации компания пока не выявила. Доступ к архивам и восстановлению при этом остается закрытым до завершения проверки безопасности. Пока идет расследование, новые точки восстановления не создаются, а вернуть файлы из существующих архивов через сервис нельзя.
Оценка защищенности хранилища не распространяется автоматически на действующие среды Microsoft 365. Разрешения приложений открывали доступ к рабочей среде Microsoft 365 отдельно от архивов, но объем реально прочитанных или измененных данных остается неизвестным. Вендор также предупреждает, что отключение приложения прекращает новые подключения через него, но не отменяет уже сделанные в клиентской среде изменения или созданные там дополнительные учетные данные.
Что должны проверить администраторы Microsoft 365
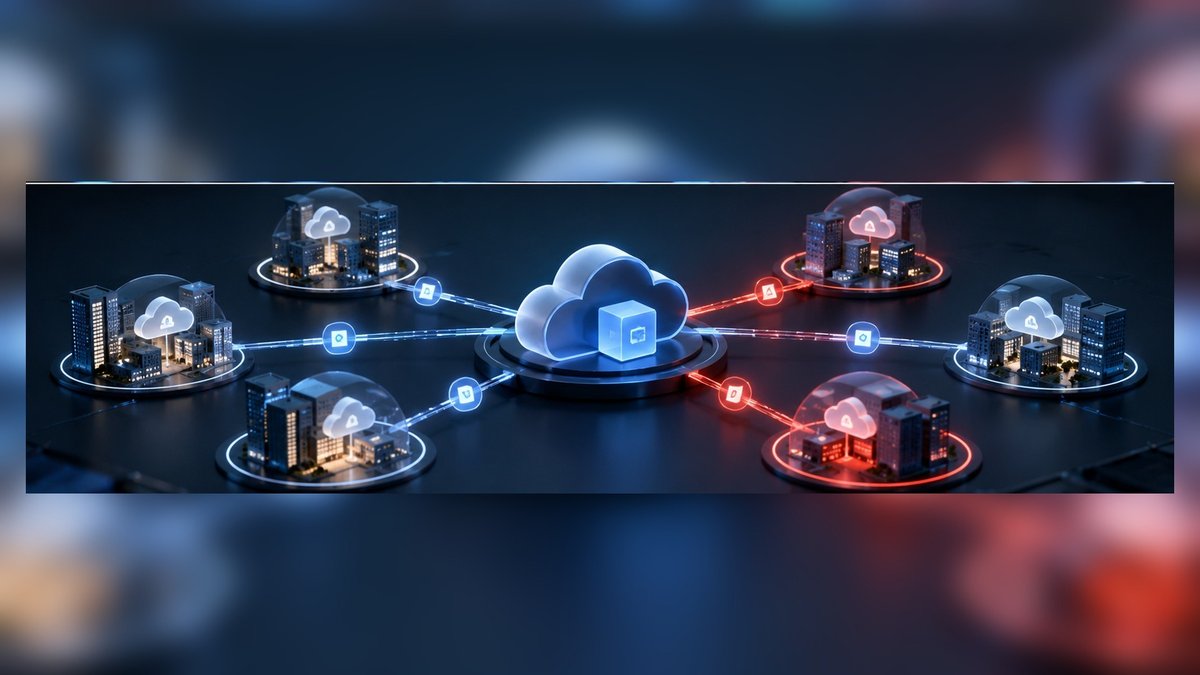
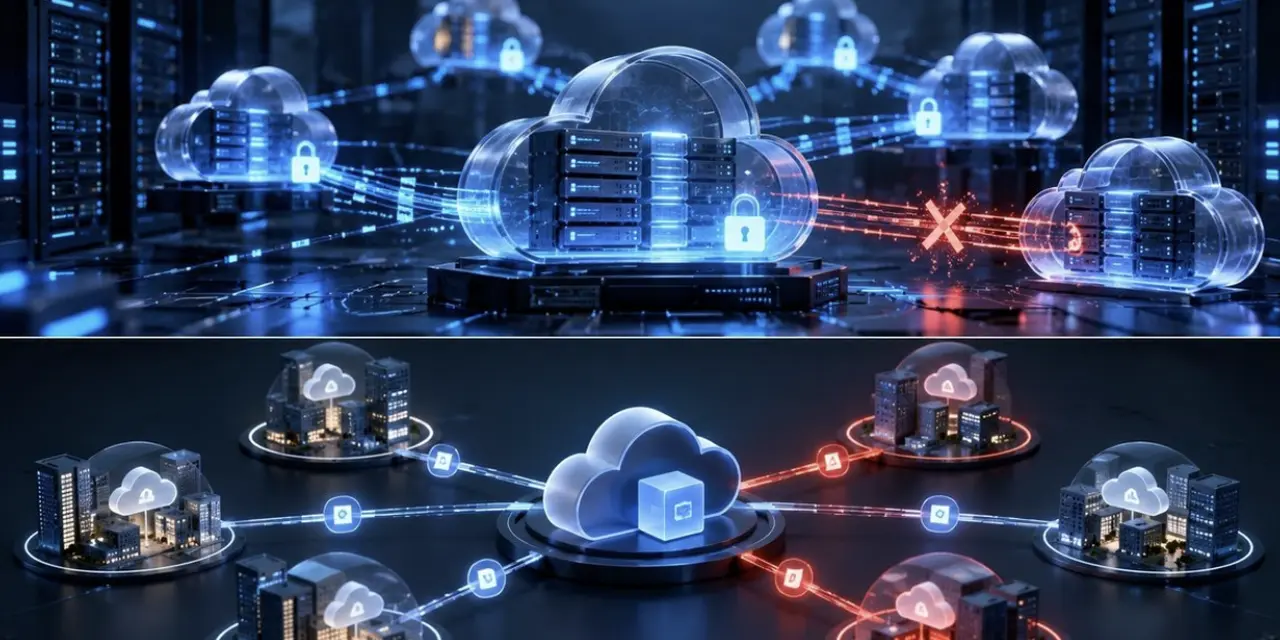
Иллюстрация: доверенное облачное приложение и подключенные клиентские среды. Схема условная, не изображает реальную инфраструктуру ConnectWise.
Основные следы инцидента нужно искать в Microsoft Entra: входы приложений, назначения ролей и изменения учетных данных остаются в доступных журналах. В разделе Service principal sign-ins можно проверить обращения к приложению Cloud Backup по идентификатору 506e08f9-6e9a-4da4-942b-a099a03644ae и сопоставить их со временем и IP-адресами подозрительной активности. Записи о входах пользователей для такой проверки недостаточно: приложение действует как отдельная служебная идентичность.
Наиболее показательные признаки — неожиданные назначения административных ролей, новые OAuth-разрешения, секреты и сертификаты, а также изменения настроек почты. Особого внимания требуют новые учетные данные у ранее доверенных приложений: их сохранение возможно и после блокировки исходного подключения. ConnectWise рекомендует не восстанавливать затронутые интеграции до официальных инструкций и сохранять журналы для расследования; для клиентов, работающих через посредника, эта проверка должна охватывать их собственную среду Microsoft 365.
Вопросы и ответы (FAQ)
Что произошло с ConnectWise Cloud Backup? После обнаружения несанкционированного доступа к идентификаторам приложений ConnectWise приостановила Cloud Backup и связанные облачные сервисы.
Правда ли, что похищены все резервные копии? Нет таких подтверждений. ConnectWise сообщает об отсутствии признаков доступа к зашифрованным архивам, но расследование активности в клиентских средах продолжается.
Сколько клиентов пострадало? Huntress подтвердила входы в 162 среды Microsoft 365 на 16 октября; это число нельзя использовать как подтвержденное количество утечек или всех затронутых клиентов.
Почему MFA не остановила входы? Аутентификация выполнялась от имени облачного приложения с уже выданными разрешениями, а не через обычный интерактивный вход пользователя.
Можно ли сейчас восстановить данные из Cloud Backup? На момент проверки 19 октября сервис восстановления был недоступен. Компания не назвала подтвержденную дату возобновления работы.
На что обратить внимание администраторам? На входы service principal, неизвестные разрешения, новые секреты приложений и изменения привилегированных ролей в Microsoft Entra.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.