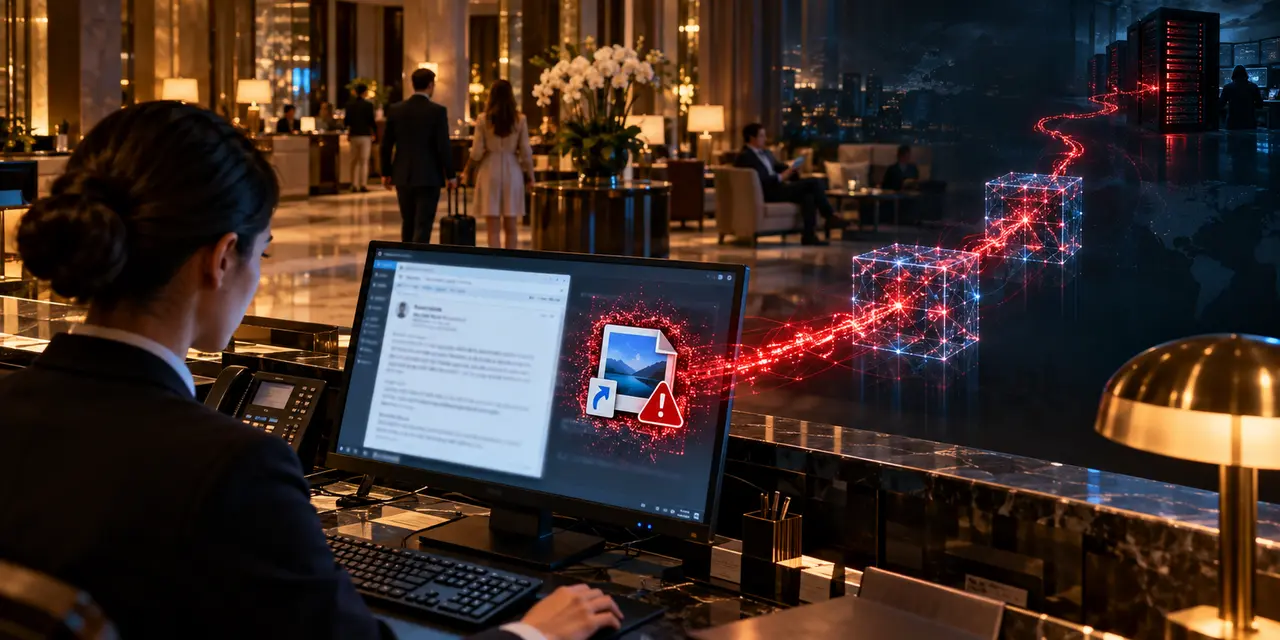
Сотрудникам гостиниц рассылают письма от якобы недовольных постояльцев: в номере грязно, персонал устроил конфликт, отель получит плохой отзыв или жалобу юристам. В качестве доказательства предлагается открыть фотографию или видео.
Вместо снимка сотрудник запускает вредоносный ярлык Windows. На компьютер загружается Node.js, а затем один из двух вредоносов — EtherRAT или TONResolver. Адрес управляющего сервера они не хранят внутри себя: актуальный C2 ищут через публичные блокчейны Ethereum или TON.
Кампанию 7 октября описали исследователи Cofense. Они со средней уверенностью связывают ее с более ранней серией атак на гостиницы, где злоумышленники подделывали письма Booking.com и использовали фальшивые CAPTCHA.
Новые письма отправляют на адреса ресепшена, отдела бронирования и службы работы с гостями. Сюжеты постоянно меняются. В одном письме человек жалуется на грязный номер и предлагает посмотреть фотографии. В другом рассказывает о конфликте с сотрудником и прикладывает якобы видеозапись. Некоторые отправители угрожают плохим отзывом или юридическими последствиями.
Для гостиницы это обычная рабочая переписка: такие претензии нельзя просто игнорировать. Именно на этом и строится атака.
Cofense считает, что злоумышленники, вероятно, используют генеративный ИИ для подготовки разных версий писем. Уверенность исследователей средняя: прямых технических доказательств использования нейросети нет, но тексты заметно различаются по стилю и сюжету, при этом ведут к одной и той же цепочке заражения.
Такое разнообразие осложняет работу почтовых фильтров, которые ищут повторяющиеся фразы и шаблоны массовой рассылки.
Ссылка в письме ведет на архив. Внутри находится LNK-файл — обычный ярлык Windows, которым злоумышленники злоупотребляют для запуска программ и сценариев.
В этой кампании ярлык маскируется под JPG-изображение. В архив также кладут фиктивный MP4-файл, размер которого меняется при каждой загрузке. Cofense предполагает, что это позволяет получать разные хеши архивов и ухудшает эффективность простых средств обнаружения по контрольной сумме файла.
После запуска LNK загружает среду Node.js, которая сама по себе является легитимным программным обеспечением для выполнения JavaScript. Через нее затем запускается EtherRAT или TONResolver.
То есть подозрительным в этой цепочке оказывается не Node.js как таковой, а его внезапное появление на компьютере сотрудника гостиницы после открытия «фотографии от гостя».
Обычный вредонос часто содержит внутри адрес управляющего сервера. Такой C2 можно обнаружить при анализе файла, заблокировать на сетевом уровне или попытаться отключить через хостинг-провайдера и регистратора домена.
EtherRAT устроен иначе. Вредонос обращается к публичному Ethereum JSON-RPC и читает данные из определенного смарт-контракта. После декодирования он получает актуальный домен или IP-адрес C2, к которому уже подключается напрямую.
Если защитники заблокировали сервер, оператору не требуется выпускать новую версию вредоноса. Он может изменить записанное в контракте значение с помощью новой транзакции.
При следующем запросе зараженный компьютер получит уже новый адрес. Cofense наблюдала несколько C2, которые последовательно указывались через один и тот же Ethereum-контракт.
TONResolver работает по тому же принципу, но использует блокчейн TON. Вредонос обращается к публичному TON API и читает данные, связанные с заданным адресом кошелька или смарт-контрактом. В них хранится закодированный адрес текущего C2.
Оператор может обновить эти данные транзакцией, после чего уже зараженные компьютеры начнут подключаться к новому серверу. Использование двух блокчейнов делает инфраструктуру гибче. Если организация заблокирует доступ к определенным Ethereum API, другая версия кампании может продолжить работать через TON.
При этом само обращение к публичному блокчейн-узлу не является признаком заражения: такие API используют обычные кошельки и децентрализованные приложения.
В описанной Cofense схеме блокчейн не передает команды зараженной машине и не заменяет управляющий сервер. Он работает как адресная книга.
В Ethereum или TON хранится информация о том, где в данный момент находится настоящий C2. Вредонос читает ее, а затем связывается с внешним сервером обычным способом.
Такой подход известен как dead drop resolver — «мертвый почтовый ящик» для адреса управляющей инфраструктуры.
MITRE ATT&CK отслеживает эту технику под номером T1102.001 с 2020 года. В качестве подобных указателей злоумышленники использовали GitHub, Pastebin, соцсети и другие публичные сервисы. В ATT&CK уже есть и примеры вредоносов, получающих C2 из блокчейна. Особенность новой гостиничной кампании — сочетание такой схемы сразу с Ethereum и TON.
Блокчейн усложняет привычный процесс зачистки инфраструктуры. Домен или сервер злоумышленника можно отключить. Но данные, уже попавшие в публичную цепочку блоков, нельзя просто убрать обращением к хостеру или регистратору.
При этом злоумышленник может обновить текущее значение, которое читает вредонос, и указать новый C2. Зараженный компьютер продолжает обращаться к тому же контракту или адресу и узнает новое местоположение управляющего сервера. Поэтому блокировка известных доменов остается полезной, но не устраняет само заражение.
Защитникам приходится искать первоначальный LNK, запуск Node.js и нетипичные обращения связанных процессов к публичным блокчейн-API. MITRE для dead drop resolver также рекомендует связывать сетевые обращения к внешним сервисам с поведением конкретного процесса на конечной машине.
Cofense считает новую серию вероятным продолжением старых атак на гостиничную отрасль. В той кампании злоумышленники рассылали письма, похожие на сообщения Booking.com: новое бронирование, подтверждение оплаты, вопрос гостя или просьба изменить условия проживания.
Ссылка вела на поддельную страницу Booking.com с CAPTCHA. На самом деле использовалась техника ClickFix. Страница копировала вредоносную команду в буфер обмена и предлагала сотруднику нажать Win + R, вставить «код проверки» и выполнить его. Так жертва собственноручно запускала вредоносный сценарий.
Cofense изучала такие атаки с ноября 2024 года. В 64% зафиксированных отчетов этой кампании доставлялись трояны удаленного доступа, в 47% — программы для кражи информации, а 11% содержали оба типа вредоносов. Самым частым RAT был XWorm — на него приходилось 53% отчетов. В новой кампании основными полезными нагрузками стали EtherRAT и TONResolver.
Cofense оценивает связь нынешних атак со старой кампанией Booking.com со средней уверенностью. Исследователи обращают внимание на одинаковую отрасль, похожие приманки и временную связь: объем ClickFix-атак с поддельным Booking.com уменьшился перед появлением первых образцов TONResolver. Но общего оператора пока не установили.
Есть и другой вариант: одна и та же связка шаблонов писем и вредоносного ПО могла попасть к нескольким независимым группам. Cofense прямо пишет, что исключить такой сценарий не может.
Cofense советует относиться к таким письмам как к обычному фишингу, даже если претензия выглядит срочной и правдоподобной.
На конечной машине особенно подозрительна цепочка, в которой после перехода по ссылке из письма запускается LNK, затем неожиданно загружается Node.js, а созданные процессы начинают обращаться к публичным API Ethereum или TON. Блокировать весь доступ к блокчейн-сервисам необязательно и не всегда возможно: аналогичный трафик может создавать легитимное ПО.
Гораздо полезнее смотреть на контекст. Сам запрос к Ethereum API ничего не доказывает. Запрос к Ethereum API от Node.js, который несколько секунд назад появился после запуска «фотографии гостя», выглядит совсем иначе.
Вопросы и ответы
Что именно рассылают гостиницам?
Поддельные жалобы, негативные отзывы и вопросы якобы от гостей. Получателю предлагают открыть фотографию, видео или другой файл, связанный с претензией.
Что находится по ссылке?
Архив с вредоносным LNK-ярлыком, который маскируется под JPG. В архив также кладут фиктивный MP4-файл с меняющимся размером.
Что происходит после запуска LNK?
Он загружает среду Node.js, через которую устанавливается EtherRAT или TONResolver.
Зачем EtherRAT нужен Ethereum?
Он читает из смарт-контракта актуальный адрес своего C2-сервера. Оператор может обновить адрес транзакцией, не распространяя новую версию вредоноса.
Что делает TONResolver?
Он получает информацию о C2 через публичный API TON, читая данные, связанные с определенным кошельком или смарт-контрактом.
Передаются ли команды хакеров через блокчейн?
В описанной Cofense кампании — нет. Ethereum и TON используются для определения адреса C2. Сам обмен с управляющим сервером идет уже вне блокчейна.
Можно ли просто удалить вредоносную запись из Ethereum или TON?
Убрать уже подтвержденные данные из публичной цепочки так же, как удалить страницу с сервера, нельзя. При этом оператор может записать новое значение с другим адресом C2.
Это новая техника?
Сам принцип dead drop resolver известен давно. MITRE ATT&CK отслеживает его как T1102.001 с марта 2020 года.
Действительно ли письма пишет ИИ?
Это предположение Cofense со средней степенью уверенности. Исследователи опираются на большое разнообразие текстов и сюжетов, но прямого доказательства использования генеративной модели нет.
Кто стоит за атаками?
Неизвестно. Cofense со средней уверенностью связывает их с прежней кампанией против гостиниц, где подделывались письма Booking.com, но не исключает работу нескольких независимых групп.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.