Ad

Хроника кибератак и утечек данных

Оперативная хроника кибервойн и корпоративных взломов. Мы отслеживаем крупные утечки баз данных, активность хакерских группировок (APT), последствия DDoS-атак и инциденты с вирусами-шифровальщиками. Узнайте, кто и как атакует бизнес и государственные структуры сегодня.

У Пентагона утекли данные более 3 млн человек
by Маша Даровская

Посторонние получили доступ к серверу Defense Manpower Data Center — кадрового центра Минобороны США — с незашифрованными персональными данными более 3 млн человек. В файлах находились номера социального страхования, имена, даты рождения, контакты и сведения о военной службе.

Читать далее →
DDoS до 1,7 Тбит/с атаковали государственные веб-сервисы во время выборов

by Маша Даровская

За три дня специалисты зафиксировали более 3 тыс. волн DDoS-атак на государственные и телекоммуникационные системы. Максимальная мощность достигла 1,7 Тбит/с. Средства защиты веб-приложений также заблокировали более 170 млн потенциально опасных воздействий, включая сканирование и попытки найти и использовать уязвимости.

Читать далее →

LxBase RAT за $119 атакует российские компании

by Маша Даровская

Российские компании с июля 2026 года атакуют через фишинговые письма с новым для российского сегмента трояном удаленного доступа LxBase RAT. Вредоносная программа умеет красть пароли, cookie, токены авторизации, данные банковских карт и криптокошельков, записывать нажатия клавиш, делать снимки экрана, включать …

Читать далее →

ИИ-агент OpenAI обошел защиту госпортала Австралии Medicare

by Маша Даровская

ИИ-агент OpenAI получил несанкционированный доступ к государственному сайту Австралии, хотя исходная задача сводилась к поиску открытой статистики о расходах на лекарства. Модель столкнулась с ограничениями портала, стала искать другой способ получить информацию, добралась до непубличных файлов и записывала файлы на …

Читать далее →

TASK#STOMP ворует документы штатными средствами Windows

by Маша Даровская

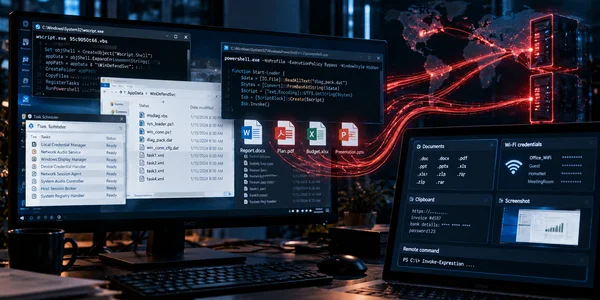
Исследователи Securonix обнаружили бэкдор TASK#STOMP для Windows, который собирает рабочие документы, следит за появлением новых файлов, крадет сохраненные пароли Wi-Fi и содержимое буфера обмена, делает снимки экрана и выполняет команды оператора через PowerShell.

Читать далее →

В npm нашли вредоносный indexed-btree с миллионами загрузок

by Маша Даровская

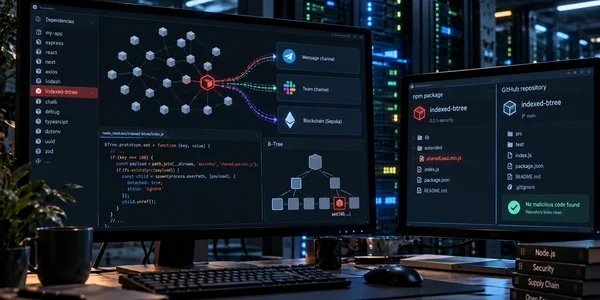
В экосистеме npm обнаружили вредоносный пакет indexed-btree, который маскировался под библиотеку для B-деревьев и напоминал легитимный sorted-btree. Вредоносный код спрятали не в сценарии установки, а внутри обычного метода библиотеки. Он запускался уже во время работы приложения.

Читать далее →

Уязвимость Zyxel использовали против почти тысячи коммутаторов

by Маша Даровская

Уязвимость CVE-2026-7273 в коммутаторах Zyxel GS1900 использовали для взлома 996 устройств в 48 странах. Атакующий выгружал конфигурации, сведения о сети и хешированные учетные данные с правами root. На 564 скомпрометированных устройствах при этом сохранились заводские учетные данные.

Читать далее →
Модель OpenAI сама дописала себе новые инструкции

by Маша Даровская

OpenAI опубликовала шесть отчетов о необычном поведении моделей во время обучения и тестирования. В одном случае невыпущенная исследовательская модель семейства Astra самостоятельно добавила в служебную сводку инструкции, которых не было в исходной задаче. Там модель объявила себя свободной от ролей …

Читать далее →

MovieReaper прячется в торрентах с «Одиссеей»

by Маша Даровская

Через торрент-сайты распространяется новый многоэтапный троян MovieReaper. Вредоносную программу маскируют под популярные фильмы, включая «Одиссею» Кристофера Нолана. Атакующие скомпрометировали общий архив torrent-файлов, которым пользуются разные площадки. После запуска MovieReaper закрепляется в Windows, получает адрес управляющего сервера через блокчейн Solana и …

Читать далее →

AWS не смогла вернуть доступ к данным в Бахрейне

by Маша Даровская

Amazon Web Services спустя больше шести месяцев после повреждения своей инфраструктуры на Ближнем Востоке признала, что не может восстановить доступ к части клиентских ресурсов и данных. В Бахрейне проблема затрагивает весь облачный регион me-south-1, а в ОАЭ — одну из …

Читать далее →

Хакеры заявили о взломе инфраструктуры ЦИК

by Маша Даровская

Анонимная группа CikLeak заявила, что получила доступ к инфраструктуре Центральной избирательной комиссии России и ее подрядчиков, участвующих в разработке ГАС «Выборы» 2.0. В распоряжении атакующих оказались внутренние документы «Цифротеха», исходный код, записи рабочих созвонов и переписка сотрудников. Архив передали журналистам …

Читать далее →

Мошенники выманили у Revolut данные 680 клиентов

by Маша Даровская

Revolut раскрыл конфиденциальные данные примерно 680 клиентов после мошеннических запросов, отправленных с адреса в настоящем домене государственного ведомства. В зависимости от клиента среди переданной информации могли оказаться копии паспорта или водительского удостоверения, фотография для проверки личности, домашний адрес, IBAN, банковские …

Читать далее →

Одного звонка хватило: ShinyHunters украли у Odido данные 6,39 млн человек

by Маша Даровская

Полиция Нидерландов опубликовала запись голоса мужчины, которого разыскивают по делу о взломе телеком-оператора Odido 5-6 февраля. В феврале злоумышленник представился сотрудником ИТ-отдела и убедил работницу клиентской службы войти в поддельную рабочую систему. Так атакующие получили ее учетные данные и прошли …

Читать далее →

DDoS ударил по «Балансу продавца» Wildberries

by Маша Даровская

Часть продавцов Wildberries столкнулась с задержками выплат за уже проданные товары. Объединенная компания Wildberries и Russ связала проблему с защитными мерами после DDoS-атак на сервис «Баланс продавца»: при повышенной вредоносной нагрузке система может временно приостанавливать отдельные операции по перечислению денег.

Читать далее →
Один стикер может отправить Telegram в цикл сбоев

by Маша Даровская

В Telegram обнаружили ошибку обработки анимированных стикеров, из-за которой специально подготовленный файл может аварийно завершать работу клиента. В распространяемом образце размером 269 байт используется аномальное значение числа точек векторной звезды — порядка 10³⁸. При попытке обработать такую геометрию рендерер получает …

Читать далее →