Ad

Угрозы, уязвимости и анализ эксплойтов.

Технический разбор актуальных угроз: от свежих баз CVE и 0-day эксплойтов до анализа малвари и патчей безопасности. Оперативная информация для сисадминов и исследователей ИБ, помогающая вовремя закрыть дыры в софте и защитить инфраструктуру от современных атак.

Пароли BIOS на компьютерах Dell извлекли из прошивки
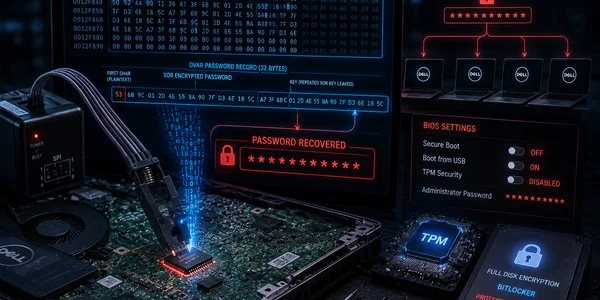
Исследователи обнаружили ошибку в механизме хранения паролей BIOS на ряде компьютеров Dell. Получив копию содержимого микросхемы прошивки, атакующий может восстановить пароль администратора или пользователя в открытом виде — без перебора комбинаций и без знания части пароля.

Читать далее →
GoodPersonRAT спрятали в установщик VPN

Исследователи ThreatLocker обнаружили вредоносный установщик, который маскируется под LetsVPN, также известный как Kuailian VPN. Пользователь запускает файл, получает рабочее VPN-приложение, а вместе с ним — скрытый троян удаленного доступа GoodPersonRAT. Это тот случай, когда обман держится не на грубой подделке, …

Читать далее →
Copilot отказался в чате, но зато записал опасное в код

Исследователи описали новый тип обхода защитных фильтров в IDE-агентах: GitHub Copilot отказывается отвечать на вредные запросы в обычном чате, но может сгенерировать те же опасные ответы внутри файлов, тестовых данных и программного конвейера. Проблема не в одном «магическом» промпте, а …

Читать далее →
Фишинг под заказчика ударил по заводам

Производственные компании в России, Чехии, Малайзии и Египте столкнулись с целевой фишинговой кампанией, построенной под обычную деловую переписку с потенциальным покупателем. Атакующие не начинают с вложения и не требуют срочного платежа. Они пишут на английском языке, интересуются продукцией, уточняют цену …

Читать далее →
DEBULL атакует Microsoft 365 без кражи паролей: фишинг ведёт пользователя на настоящий вход Microsoft и забирает токены доступа

Исследователи описали новую кампанию против Microsoft 365, где злоумышленники используют инструмент DEBULL и легитимный механизм входа Microsoft через код устройства. Цели атаковали с конца июня до начала июля 2026 года, приманки маскировались под рабочее взаимодействие и совместные документы. Главная особенность …

Читать далее →
GitHub Issue как ловушка для ИИ-агента: публичная задача может вытянуть данные из приватного репозитория

Исследователи Noma Security показали новую атаку на GitHub Agentic Workflows — механизм GitHub для запуска ИИ-агентов внутри GitHub Actions. Сценарий назвали GitLost. Злоумышленнику не нужны украденные токены, доступ к организации или права на приватные репозитории. Достаточно открыть обычный Issue в …

Читать далее →

CISA дала федеральным ведомствам США срок до пятницы: Adobe ColdFusion срочно патчат из-за уязвимости на 10 из 10

CISA обязала федеральные гражданские ведомства США закрыть критическую уязвимость в Adobe ColdFusion до пятницы, 10 июля 2026 года. Речь о CVE-2026-48282 — ошибке с максимальной оценкой 10 из 10 по CVSS. Уязвимость уже добавлена в каталог Known Exploited Vulnerabilities, куда …

Читать далее →

Adobe срочно закрыла критические уязвимости в ColdFusion и Campaign Classic

Adobe выпустила обновления безопасности для ColdFusion и Adobe Campaign Classic. В сумме закрыты 12 уязвимостей, семь из них получили максимальную оценку опасности 10 из 10 по шкале CVSS. Самая неприятная — выполнение произвольного кода, то есть возможность запустить команды или …

Читать далее →

382 уязвимости за один релиз: Google выпустила большой патч Chrome и закрыла 15 критических уязвимостей

Google выпустила Chrome 151 в стабильном канале для Windows, macOS и Linux. Обновление закрывает 382 уязвимости безопасности — это один из самых крупных патчей браузера за последнее время. В официальном списке Google указаны 15 критических CVE, десятки проблем высокого уровня …

Читать далее →

Чистый GitHub-репозиторий заставил ИИ-кодера запустить вредонос: новая атака бьёт по доверию к агентам

Исследователи Mozilla 0DIN показали атаку на ИИ-агентов для разработки: внешне чистый GitHub-репозиторий может заставить coding agent выполнить вредоносную цепочку при настройке проекта. В самом репозитории нет очевидного вредоноса, поэтому его могут пропустить сканеры, человек и сам ИИ. Проблема не в …

Читать далее →