Ad

Угрозы, уязвимости и анализ эксплойтов.

Технический разбор актуальных угроз: от свежих баз CVE и 0-day эксплойтов до анализа малвари и патчей безопасности. Оперативная информация для сисадминов и исследователей ИБ, помогающая вовремя закрыть дыры в софте и защитить инфраструктуру от современных атак.

VECT 2.0 оказался вымогателем, который может повредить файлы без шанса на восстановление
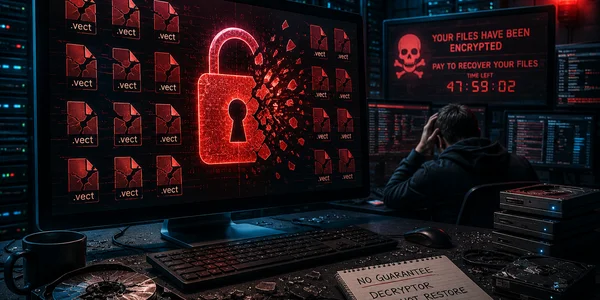
Исследователи разобрали VECT 2.0 и нашли критические ошибки в работе вымогателя. Вредонос может переименовывать, частично шифровать и повреждать файлы так, что восстановление невозможно даже после оплаты выкупа. Главный риск — документы, архивы, базы данных, резервные копии и виртуальные диски.

Читать далее →
Исследователь заявил о подмене зависимости в Azure Portal, но MSRC не признал кейс уязвимостью

Azure Portal и спорный npm-пакет: исследователь говорит о RCE, MSRC — о неэксплуатируемом сценарии. Microsoft закрыла отчёт по dependency confusion, несмотря на callback из своей инфраструктуры

Читать далее →

Oracle перешла на ежемесячные срочные патчи: в первом выпуске закрыли 35 уязвимостей, одна получила максимальные 10 баллов

Компания выпустила первый Critical Security Patch Update — компактный набор исправлений между квартальными пакетами. В зоне риска оказались Oracle Database, REST Data Services, Communications Unified Assurance, E-Business Suite и гостиничная платформа OPERA 5.

Читать далее →
LiteSpeed закрыл критическую уязвимость в cPanel-плагине: через нее уже получали root-доступ к серверам

В LiteSpeed User-End cPanel Plugin нашли критическую уязвимость CVE-2026-48172. Она затрагивает версии с 2.3 по 2.4.4 и позволяет выполнить произвольные скрипты с правами root. Проблему уже использовали в реальных атаках. Исправление вышло в cPanel plugin 2.4.7, который поставляется вместе с …

Читать далее →
Reaper атакует macOS под видом обновлений Apple и Google: стилер крадёт пароли и документы

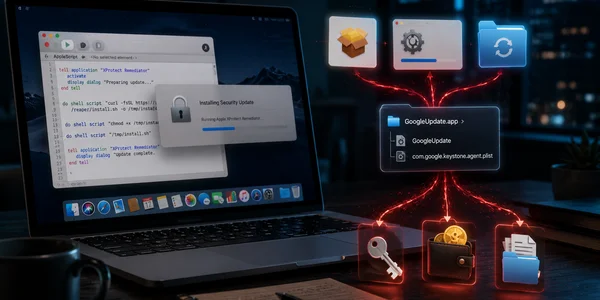
Исследователи разобрали новую версию SHub Stealer для macOS. Вариант с внутренним именем Reaper маскируется сразу под несколько крупных брендов: жертву заманивают поддельными установщиками WeChat и Miro, полезную нагрузку запускают как «обновление безопасности Apple», а закрепление в системе прячут в каталог, …

Читать далее →
Microsoft дала временную защиту от уязвимости YellowKey — обхода BitLocker через среду восстановления Windows

Microsoft выпустила рекомендации по защите от YellowKey — уязвимости нулевого дня в BitLocker, которая позволяет получить доступ к зашифрованному системному диску Windows при физическом доступе к устройству. Проблема получила идентификатор CVE-2026-45585. Полного патча пока нет: компания предлагает вручную изменить образ …

Читать далее →
В Avada Builder закрыли две уязвимости: под риском около миллиона WordPress-сайтов

В популярном WordPress-плагине Avada Builder исправили две уязвимости, которые могли затронуть около 1 млн сайтов. Первая — CVE-2026-4782, чтение произвольных файлов на сервере через параметр custom_svg; вторая — CVE-2026-4798, SQL-инъекция через параметр product_order. Полностью безопасной версией на момент раскрытия стала …

Читать далее →
В Cisco Catalyst SD-WAN закрыли новый 0-day: злоумышленники получали админский доступ без пароля

Cisco выпустила исправления для критической уязвимости CVE-2026-20182 в Cisco Catalyst SD-WAN Controller и Catalyst SD-WAN Manager. Ошибка получила максимальную оценку CVSS 10.0 и уже использовалась в реальных атаках. Уязвимость позволяет удалённому атакующему без логина и пароля обойти аутентификацию, получить административные …

Читать далее →