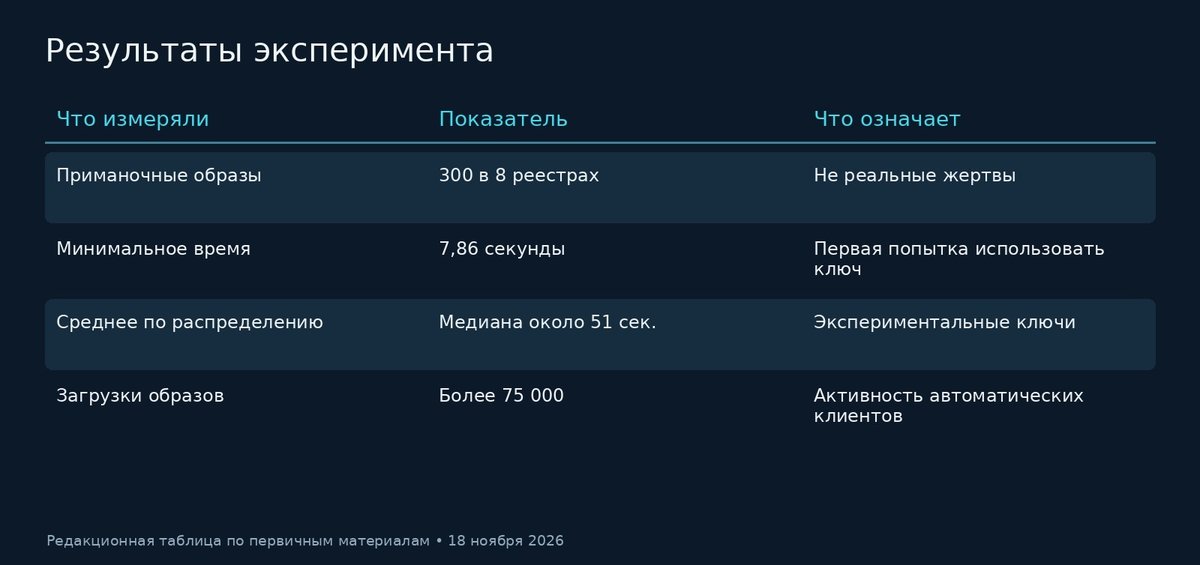
Секреты, случайно попавшие в публичный контейнерный образ, могут начать использовать почти сразу после публикации. Исследователи Stony Brook University разместили 300 приманочных образов в восьми публичных реестрах и наблюдали за действиями автоматизированных сканеров. В самом быстром эпизоде попытка использовать AWS-ключ появилась через 7,86 секунды. Работа была представлена на ACM CCS 2026 и получила название «Gone in 8 Seconds».
Почему боты успевают быстрее людей
Исследователи создавали образы с заранее подготовленными ключами AWS, OpenAI, Anthropic, а также приманочными SSH- и базовыми учетными данными. Загрузка нового образа становилась сигналом для автоматизированных клиентов, которые скачивали его слои, искали характерные строки и проверяли доступ к облачным API. Для этого контейнер не обязательно запускать: секрет может лежать в одном из файлов слоя или в старой истории сборки.
В эксперименте 100 AWS-ключей первой серии получили попытки использования менее чем за 15 минут. Самый быстрый запрос пришел через 7,86 секунды, медианное время составило около 51 секунды. Это результаты специально созданных ловушек; считать их средней скоростью кражи любых секретов в интернете было бы неправильно.
Какие масштабы зафиксировало исследование
За четыре месяца приманочные образы скачали более 75 тысяч раз. Авторы насчитали свыше 140 тысяч API-вызовов к подготовленным AWS-ключам примерно с пяти тысяч IP-адресов. Значительная часть активности пришлась на Docker Hub, хотя исследование охватывало и другие публичные реестры. По данным авторов, отдельные ключи для платных ИИ-сервисов также пытались использовать сразу после публикации.
Пять тысяч IP — не число отдельных преступников. Сканеры могут работать через общие серверы, прокси и арендованную инфраструктуру. Исследование показывает скорость и автоматизацию, но не подтверждает, что все наблюдаемые запросы принадлежали одной группировке.
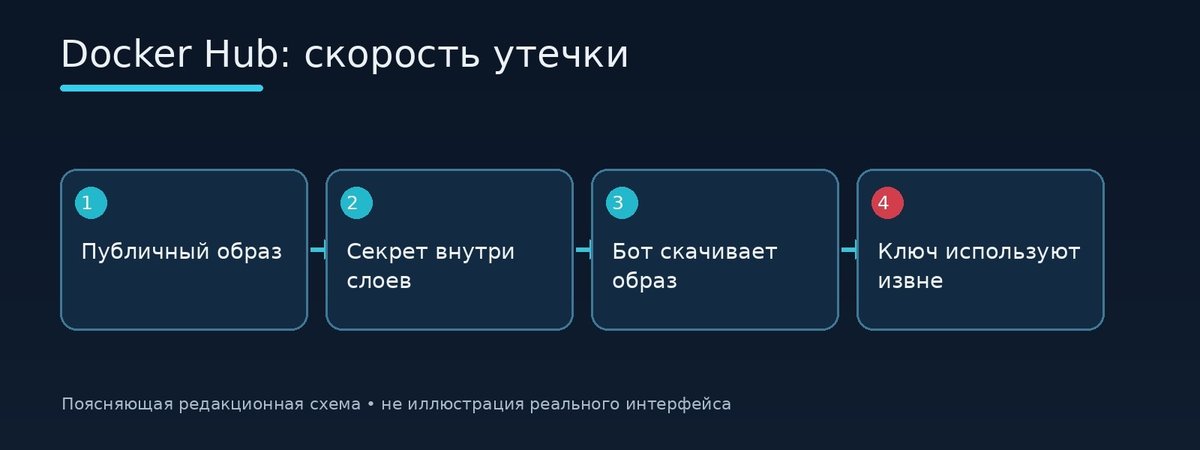
Удаление образа не отменяет утечку
Команда разработки может случайно добавить `.env`, ключ облачного доступа или файл сервисной учетной записи прямо в Dockerfile и затем удалить его на следующем шаге. При этом сведения могут сохраниться в предыдущем слое образа. Публикация в реестре делает слои доступными всем, у кого есть право скачать образ, поэтому исправление Dockerfile после загрузки уже не гарантирует, что секрет никто не скопировал.
Если действующий ключ обнаружен в публичном образе, его следует отозвать и заменить. Необходимо также проверить историю обращений в AWS CloudTrail либо в соответствующем сервисе, оценить возможные расходы и пересобрать образ без секретов.
Как хранить секреты при сборке контейнеров
Docker рекомендует передавать чувствительные данные через механизмы сборки вроде BuildKit `--secret` и не включать токены в ARG или ENV, которые попадают в слои и метаданные. Отдельное хранилище секретов с краткоживущими учетными данными снижает последствия ошибочной публикации. Полезна и автоматическая проверка образов перед загрузкой в реестр.
Для команд, работающих с ИИ-агентами, в зоне риска оказываются токены OpenAI и Anthropic, которые могут привести к чужим расходам даже без доступа к корпоративной базе. Контроль лимитов и прав ключа помогает ограничить ущерб.
Читайте также: атаки на npm и CI/CD
Таблица: результаты эксперимента с приманочными образами
Вопросы и ответы (FAQ)
Как быстро могут использовать ключ из Docker Hub?
В эксперименте Stony Brook самая быстрая попытка произошла через 7,86 секунды, медиана составила около 51 секунды.
Нужно ли злоумышленнику запускать контейнер?
Нет, ключ можно извлечь при чтении слоев образа.
Сколько реальных компаний пострадало?
Эксперимент с приманочными ключами не устанавливал число жертв реальных атак.
Достаточно ли удалить образ из реестра?
Нет. Секрет нужно отозвать и заменить, а затем проверить его использование.
Как быстро раскрытый ключ в Docker Hub начинают использовать?
В лабораторном эксперименте первое обращение пришло через 7,86 секунды; удаление образа не заменяет отзыв ключа.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.