Исследователи Calif 17 ноября раскрыли Java4Shell — ошибку обработки Base64 в OpenJDK, способную привести к повреждению памяти и удаленному выполнению кода. В лабораторных испытаниях были показаны цепочки против Jira, Confluence, Jenkins, Keycloak и других корпоративных систем. Для атаки нужны определенные процессоры x86-64 с поддержкой AVX-512 VBMI и путь, по которому недоверенные Base64-данные попадают в уязвимую функцию.
Ошибка обнаружена в ускоренном декодере Base64
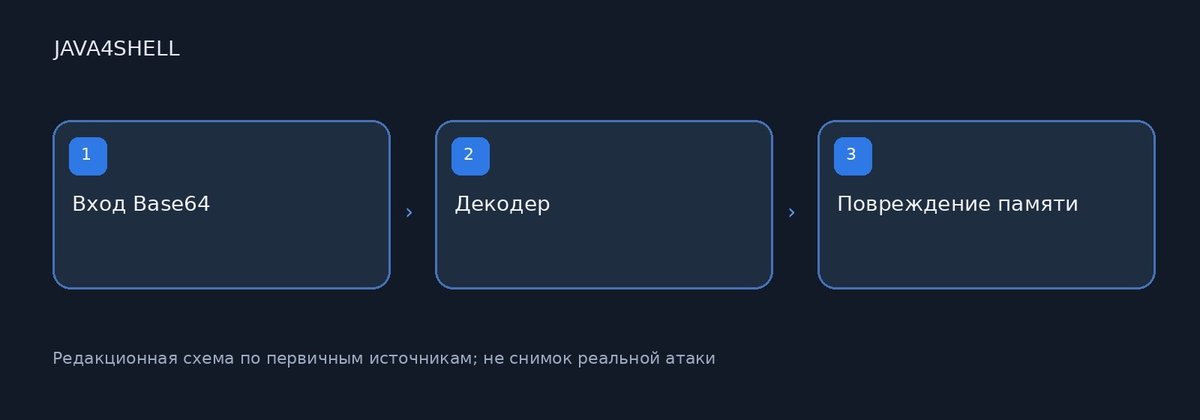
В OpenJDK есть аппаратно оптимизированный путь обработки Base64. При специально сформированном некорректном вводе декодер ошибается с размером выходного буфера и записывает данные за его границы. Формально ввод отвергается как неправильный, но к этому моменту память процесса уже могла быть повреждена.
Calif присвоила CVE-2026-114938 собственную оценку CVSS 4.0 — 9,2. Oracle использует CVSS 3.1 и оценку 8,1. Баллы относятся к разным версиям шкалы и не являются доказательством активных атак. Исследователи показали возможность перейти от повреждения памяти к чтению данных и выполнению кода в некоторых приложениях.
Какие программы исследователи проверили
Calif продемонстрировала неавторизованные цепочки для Keycloak, Jira, Confluence, Artifactory, Jenkins и PingFederate. Для Kafka, Solr, Elasticsearch, Gerrit и Spinnaker требовалась авторизация. Эксплуатация зависит от того, как приложение принимает и декодирует входные данные; универсального эксплойта для любого Java-сервера нет.
Затронуты сборки OpenJDK, использующие уязвимый код, начиная с версии 17.0.6, а также соответствующие коммерческие дистрибутивы. Условие по оборудованию — наличие AVX-512 VBMI; ARM64 не использует рассматриваемый аппаратный путь.
Когда вышли исправления
Oracle и OpenJDK выпустили исправления 17 ноября. Microsoft опубликовала рекомендации для Azure и клиентов Java-приложений: основной способ защиты — установить обновленную среду выполнения или продукт, в который уже включен патч. Наличие WAF может помочь блокировать известные HTTP-сценарии, но не заменяет обновление Java.
Calif описывает временные параметры запуска `-XX:-UseBASE64Intrinsics` или, на x86-64, `-XX:UseAVX=2`. Их нужно тестировать на производительности и совместимости. Второй параметр не следует переносить на ARM-системы, где он не поддерживается.
Что известно об эксплуатации
Исследователи показали работающие лабораторные цепочки; на 18 ноября Check Point не сообщала о подтвержденном использовании Java4Shell в реальных атаках. Публичный пример повреждения памяти отличается от полного набора эксплойтов против конкретных продуктов, который Calif не опубликовала.
Для компаний логичный порядок проверки — определить Java-сервисы, установить версию runtime и тип процессора, проверить доступность их внешних интерфейсов и обновить наиболее критичные системы аутентификации и CI. Уязвимость актуальна для большого числа продуктов, но ее условия достаточно конкретны для адресного аудита.
Вопросы и ответы (FAQ)
Можно ли атаковать Java4Shell без входа?
Да, для некоторых приложений Calif продемонстрировала такие цепочки при наличии уязвимого декодера.
Любая Java-система уязвима?
Нет. Важны версия, архитектура процессора, поддержка AVX-512 VBMI и достижимость функции декодирования.
Какая CVE у Java4Shell?
CVE-2026-114938; карточку и сведения об обновлениях нужно сверять с поставщиком Java.
Зафиксированы ли атаки в интернете?
По доступным отчетам на 18 ноября подтвержденная эксплуатация в реальных инцидентах не установлена.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.