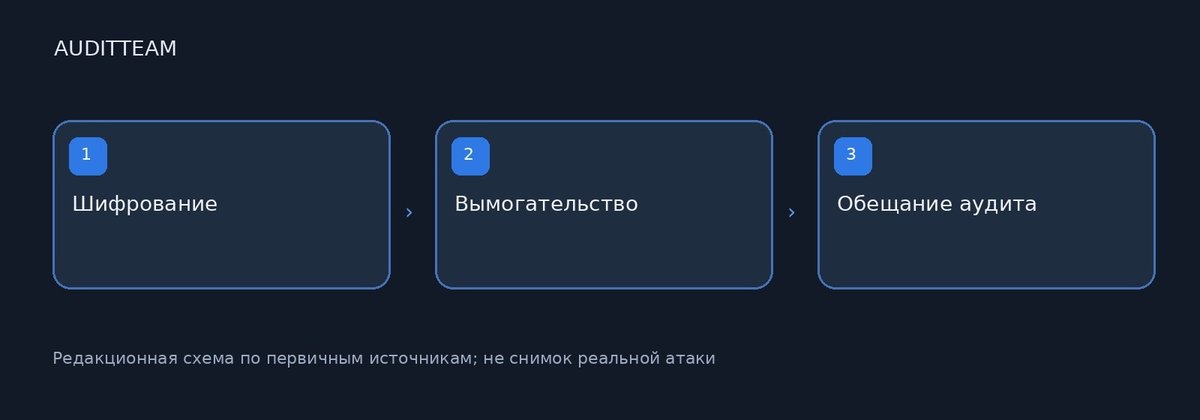
Группа AuditTeam атакует российские организации, включая промышленные предприятия, шифрует данные и требует деньги за якобы проведенный аудит безопасности. О новой волне сообщил Kaspersky GReAT 18 ноября. По данным исследователей, кампания продолжалась с начала года до октября и затронула несколько десятков компаний в России и других странах. Атакующие обещают отчет об уязвимостях, одновременно угрожая публикацией похищенной информации.
Вымогательство назвали оплатой консалтинга
В записке после шифрования AuditTeam объявляет выкуп «платой за аудит и консалтинг». Организация должна заплатить, чтобы получить перечень найденных слабостей. За отказом следует угроза обнародовать архив данных. В этой схеме нет добровольного договора на пентест, согласованных границ проверки или права на воздействие на информационные системы.
Kaspersky GReAT связывает с кампанией несколько десятков атакованных организаций в России, Китае, на Филиппинах и в Сенегале. Это оценка наблюдаемой исследователями кампании, а не полный мировой подсчет жертв. Названия пострадавших организаций и суммы требований в публичном сообщении не приводятся.
OpsAgent помогал перемещаться по инфраструктуре
В марте специалисты зафиксировали подозрительную активность в организации Гонконга. В ходе расследования обнаружился OpsAgent — модульный фреймворк, по архитектуре напоминающий инструменты для тестирования на проникновение. Позднее связанные операции нашли в других странах. Модули позволяют расширять возможности инструмента без пересборки всей программы.
Анализ образцов показал открытые строки и отладочные сообщения. Исследователи предположили, что большую языковую модель могли использовать при разработке OpsAgent, поскольку инструмент быстро развивался и уже имел номер версии 5.2.8. Технического подтверждения, какой именно моделью и в какой момент пользовались авторы, не опубликовано.
Почему новая программа опасна для защиты
Новая вредоносная программа необязательно использует сложное сокрытие. Ее преимущество в том, что у защитных систем еще мало готовых сигнатур, а аналитикам приходится разбирать незнакомые команды и инфраструктуру. Операции AuditTeam показывают, как публичные и самодельные инструменты пентеста можно использовать в преступной кампании.
Kaspersky детектирует исследованный образец как HEUR:Backdoor.Win64.OpsAgent.gen. Этот индикатор полезен для поиска, но отсутствие срабатывания не подтверждает чистоту инфраструктуры: отдельные стадии атаки могли выполняться другим инструментарием.
Что проверить российским компаниям
После сигнала о шифровании приоритеты для ИБ-команды — изоляция затронутых систем, сохранение журналов, проверка учетных записей и резервных копий. Обещанный атакующими отчет не стоит воспринимать как независимую оценку защищенности. Важнее установить путь первоначального доступа и проверить, сохранились ли у злоумышленников привилегии.
Компании стоит контролировать административные сессии и запуск новых программ на рабочих станциях и серверах, регулярно обновлять программное обеспечение и проверять восстановление из резервных копий. Для подобных расследований Kaspersky рекомендует использовать EDR и актуальные данные об угрозах.
Вопросы и ответы (FAQ)
Что требует AuditTeam?
Деньги после шифрования данных; взамен группа обещает отчет об уязвимостях и угрожает публикацией файлов.
Кто пострадал в России?
Исследователи подтвердили атаки на российские организации, включая промышленность, но не назвали жертв.
Использовала ли группа ИИ?
Kaspersky предполагает использование LLM при создании OpsAgent; конкретная модель и процесс не установлены.
Сколько было атак?
Описанная кампания затронула несколько десятков организаций в нескольких странах.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.