Ошибка в TCP-стеке Linux, появившаяся еще в октябре 2015 года, позволяет удаленно обрушить сервер без учетной записи. Исследователь Hyunwoo Kim представил подробный разбор NoisyTCP (CVE-2026-99288) 16 ноября, после завершения согласованного периода неразглашения. В лабораторных испытаниях с виртуальными машинами сбой наступал за несколько секунд или минут. Уязвим сам механизм обработки TCP-пакетов ядром, поэтому отказ может затронуть весь хост, даже если точкой входа служит обычный веб-сервер внутри контейнера.
Почему TCP-сервер может уронить все ядро
В техническом бюллетене на oss-security исследователь описал гонку при поиске TCP-сокетов. Ядро хранит активные соединения в хеш-таблице и обращается к ним из разных контекстов приема пакетов. В NoisyTCP один поток может продолжить работать со старым адресом объекта, пока другой освобождает ту же область памяти и размещает в ней новый request socket. Повторная проверка параметров соединения не отсекает объект, еще не добавленный в таблицу, после чего код TCP обращается к отсутствующему указателю слушающего сокета и вызывает kernel panic.
Для возникновения гонки пакеты должны обрабатываться независимо, например на двух очередях приема RX или через RPS, распределяющий обработку по процессорам. Именно поэтому сочетание фрагментированных IPv4-пакетов и обычного TCP-трафика оказалось важным для воспроизведения. Уязвимость доступна до авторизации: ей достаточно достижимого извне TCP-порта. Применение к Nginx, Apache и SSH было показано на тестовых серверах, а не установлено как массовая атака на интернет.
В виртуальной машине гонка срабатывала быстрее
В экспериментах с QEMU/KVM и типовыми настройками Nginx, Apache и SSH исследователь воспроизводил сбой за 5 секунд — 2 минуты. На спокойном физическом сервере Nginx с восемью RX-очередями потребовалось около 14 часов даже при подстройке времени пакетов под конкретную машину. Эти числа характеризуют его испытательные условия и не позволяют оценить скорость атаки на любой чужой сервер. Разница объясняется особенностями планирования виртуальных процессоров: прерывание выполнения увеличивает шанс, что второй поток успеет переиспользовать адрес памяти.
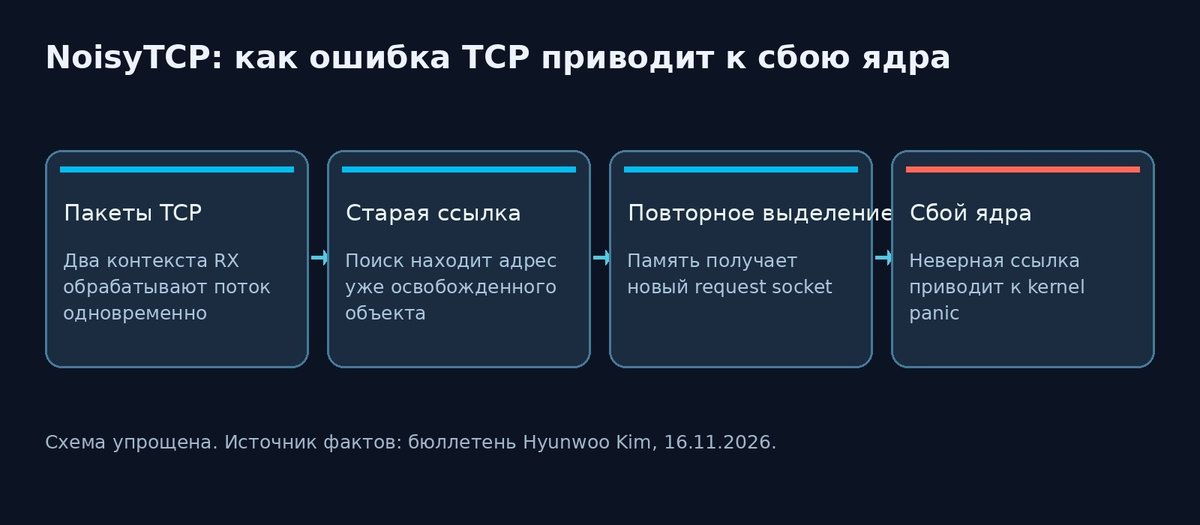
Поясняющая авторская схема по указанным в статье первоисточникам. Не является снимком реальной системы.
В отдельной ветке ошибки описан вариант use-after-free, при котором код обращается к уже освобожденному объекту. Для него нужны еще более сложные совпадения событий. Публичный бюллетень подтверждает удаленный отказ в обслуживании; заявлять о надежном удаленном выполнении произвольного кода по представленным данным преждевременно.
Исправление уже существует, но важна сборка дистрибутива
Изменение, внесшее дефект, датировано 3 октября 2015 года, а исправляющий коммит `4e2b3ef19e0e` появился 3 ноября 2026-го. Поддерживаемые дистрибутивы могут переносить патч в собственные ядра без смены основного номера версии. Поэтому проверка только вывода `uname -r` без бюллетеня производителя недостаточна. Для эксплуатации в продакшене важно подтвердить наличие конкретного исправления в установленном пакете и запланировать перезагрузку в рабочем окне.
В карточке Ubuntu о CVE-2026-99288 опубликовано описание дефекта; Red Hat относит его к высокоприоритетным проблемам доступности. В статье мы используем базу CVE AnonHaven как внутренний справочник: отдельная карточка этой CVE на сайте во время проверки не открылась, поэтому не добавляем ссылку на несуществующий адрес.
Какие временные меры упомянуты исследователем
Основной способ устранить риск — обновить ядро. В бюллетене также предложены временные обходы: отключение SYN cookies или сведение обработки внешних пакетов к одной RX-очереди с отключением RPS/RFS. Оба варианта требуют оценки последствий. Отключение SYN cookies ослабляет защиту от SYN flood, а сокращение очередей приема способно ухудшить производительность сети. Применять их на работающем узле без тестирования и плана возврата настроек опасно.
На дату раскрытия не представлены достоверные данные об атаках на реальные организации. Сообщение об уязвимости дает администраторам конкретную причину проверить сетевые ядра, особенно на хостах виртуализации и в контейнерных кластерах, где kernel panic затронет сразу несколько сервисов.
Читайте также: НКЦКИ потребовал обновить PHP на объектах КИИ
Вопросы и ответы (FAQ)
Любой ли открытый SSH-порт делает сервер уязвимым?
Для атаки нужен достижимый TCP-сервис и условия одновременной обработки пакетов, описанные исследователем; одной открытой службы недостаточно для гарантированного срабатывания.
Можно ли через NoisyTCP выполнить код на сервере?
Публично подтвержден отказ в обслуживании с kernel panic. Надежная удаленная эксплуатация для выполнения кода не показана.
Какая версия Linux содержит исправление?
Нужно сверять исправляющий коммит `4e2b3ef19e0e` с пакетами своего дистрибутива и его бюллетенем. Универсального номера для всех Linux нет.
Поможет ли контейнеризация?
Уязвимое ядро общее для контейнеров и хоста, поэтому сбой ядра может остановить все контейнеры на сервере.
Стоит ли отключать SYN cookies?
Только как осознанную временную меру: она снижает устойчивость к SYN flood; основной путь — установить исправленное ядро.
Может ли NoisyTCP обрушить Linux-сервер без входа?
Да, исследователь подтвердил удаленный отказ в обслуживании при определенных условиях одновременной обработки TCP-пакетов. Для защиты нужен патч ядра с коммитом 4e2b3ef19e0e.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.