Ad

Последние новости: Угрозы

BigDiskBuster блокирует обновления Microsoft Defender
от Маша Даровская

Исследователь безопасности Абдельхамид Насери, известный как Nightmare Eclipse и Chaotic Eclipse, опубликовал BigDiskBuster — демонстрационный инструмент, который мешает Microsoft Defender Antivirus устанавливать обновления платформы и сведений об угрозах.

Читать далее →
TASK#STOMP ворует документы штатными средствами Windows

от Маша Даровская

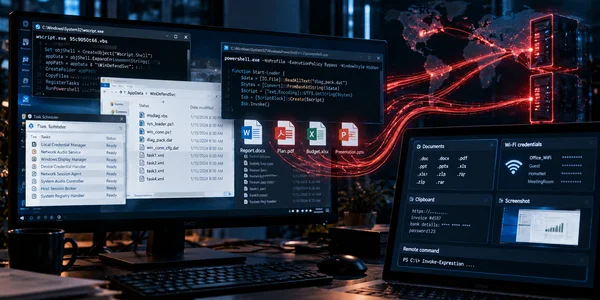
Исследователи Securonix обнаружили бэкдор TASK#STOMP для Windows, который собирает рабочие документы, следит за появлением новых файлов, крадет сохраненные пароли Wi-Fi и содержимое буфера обмена, делает снимки экрана и выполняет команды оператора через PowerShell.

Читать далее →
Критическую уязвимость Oracle с CVSS 10 уже используют в атаках

от Маша Даровская

Критическую уязвимость CVE-2026-21962 в компонентах Oracle уже используют в реальных атаках. Ошибка получила максимальные 10 баллов из 10 по шкале CVSS: злоумышленнику достаточно сетевого доступа по HTTP, авторизации и действий пользователя не требуются.

Читать далее →
ИИ помог Cisco найти девять групп уязвимостей

от Маша Даровская

Cisco выпустила обновления безопасности для платформ Crosswork и Secure Workload, закрывающие девять групп уязвимостей. Пять получили максимальную оценку 10 баллов по шкале CVSS. Среди найденных проблем — SQL-инъекции, обход проверки подлинности и контроля доступа, внедрение команд, ошибки при работе с …

Читать далее →
Секретный субключ Firefox попал в приватный GitHub: Mozilla отозвала его и выпустила новый

от Маша Даровская

Mozilla отозвала GPG-субключ, которым подписывала часть релизных файлов Firefox и Thunderbird. Причиной стал внутренний инцидент: незашифрованная копия секретного подписывающего материала по ошибке оказалась в закрытом репозитории GitHub. 10 августа компания перешла на новый субключ и добавила дополнительные меры защиты от …

Читать далее →
Открыть письмо — запустить имплант: TA488 атакует Microsoft Exchange через веб-почту

от Маша Даровская

Группа, которую исследователи связывают с Россией, использует уязвимость Microsoft Exchange Server для доставки браузерного импланта OWAReaper. Ссылка и вложение атакующим не нужны: в изученной цепочке вредоносный код запускался после просмотра письма в уязвимом Outlook Web Access.

Читать далее →
Каждый пятый инженерный узел ЦОД оказался в шаге от интернета

от Маша Даровская

Исследователи Claroty изучили 750 805 устройств в центрах обработки данных. Среди 174 577 инженерных компонентов они нашли 32 157 устройств, расположенных в одном сетевом переходе от системы с доступом из интернета. Это 18,42% выборки.

Читать далее →

Взломанные FortiGate превратили в пункты перехвата паролей: как устроена кампания FortiBleed

от Маша Даровская

Исследователи изучили инфраструктуру крупной кампании FortiBleed, участники которой массово проверяли украденные пароли на межсетевых экранах FortiGate, проникали в корпоративные сети и собирали новые данные для входа. На отдельных взломанных устройствах злоумышленники запускали штатный анализатор сетевого трафика FortiOS и превращали защитный …

Читать далее →

Шпионаж и хакактивизм затмили вымогательства и кражи: как изменился рынок киберпреступлений

от Маша Даровская • Статья

BI.ZONE выпустила исследование Threat Zone 2026 о киберугрозах для России и стран СНГ. Команда киберразведки отслеживала в 2025 году более 100 кластеров активности, которые атаковали организации в регионе.

Читать далее →

ЦОДы реже простаивают, но цена ошибки выросла: Uptime Institute назвал главные причины аварий 2025 года

от Маша Даровская • Статья

Uptime Institute выпустил Annual Outage Analysis 2025 — седьмой ежегодный отчёт о сбоях в ИТ-инфраструктуре и дата-центрах. Главный вывод: аварий в пересчёте на масштаб цифровой инфраструктуры становится меньше, но риски усложняются. Электропитание остаётся главным источником серьёзных простоев, доля ИТ- и …

Читать далее →

Почти каждый второй пользователь сталкивался с цифровым насилием — многие даже не поняли, что это было оно

от Маша Даровская

«Лаборатория Касперского» выпустила отчёт «Невидимый контроль, или что такое цифровое насилие». За последние 12 месяцев 46% опрошенных в мире столкнулись минимум с одной формой цифрового насилия, но сам термин понимают только 32% респондентов. То есть многие уже переживали онлайн-преследование, травлю, …

Читать далее →

Обзор уязвимостей за 6 марта 2026: шесть уязвимостей в RustDesk и Nginx UI с CVSS 9.8

от Артем Сафонов

За сутки опубликованы 226 уязвимости. В RustDesk Client до 1.4.5 нашли шесть уязвимостей CVSS 9.1–9.3 на всех платформах, от CSRF через URI-схему до обхода проверки TLS-сертификатов.

Читать далее →

Обзор уязвимостей за 4 марта 2026: Apache Ranger с оценкой 9.8, Django под DoS и семь уязвимых плагинов WordPress

от Артем Сафонов

За сутки опубликована 101 уязвимость, 14 из них затрагивают российскую инфраструктуру. Apache Ranger получил критическую RCE с оценкой 9.8, Django уязвим для DoS через URLField на Windows, D-Link DIR-868L останется без патча, а семь плагинов WordPress содержат XSS, SQL-инъекции и …

Читать далее →