Американское агентство CISA 17 ноября внесло `CVE-2026-115731` в каталог известных эксплуатируемых уязвимостей. Ошибка в Puppet Server позволяет клиенту с сертификатом агента выполнить чужой код на центральном сервере управления конфигурацией. При слишком свободной автоматической выдаче сертификатов риск может возникать даже для атакующего без существующей учетной записи. Производитель Perforce выпустил исправления еще 3 ноября, но тогда не располагал подтверждением атак.
Отчеты управляемых узлов стали входом на главный сервер
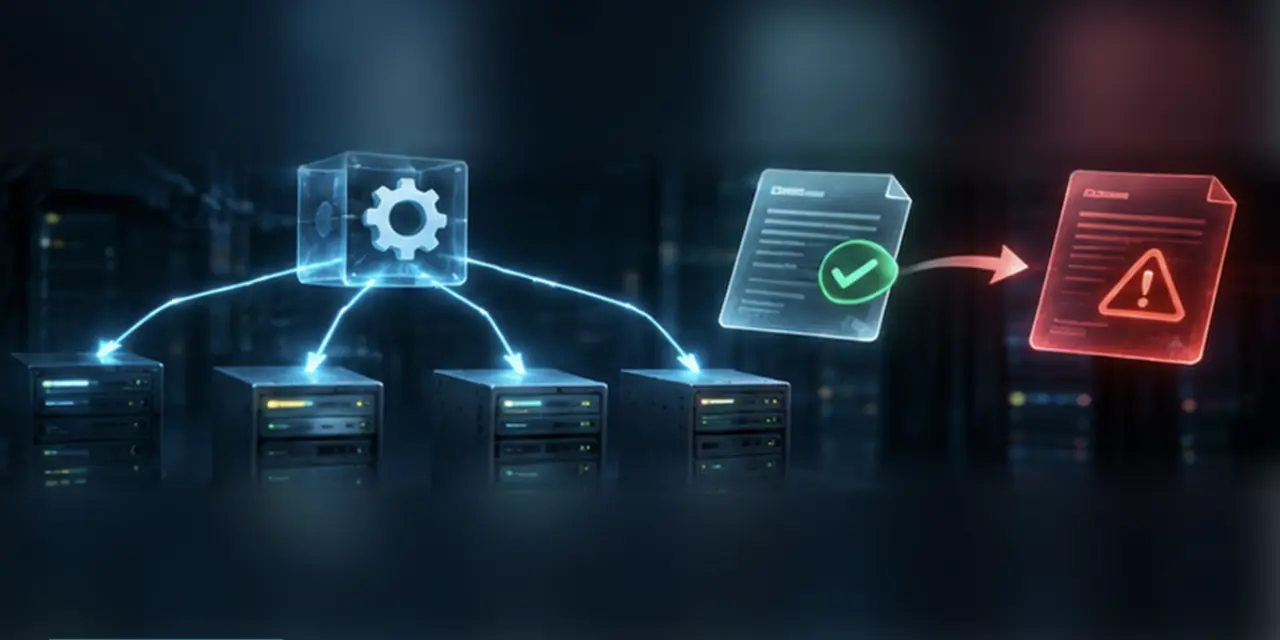
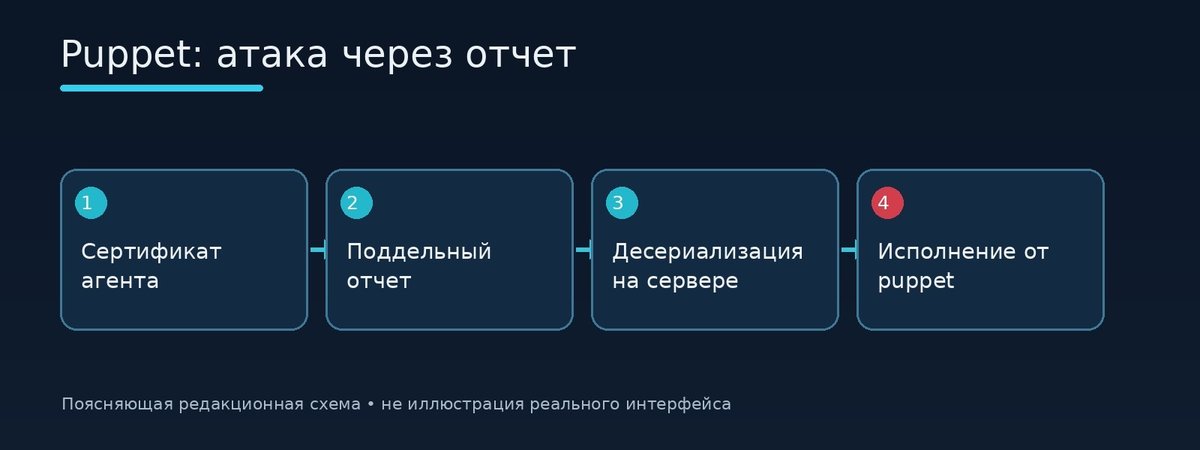
Puppet применяется для централизованного развертывания и настройки серверов. После выполнения очередной конфигурации агент отправляет на сервер отчет с результатами. В уязвимых версиях обработчик отчета доверял специально подготовленному типу сериализованных данных и мог вызвать выполнение кода с правами сервисного пользователя Puppet.
Проблема описана в бюллетене Perforce как deserialization of untrusted data. Наличие доступа к порту сервера еще не гарантирует успешной атаки: обычно требуется сертификат, подписанный локальным удостоверяющим центром Puppet. Однако некоторые организации используют механизм autosign для автоматического допуска новых узлов. При слабой проверке заявок злоумышленник может получить сертификат и отправить вредоносный отчет.
Почему одна уязвимость грозит многим серверам
Центральный Puppet Server хранит материалы, необходимые для доверия к управляемым машинам, а сам выполняет конфигурационные операции с широкими полномочиями. Если его скомпрометировать, атакующий получает удобную точку для продвижения к другим узлам. Red Hat отдельно предупредила о возможном доступе к ключам центра сертификации и последствиях для управляемой инфраструктуры.
Рядом с CVE-2026-115731 производитель исправил CVE-2026-115732 — ошибку проверки имени сертификата, при которой один узел мог выдавать себя за другой. Эти дефекты не нужно смешивать: первый связан с выполнением кода, второй — с проверкой идентичности.
Подтверждение эксплуатации появилось после патча
В сообщении Perforce от 3 ноября говорилось об отсутствии известных производителю атак. Статус изменился 17 ноября, когда CISA включила CVE-2026-115731 в каталог KEV. Такое включение означает наличие подтвержденных признаков эксплуатации, но не раскрывает число пострадавших организаций, имена атакующих или конкретные методы закрепления.
Для соответствующих федеральных ведомств США установлен срок устранения до 1 декабря. Этот административный срок не является универсальной датой обязательной установки для всех российских и зарубежных организаций. Техническая срочность определяется доступностью Puppet Server и ценностью управляемых систем.
Какие версии исправлены и что проверить
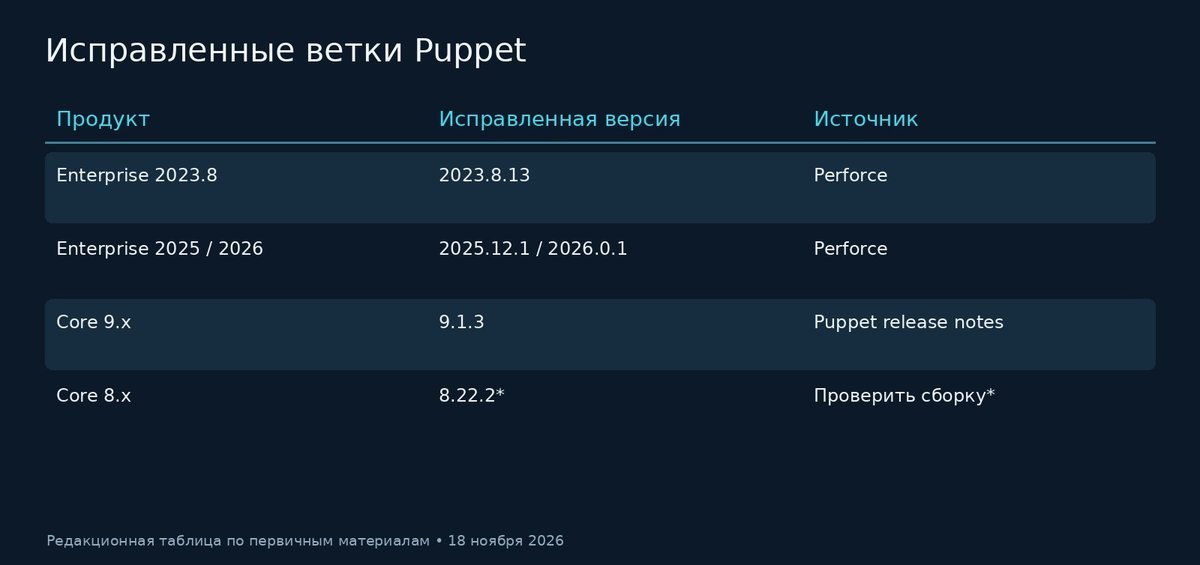
Perforce перечисляет исправления Puppet Enterprise 2023.8.13, 2025.12.1 и 2026.0.1. Для Puppet Core ветки 9.x указана версия 9.1.3. По ветке 8.x в публичных страницах производителя встречаются разные номера 8.22.1 и 8.22.2; подробные release notes и карточки CVE связывают устранение CVE-2026-115731 с 8.22.2. Перед развертыванием необходимо проверить конкретный пакет и бюллетень своей сборки.
До установки патча важно ограничить доступ к Puppet Server, убрать небезопасный autosign и проверить выданные сертификаты. Если есть признаки компрометации, одной установки обновления недостаточно: придется исследовать доверенные узлы и материалы центра сертификации.
Таблица: исправленные ветки Puppet Server
Вопросы и ответы (FAQ)
Используют ли CVE-2026-115731 в реальных атаках?
CISA внесла уязвимость в KEV 17 ноября 2026 года, подтвердив ее эксплуатацию.
Можно ли атаковать без пароля?
При небезопасном autosign злоумышленник может получить сертификат и затем использовать уязвимость.
Какие Puppet Enterprise исправлены?
2023.8.13, 2025.12.1 и 2026.0.1.
Как проверить Puppet Core 8.x?
Сверить наличие исправления CVE в release notes своей сборки; подробные документы указывают на 8.22.2.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.