В OpenJDK обнаружена критическая ошибка `CVE-2026-114938`, известная как Java4Shell. Исследователи Calif показали, что специально подготовленные данные Base64 способны повредить память Java-машины и при определенных условиях привести к удаленному выполнению кода. В лабораторных экспериментах цепочки срабатывали в приложениях Jira, Confluence, Jenkins, Keycloak и других корпоративных системах. Исправления выпущены 17 ноября, но реальный риск зависит от версии JVM, процессора и того, может ли внешнее содержимое попасть в уязвимый декодер.
Ошибка находится глубже обычного Java-кода
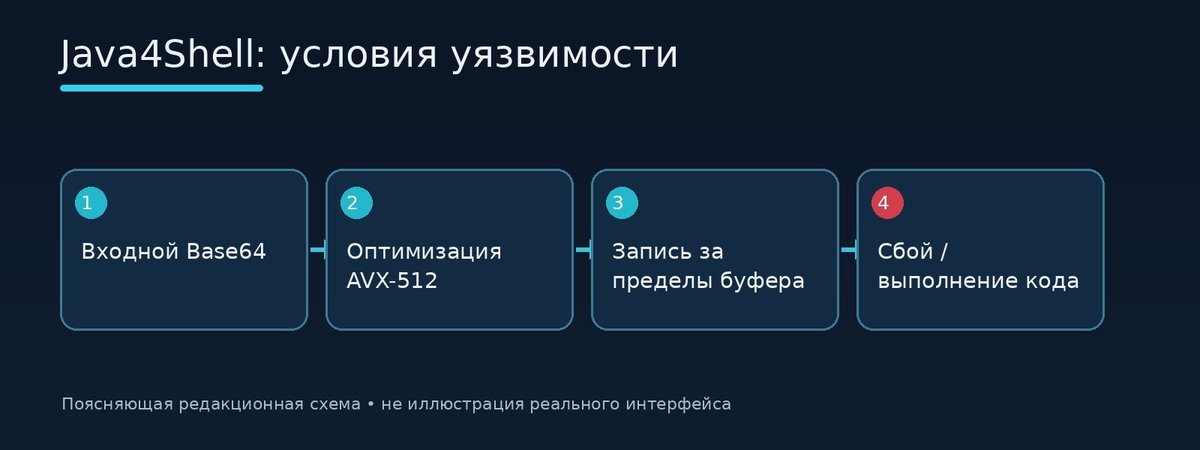
Java обрабатывает память автоматически, но оптимизированные части JVM выполняются как низкоуровневые машинные инструкции. Ошибка Java4Shell расположена в ускоренном декодере Base64 для x86-64: при определенной последовательности некорректных символов код неверно рассчитывает маску записи последних байтов и выходит за границы выделенного буфера. Исключение об ошибочном входе возникает позже, когда соседняя память уже могла быть повреждена.
В техническом отчете Calif объясняет, что успешная цепочка требует точного управления размещением объектов в куче JVM. На исследованных приложениях команде удалось добиться чтения чужой памяти и выполнения кода, однако для разных систем потребовались разные этапы эксплуатации. Единого надежного способа атаковать любую Java-службу исследователи не заявляют.
Под угрозой серверы с подходящим процессором
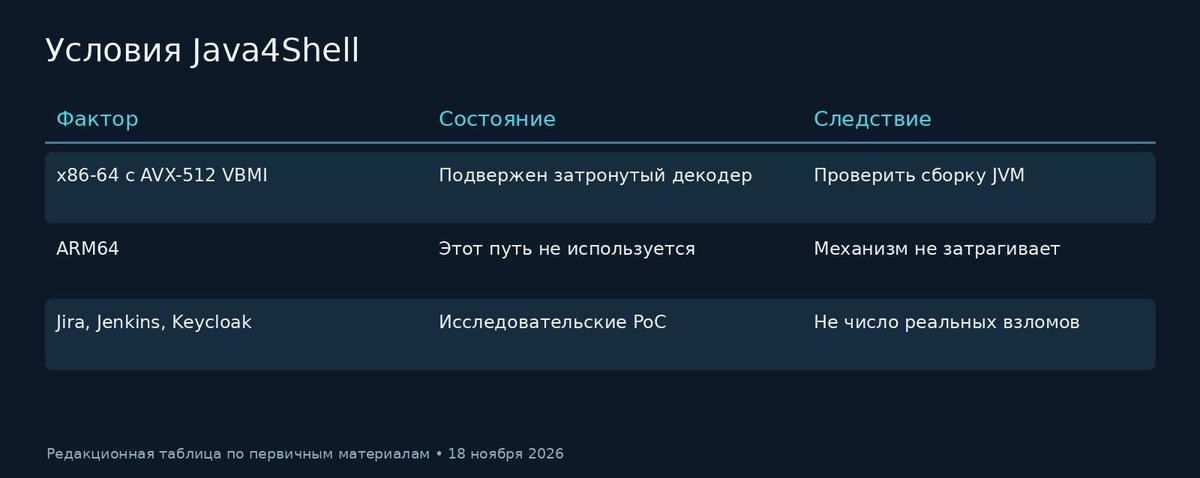
Java4Shell зависит от аппаратной оптимизации AVX-512 VBMI. Она доступна на некоторых серверных Intel Xeon, а также современных AMD EPYC и Ryzen с соответствующими наборами инструкций. ARM64 не использует этот уязвимый путь. Номер установленной Java сам по себе не дает полного ответа: нужно знать архитектуру и поддерживаемые CPU-флаги.
Исследователи перечислили успешные демонстрации до авторизации в Keycloak, Jira, Confluence, Jenkins, Artifactory и PingFederate. После авторизации они проверили отдельные сценарии в Kafka, Solr, Elasticsearch и других продуктах. Перечень описывает их лабораторную выборку, а не доказанное массовое заражение каждого программного комплекса.
Какие сборки Java требуют обновления
Oracle включила CVE-2026-114938 в ноябрьское Critical Security Patch Update и указала затронутые ветки Java SE, GraalVM и OpenJDK. Точные исправленные версии различаются у Oracle, Temurin, Corretto, Azul и других поставщиков: отдельные сборки могут включать обратные патчи. Администраторам нужно проверить активную JVM, в том числе встроенную в приложение, а не только системную команду `java -version`.
Для случаев, когда установить патч сразу невозможно, Calif описывает временные параметры запуска `-XX:-UseBASE64Intrinsics` или `-XX:UseAVX=2` на x86-64. Они отключают соответствующие оптимизации, но могут повлиять на производительность и требуют тестирования. На ARM переносить параметр для AVX нельзя.
Почему потенциальное исполнение кода не равно подтвержденной атаке
Координированное раскрытие произошло 17 ноября. На дату публикации исследователи демонстрировали лабораторные эксплойты и не приводили подтвержденного списка организаций, пострадавших от активной эксплуатации Java4Shell. Числа установок Java и количество приложений в мире здесь не являются числом жертв.
Прежде всего стоит определить публичные сервисы с доступным декодированием пользовательских данных, проверить активную CPU-архитектуру и применить пакет своего поставщика JVM. После установки обновления уязвимые процессы необходимо перезапустить, иначе они продолжат использовать старый код в памяти.
Читайте также: уязвимости PHP2Shell
Таблица: где срабатывает механизм Java4Shell
Вопросы и ответы (FAQ)
Что такое Java4Shell?
Ошибка повреждения памяти в ускоренном декодере Base64 OpenJDK, обозначенная CVE-2026-114938.
Любая Java на сервере уязвима?
Нет. Для исследованного механизма требуются определенные сборки и x86-64 процессор с AVX-512 VBMI.
Выполнение кода уже доказано?
Да, в лабораторных демонстрациях на ряде приложений; подтвержденный список реальных атак не опубликован.
Как защитить сервер?
Установить исправленную сборку JVM, перезапустить сервисы и при необходимости временно отключить затронутую оптимизацию.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.