Cursor 13 ноября представила подробную реконструкцию октябрьского инцидента, в котором злоумышленники распространили вредоносные копии расширения Claude Code через собственный маркетплейс компании. Атака началась раньше: у поставщика ИИ-инфраструктуры Fireworks оказался раскрыт ключ, который Cursor выдала ему для доступа к хранилищу исторических журналов агентов. В небольшой части этих журналов сохранились секреты, не удаленные при обработке. Именно они дали атакующему возможность перейти к другим системам и в итоге подменить расширение.
Первой точкой доступа стал ключ Fireworks
По постмортему Cursor от 13 ноября, злоумышленник использовал ключ Fireworks для копирования данных из хранилища только для чтения. В нем находились следы сессий программных агентов, в основном за 2025 год, собранные не в Privacy Mode и разрешенные для обучения моделей. В отдельных записях оказались неотредактированные API-ключи пользователей: эта категория затронула менее 0,01% клиентов компании. Сами журналы, как сообщает Cursor, относились к менее чем 0,05% пользователей без Privacy Mode.
С помощью части полученных учетных данных атакующий попал в отдельные SaaS-инструменты Cursor. Там ему стали доступны архивные непроизводственные репозитории, отдельные переписки поддержки, служебные сведения о продукте и контактные данные. Компания указывает, что основные пользовательские репозитории, живые запросы к моделям и данные Privacy Mode не были затронуты. Эти границы важны: подмену расширения нельзя автоматически приравнивать к краже всех исходников пользователей.
Как вредоносная версия попала к разработчикам
29 октября атакующий использовал один из полученных секретов для записи в кеш, из которого маркетплейс Cursor отдавал расширения VS Code. В доступе появились поддельные версии Anthropic.claude-code 2.1.312 и 2.1.313 для Windows и macOS. В своем отчете компания отдельно указала, что Anthropic эти сборки не выпускала, а репозиторий Open VSX, служивший источником дистрибуции, вредоносного пакета не содержал. Подмена произошла на стороне кеша Cursor.
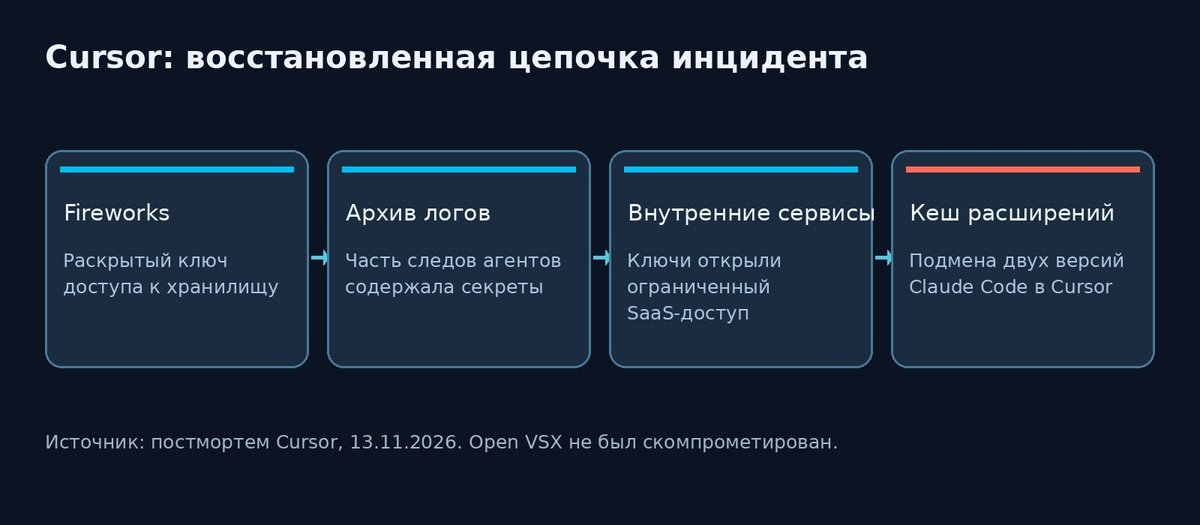
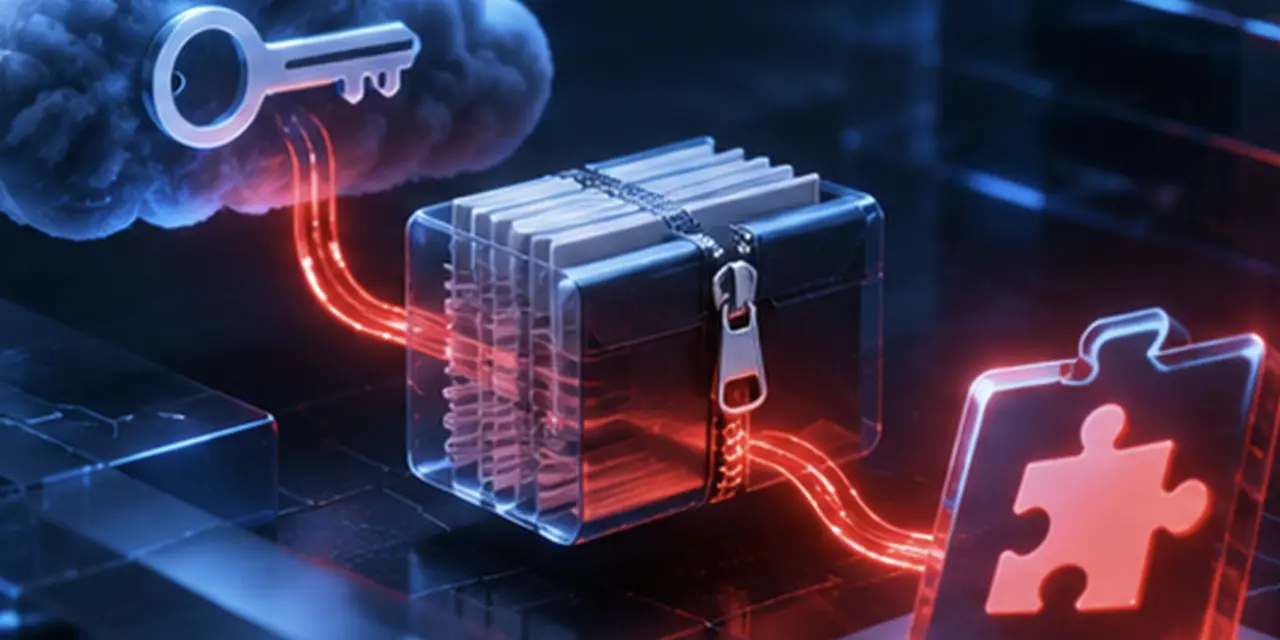
Поясняющая авторская схема по указанным в статье первоисточникам. Не является снимком реальной системы.
Подозрительная сборка была доступна около 11 часов. Максимум 5000 пользователей, запросивших определенные кешированные версии 29 октября, потенциально могли ее получить. Это верхняя оценка аудитории поставки, а не число подтвержденных заражений. Cursor закрыла раздачу, отключила маркетплейс на время проверки и начала уведомлять затронутые команды.
Что делала подмененная версия Claude Code
В первоначальном бюллетене от 29 октября Cursor описала вредоносный код, который собирал сведения об устройстве и пытался установить SSH-бэкдор. Он добавлял сторонний ключ `svc-telemetry` в `authorized_keys`, пытался включить SSH-службу и создать обратный туннель. В большинстве обычных конфигураций Windows и macOS часть шагов требовала повышенных прав и завершалась ошибкой. Однако ключ и скрипты автозапуска могли остаться в системе, поэтому простое удаление расширения не всегда завершало очистку.
Компания опубликовала индикаторы компрометации и отдельные сценарии проверки для Windows и macOS. Пользователям, которые ставили 2.1.312 или 2.1.313 через маркетплейс Cursor 29 октября, рекомендовано изучить официальный бюллетень, проверить устройства, удалить посторонние механизмы закрепления и заменить секреты, к которым мог получить доступ зараженный процесс. Вредоносный сервер, использовавшийся для обратного соединения, впоследствии был отключен.
Что изменилось после расследования
Cursor заявляет, что последнюю попытку активности атакующего зафиксировали 1 ноября и заблокировали. Компания отозвала доступ Fireworks к ранее переданным наборам данных, перенесла инференс от этого поставщика, сменила обнаруженные секреты и часть прочих учетных данных в порядке предосторожности. Маркетплейс расширений был пересобран и перепроверен, в репозиториях усилили поиск секретов.
Инцидент показывает конкретную слабость цепочки поставок ИИ-разработки: исторический журнал помощника может оказаться источником живого секрета, даже если в интерфейсе редактора пользователь видит лишь подсказки по коду. Реальный масштаб доступа установлен компаниями не полностью, но публиковать этот материал как «взлом Claude Code» было бы неправильно: компрометирована инфраструктура доставки определенных версий через Cursor.
Читайте также: Поддельный npm-пакет Gemini крал токены из Claude и Cursor
Вопросы и ответы (FAQ)
Какие версии расширения подменили?
Anthropic.claude-code 2.1.312 и 2.1.313, распространявшиеся через Cursor Marketplace 29 октября.
Сколько пользователей получили вредоносную сборку?
Cursor назвала верхнюю оценку до 5000 потенциальных получателей; подтвержденное число заражений не установлено.
Пострадал ли Open VSX?
Cursor сообщила, что исходный Open VSX не содержал вредоносной сборки: подмена произошла в кеше маркетплейса Cursor.
Украли ли исходники всех клиентов?
Компания отрицает доступ к основным пользовательским репозиториям и данным Privacy Mode. Отдельные архивные внутренние репозитории и следы агентов были затронуты.
Достаточно удалить расширение?
Нет. Cursor рекомендует проверить наличие стороннего SSH-ключа, скриптов закрепления и доступных с машины секретов.
Как взломали Cursor через Fireworks?
Раскрытый у поставщика ключ дал доступ к архивным следам ИИ-агентов с частью неотредактированных секретов. Через внутренние сервисы атакующий добрался до кеша расширений Cursor и разместил вредоносные версии Claude Code 2.1.312 и 2.1.313.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.