Amazon Threat Intelligence описала кампании, в которых ИИ-агенты ищут API-ключи к платным языковым моделям, проверяют их и используют для оплаты собственных следующих запросов. Подобную деятельность специалисты наблюдали с 3 октября по 5 ноября 2026 года через сеть ловушек MadPot. Агентные инструменты связывают с открытой платформой ARTEX. В опубликованных материалах есть следы целенаправленного поиска ключей у LiteLLM, Dify, Langflow, RAGFlow и других продуктов, однако часть результатов зафиксирована только в журналах самих агентов.
Откуда Amazon узнала о работе атакующих
Сеть MadPot выдает себя за уязвимые сервисы и сохраняет обращения к ним. В этой кампании часть ловушек имитировала интерфейсы популярных API для работы с языковыми моделями. Агент ARTEX отправлял туда запросы с контекстом своей текущей задачи. Вместе с ними передавалась история действий: заданная оператором цель, прежние команды, полученные ответы, оценка ключей и другие элементы памяти. Исследователи получили возможность увидеть логику кампании со стороны самой автоматизированной системы.
В отчете Amazon от 13 ноября отмечено, что работа агентов за пределами ловушек не наблюдалась непосредственно: они могли описывать успешное проникновение или доступ к чужому облаку, но эти заявления не всегда удалось проверить. Amazon оценивает применение ARTEX с умеренной уверенностью, а возможную связь разных операторов с китайскоязычной средой выводит из языка инструкций, настроек времени и характера целей. Это не судебная атрибуция и не доказательство связи с государственными структурами.
Ключи для платных моделей стали топливом кампании
Операторы поручали агентам искать открытые панели ИИ-шлюзов и приложений, извлекать секреты доступа к провайдерам моделей, проверять действительность найденных ключей и складывать их в общий пул. Далее те же ключи подставлялись в модельный шлюз ARTEX, через который система продолжала поиск новых целей. Получался цикл, где чужие оплаченные API-вызовы могли поддерживать дальнейшие атаки. Amazon описывает это как наиболее заметную из изученных кампаний.
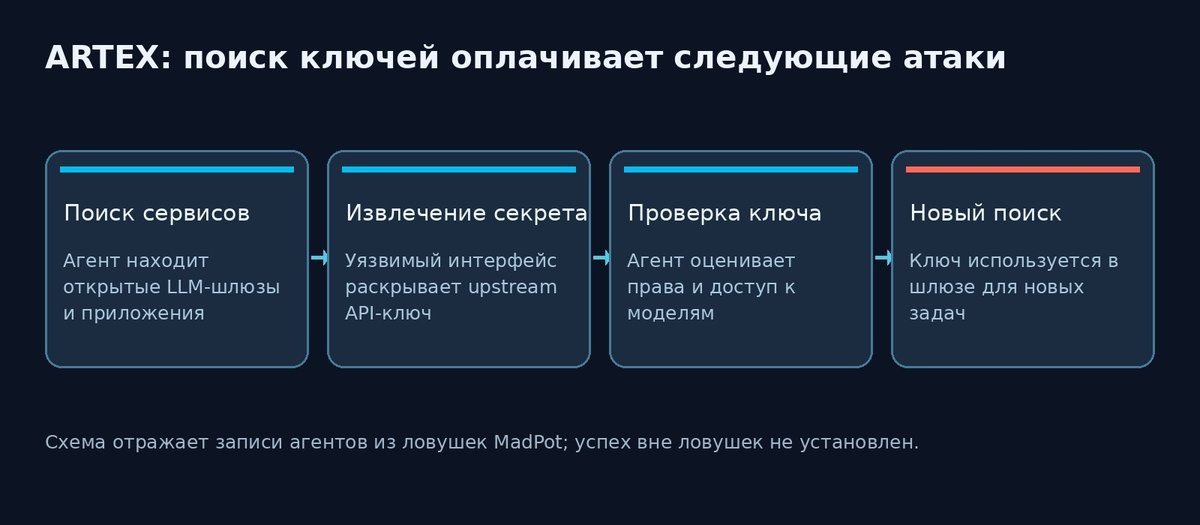
Поясняющая авторская схема по указанным в статье первоисточникам. Не является снимком реальной системы.
В поле зрения оказались One API, New API, Veloera, Sub2API, LiteLLM, а среди конструкторов приложений — Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat и Ollama. Агентам задавали правила выбора целей, в том числе предпочтение корпоративным развертываниям и проверку прав доступа по уровням. Наличие продукта в этом списке не означает, что все его установки уязвимы или что каждый пользователь потерял ключи.
Какие ошибки использовали в сценариях поиска
В материалах Amazon перечислены типовые слабые места: незавершенная настройка сервиса, оставленные стандартные учетные данные, доступные без входа панели управления, токены в файлах окружения, артефактах сборки и исходном коде. Для Langflow упоминается CVE-2025-3248, для RAGFlow — CVE-2026-28797 в базе AnonHaven. Уязвимость RAGFlow касается обработки шаблонов в агентных компонентах и при определенных правах позволяет выполнять команды на сервере; она не означает, что каждое приложение RAGFlow автоматически раскрывает ключи.
Часть секретов искали даже в старых архивах публичных репозиториев GitHub и пакетах npm/PyPI. После удаления ключа из текущего файла он может сохраняться в истории коммитов и опубликованных артефактах. Вывод здесь практический: для защиты недостаточно скрыть текст токена на странице; нужно отзывать уже раскрытые ключи, ограничивать их возможности, расходы и источники сетевых запросов.
Что сообщило ФБР и чем отличается оценка от доказательства
13 ноября ФБР выпустило собственный бюллетень ARTEX с индикаторами компрометации и рекомендациями по защите. В нем перечислены разные отрасли и кампании, в которых агентные средства ускоряли разведку и последующие действия. Документ характеризует методы и наблюдаемые угрозы, но наличие ARTEX у злоумышленника не подтверждает успех каждой записанной операции. Amazon отдельно описывает еще одну кампанию — попытки пройти проверку личности на криптобиржах с помощью дипфейков. В наблюдаемых записях серверная проверка живости отклоняла представленные ролики.
Компаниям, использующим ИИ-шлюзы, стоит проверить доступность административных интерфейсов из интернета, убрать стандартные ключи, пересмотреть права сервисных учетных записей и журналы расходования токенов. Для связанных с ИИ приложений это та же базовая дисциплина управления секретами, что для облака и CI/CD, просто последствия теперь могут выражаться еще и в оплате чужих запросов к моделям.
Читайте также: Как ИИ начал помогать хакерам — расследование AnonHaven
Вопросы и ответы (FAQ)
Может ли ARTEX самостоятельно красть API-ключи?
Операторы задавали цели, а агенты автоматизировали поиск и проверку секретов. Часть результатов известна только по их журналам.
Какие сервисы упомянуты в расследовании?
Amazon приводит LiteLLM, Dify, Langflow, RAGFlow и другие шлюзы и конструкторы ИИ-приложений.
Подтверждена ли массовая утечка у всех пользователей этих продуктов?
Нет. Перечень целей и следы работы агентов не равны числу скомпрометированных организаций.
Какая CVE касается RAGFlow?
В отчете фигурирует CVE-2026-28797; карточка этой уязвимости доступна на AnonHaven.
Что проверять в первую очередь?
Внешнюю доступность административных интерфейсов, права сервисных ключей, историю их раскрытия, лимиты расходов и реальное использование API.
Как ARTEX использует украденные API-ключи?
По данным Amazon, агенты искали ключи в уязвимых шлюзах, проверяли доступ к моделям и добавляли работающие токены в общий пул для выполнения следующего цикла запросов.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.