Российские IT-компании стали чаще сталкиваться с атаками через сотрудников, которые ищут новую работу. Сервис DLBI сообщил о росте подобных попыток в октябре и ноябре: злоумышленники публикуют привлекательные вакансии, назначают технические собеседования и предлагают кандидатам запустить «тестовое задание». На деле это может быть программа-похититель паролей. В зоне особого риска DevOps-инженеры, системные администраторы и специалисты поддержки с доступом к рабочим серверам.
Почему преступники выбрали кандидатов на работу
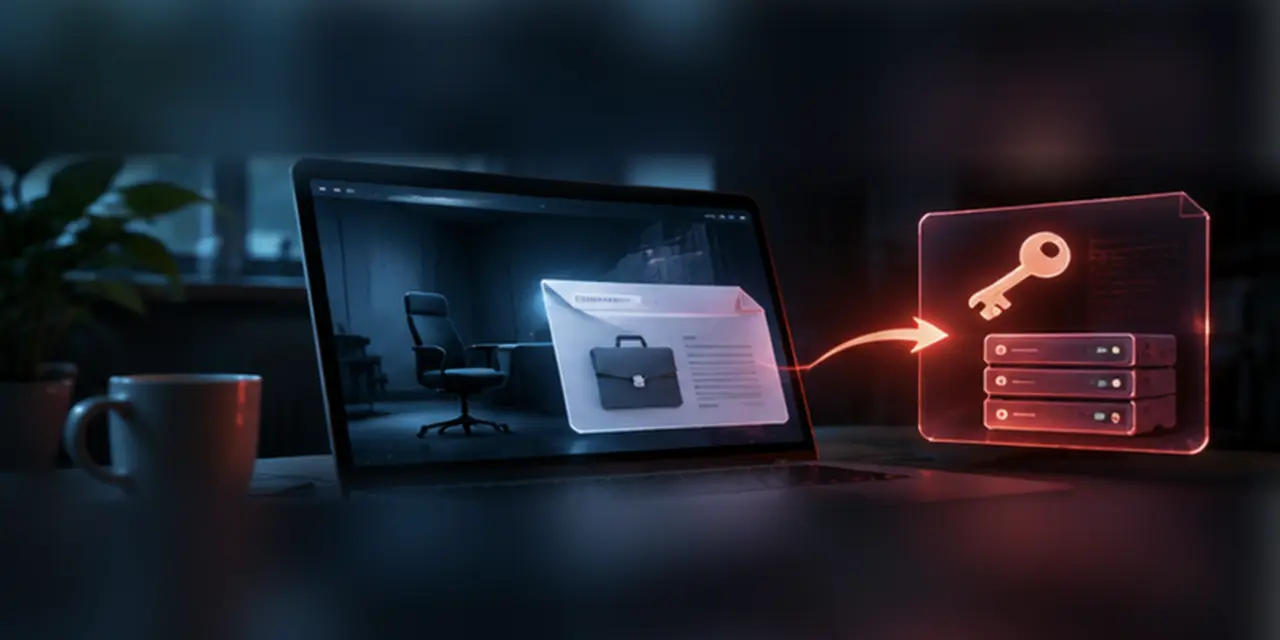
Схему описали представители DLBI в сообщении CNews 17 ноября, а затем SecPost. Атакующие создают объявления об удаленной работе или релокации и отслеживают отклики действующих сотрудников IT-компаний. После первого контакта собеседование переводят в техническую плоскость: кандидату предлагают проверить код, клонировать репозиторий или запустить вспомогательный скрипт для оценки навыков.
Такое предложение выглядит правдоподобно именно для инженера, привыкшего выполнять тестовые задания. Если запуск происходит на рабочем ноутбуке, программа получает доступ к окружению, где могут находиться корпоративные токены, SSH-ключи и сессии облачных сервисов. Злоумышленнику нужен не обязательно полный контроль над ноутбуком: иногда достаточно секретов, позволяющих войти во внутренние системы.
Что скрывается за техническим заданием
DLBI описывает несколько вариантов доставки: репозиторий GitHub с вредоносными компонентами, установочный пакет или скрипт, который сначала загружает дополнительную программу. В распространенных сценариях стилер собирает сведения из браузера и файлов конфигурации, а затем отправляет их оператору атаки. Представители сервиса также упоминают последующую попытку внедрения шифровальщика либо использование автоматизированных ИИ-инструментов.
Публичное предупреждение не содержит списка доказанных жертв и не позволяет утверждать, что во всех атаках действительно использовались ИИ-агенты. Главное подтвержденное звено — прием социальной инженерии, при котором профессиональная задача становится причиной запуска чужого кода с привилегиями самого сотрудника.
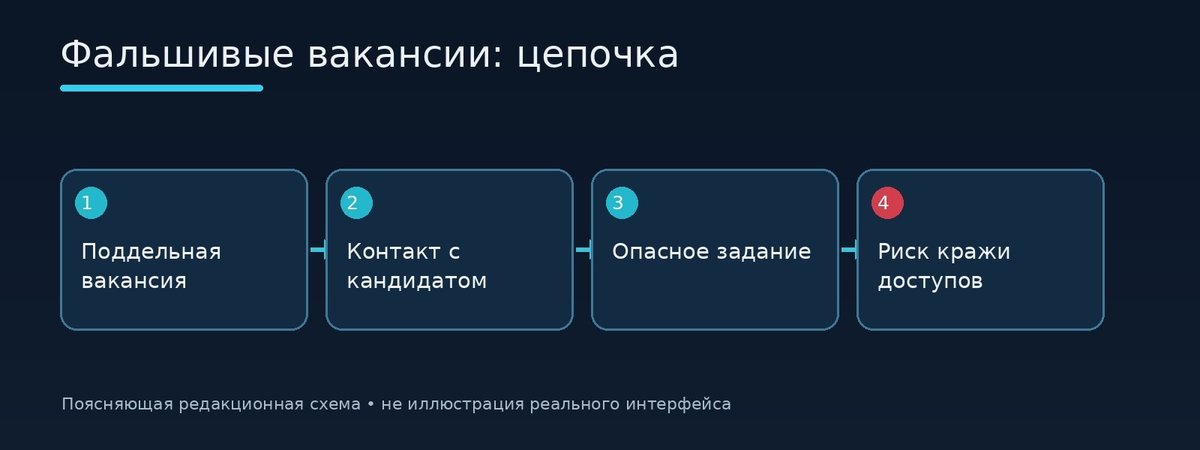
Супераккаунт превращает ошибку в проблему всей компании
В материале CNews основатель DLBI Ашот Оганесян отдельно связывает тяжесть последствий с учетными записями, имеющими доступ ко всей инфраструктуре. У инженера могут одновременно быть права на CI/CD, облачную консоль, Kubernetes-кластер и резервные копии. Потеря одного токена в такой конфигурации открывает больше возможностей, чем компрометация обычного пользовательского аккаунта.
Разделение административных ролей, краткоживущие токены и запрет запуска неизвестных заданий на рабочей станции уменьшают потенциальный ущерб. Для собеседований безопаснее использовать отдельное тестовое окружение без доступа к корпоративным сетям, хранилищам паролей и рабочим SSH-ключам.
Как распознать подмену рекрутера
Практический сигнал — просьба выполнить неизвестный скрипт до подписания договора, отключить защиту, установить отдельный клиент для «проверки» или предоставить рабочие секреты. Один лишь GitHub-адрес не является гарантией безопасности: настоящий репозиторий может содержать вредоносные зависимости, а проект со знакомым названием — чужой код.
Компаниям стоит обсуждать такие сценарии со своими инженерами без требования скрывать поиск работы. Полезнее заранее определить правило: на корпоративном устройстве нельзя выполнять код, присланный потенциальным работодателем. Если подозрительная программа уже была запущена, требуется не только удалить файл, но и проверить события доступа и заменить секреты, которые могли быть доступны процессу.
Читайте также: атаки на npm и CI/CD
Вопросы и ответы (FAQ)
Как через вакансии взламывают компании?
Под видом тестового задания кандидату предлагают запустить вредоносный код, который может похитить рабочие учетные данные.
Какие специалисты наиболее интересны атакующим?
По данным DLBI, DevOps-инженеры, администраторы и сотрудники поддержки с повышенными правами.
Опасен ли любой тестовый проект на GitHub?
Нет. Риск создает неизвестный код и запуск в среде с рабочими секретами.
Как проводить безопасные собеседования?
Использовать отдельную среду без корпоративных токенов и сетевого доступа к инфраструктуре.
Как поддельная вакансия угрожает компании?
Преступники направляют сотруднику техническое задание с вредоносным кодом; при запуске на рабочем компьютере могут быть похищены токены доступа к инфраструктуре.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.