Посетители сайтов 178 организаций получили вредоносный JavaScript через сервис Optimizely Web Experimentation. Среди площадок, на которых исследователи Report URI обнаружили зараженные фрагменты, — BBC, CNN, Zoom, Salesforce и GitLab. Скрипт мог подменять криптовалютные адреса и перехватывать платежные данные, введенные в обычные формы сайта. Optimizely подтвердил, что злоумышленник использовал уязвимость регистрации учетных записей и получил возможность изменять JavaScript отдельных проектов.
Что произошло на стороне Optimizely
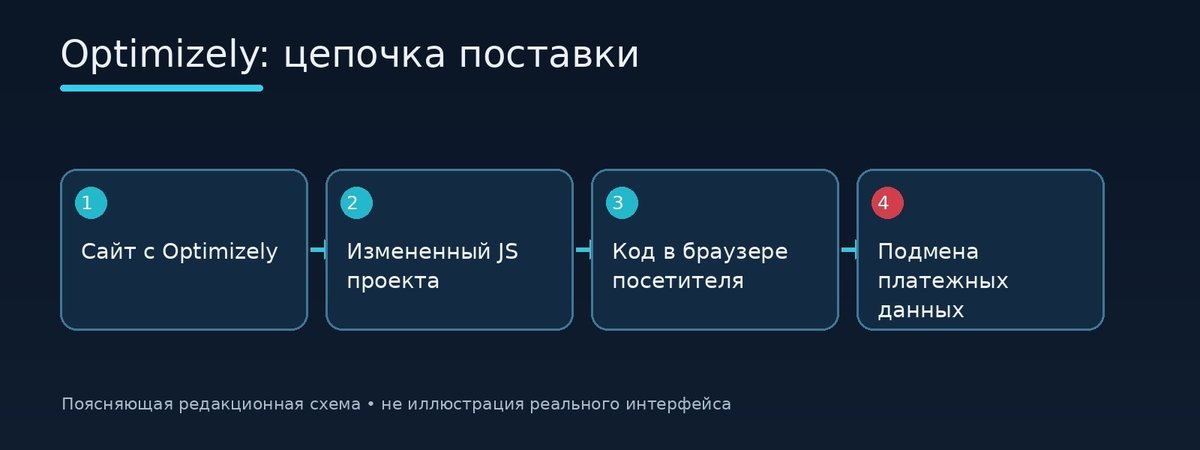
Платформа Web Experimentation помогает компаниям запускать A/B-тесты и персонализировать страницы. Для этого сайт подключает небольшой фрагмент JavaScript с инфраструктуры Optimizely. Атакующий воспользовался дефектом в процедуре регистрации, позволявшим выдавать себя за администраторов клиентов без получения их паролей. После этого он изменял поле Project JavaScript, код которого исполняется в браузере посетителей сайтов.
Опубликованный Optimizely 17 ноября отчет уточняет: пострадал именно Web Experimentation, другие продукты компании в расследованном эпизоде не признаны затронутыми. Это не было подтвержденным взломом паролей пользователей Optimizely. Слабость заключалась в механизме выдачи полномочий на редактирование проекта.
Сколько сайтов распространяли посторонний код
Команда Report URI проверила 1611 фрагментов Optimizely и обнаружила вредоносные изменения в 188 из них, относящихся к 178 организациям. Проверка не охватывала абсолютно всех клиентов платформы. В списке оказались сайты СМИ, банков, технологических компаний и интернет-магазинов. Наличие скрипта у организации не позволяет автоматически определить число посетителей, которые увидели опасный код, или сумму возможных потерь.
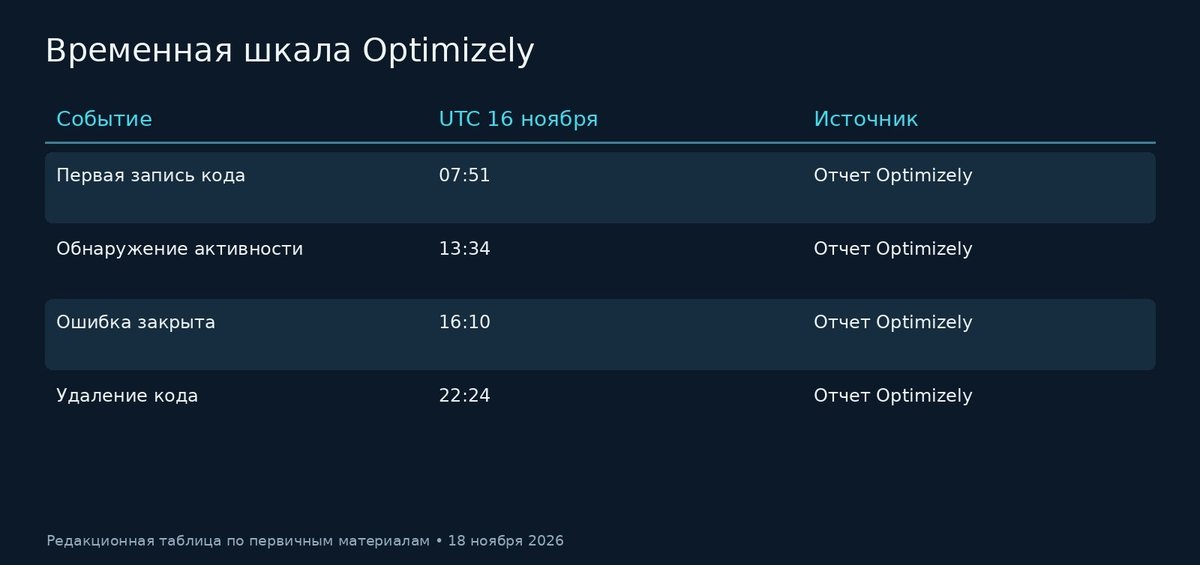
Исследователи датируют первые замеченные изменения ранним утром 16 ноября. В собственном отчете Optimizely отмечает начало записи вредоносного кода в 07:51 UTC, обнаружение инцидента в 13:34 и удаление из затронутых проектов к 22:24. Различия в ранних отметках связаны с разными наборами наблюдений и пока не должны объединяться в одну выдуманную точную хронологию.
Как скрипт мог украсть деньги и данные
Обнаруженная программа подменяла адреса криптокошельков в тексте и буфере обмена. Позднее в нее добавили код, который собирал номера карт, сроки действия и CVV из форм, встроенных прямо в страницу. Изолированные платежные iframe от внешних провайдеров, например Stripe или Adyen, не предоставляли этому скрипту доступ к полям карты. Report URI также описала попытки сбора доступных cookies и снимков страницы.
Для iPhone и iPad скрипт мог загружать дополнительные компоненты, связанные с эксплуатационными наборами Coruna и DarkSword. Публичное исследование подтверждает доставку этих компонентов, но не устанавливает число реально взломанных устройств. Отдельно исследователи сообщили об обнаруженных переводах криптовалюты на адреса атакующего; подтвержденные потери от кражи банковских карт в общем масштабе не опубликованы.
Исправление выполнено, но проверки клиентов продолжаются
Optimizely сообщил, что закрыл уязвимый путь регистрации, прекратил активные сессии посторонних аккаунтов и удалил внедренный код. В отчете компания указывает на 16 ноября как на дату события, а 17 ноября — как на день публикации подробностей. Для организаций последствия могут сохраняться после очистки CDN: необходимо оценить, какие именно страницы загружали зараженный фрагмент и какие данные посетители могли ввести в тот период.
Производитель советует проверить логи веб-сайта, отчеты Content Security Policy, платежные операции и сторонние соединения из браузеров. Ограничительная CSP могла блокировать некоторые этапы атаки, но ее эффективность зависит от конкретной конфигурации сайта. Новых свидетельств компрометации всех посетителей BBC, CNN или Zoom источники не приводят.
Таблица: хронология восстановления Optimizely
Вопросы и ответы (FAQ)
Сколько организаций затронула атака?
Report URI обнаружила вредоносный скрипт в 188 фрагментах Optimizely у 178 организаций.
Были ли украдены пароли клиентов Optimizely?
Компания описала обход полномочий без использования украденных паролей и не подтвердила компрометацию учетных данных клиентов.
Могли ли пострадать владельцы iPhone?
На iOS доставлялись дополнительные эксплуатационные компоненты; доказанного числа взломанных устройств нет.
Уязвимость уже исправлена?
Optimizely сообщил об устранении ошибки и удалении зараженного кода 16 ноября 2026 года.
Как сайты BBC и CNN получили вредоносный JavaScript?
Атакующий обошел проверку прав в Optimizely Web Experimentation и вставил код в проекты клиентов, откуда он доставлялся посетителям через обычный доверенный скрипт.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.