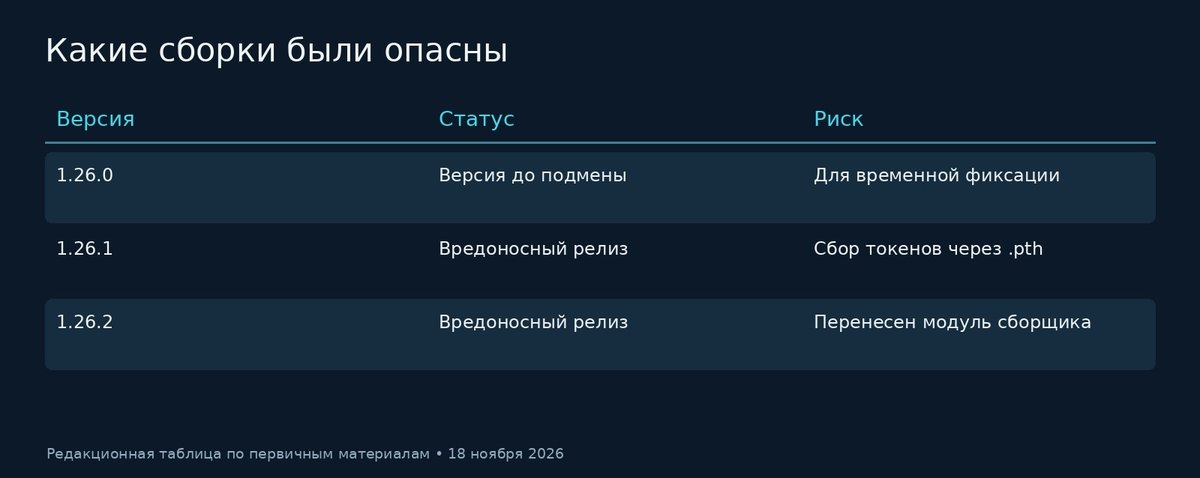
В официальном Python-пакете `agent-framework`, используемом для разработки ИИ-агентов Microsoft, обнаружили вредоносные версии `1.26.1` и `1.26.2`. Они попали в PyPI 17 ноября, а уже 18 ноября появились подробные исследования StepSecurity и Aikido. Код был устроен так, чтобы срабатывать при запуске интерпретатора Python, даже если само приложение не импортирует Agent Framework. Целью были секреты облака, CI/CD и GitHub Actions.
Вредонос попал в настоящий пакет, а не его копию
Исследователи Aikido зафиксировали публикацию двух версий официального метапакета с разницей около 33 минут. Оба релиза позже были помещены в карантин. Как именно злоумышленник получил право публикации, по состоянию на 18 ноября не установлено. Важно, что речь не о типичной подделке имени пакета: вредоносные файлы появились под настоящим названием, которое уже использовалось разработчиками.
Для команд, использующих диапазон совместимых версий вроде `agent-framework>=1.26`, свежая установка в момент атаки могла автоматически подтянуть зараженную сборку. Наличие вредоносного релиза в PyPI не означает, что все пользователи фреймворка его установили. Подтвержденное число пострадавших окружений исследователи не называли.
Почему код запускался без обычного импорта
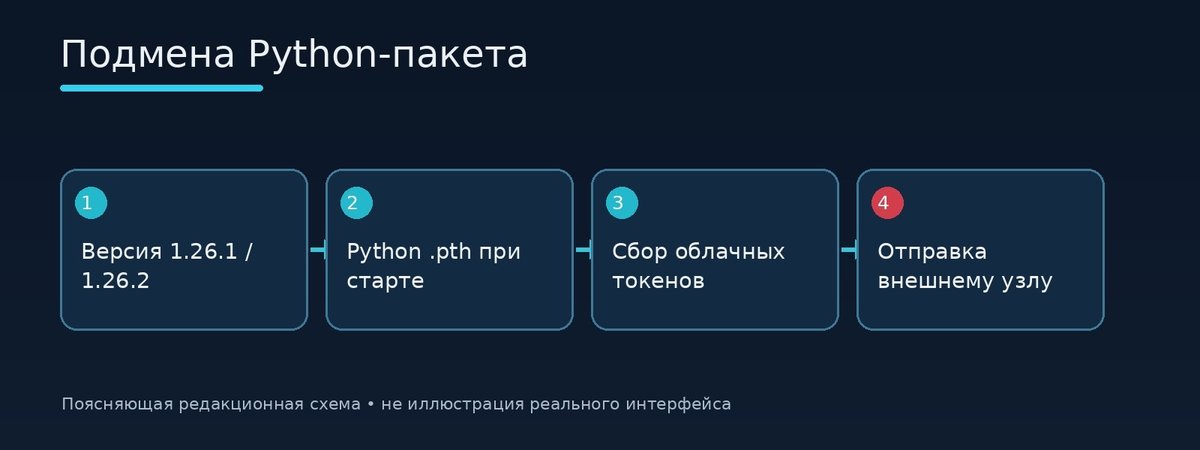
В обоих релизах обнаружили файл формата `.pth`. Python обрабатывает такие файлы при инициализации среды, и они могут содержать команды импорта. Преступники использовали эту особенность для запуска сборщика секретов при старте интерпретатора. Проверка только вызовов `import agent_framework` в исходниках не помогает выявить такое поведение.
StepSecurity и Socket описали сбор переменных окружения, отдельных файлов учетных данных, токенов Azure Managed Identity, Azure DevOps и GitHub Actions. Вторая версия перенесла полезную нагрузку в отдельный модуль, поэтому поверхностная проверка прежнего файла могла ее пропустить. Собранные сведения отправлялись на внешний приемник через HTTP; сам факт назначения такого адреса не доказывает, что каждый экземпляр успел передать секреты.
Почему особенно опасны CI/CD и облачные сборки
Сборочный агент часто получает временные учетные данные для публикации контейнеров, доступа к облаку или чтения приватных репозиториев. Если в момент установки зараженной зависимости рядом были такие токены, вредоносный код мог их прочитать. В лабораторном разборе отдельно отмечены механизмы получения свежих токенов идентичности, а не только поиск уже сохраненных строк в `.env`.
Один незащищенный job может открыть злоумышленнику доступ к другим проектам и артефактам. Поэтому при подтвержденной установке `1.26.1` либо `1.26.2` необходимо оценивать не только локальную рабочую станцию, но и окружение сборки, где пакет устанавливался как транзитивная зависимость.
Как проверить и исправить последствия
Исследователи рекомендуют не использовать `1.26.1` и `1.26.2`, удалить зараженные среды и закрепить безопасную версию `1.26.0` до выхода проверенного исправления. Одной переустановки библиотеки недостаточно, если сборщик успел получить доступ к ключам. Секреты, доступные процессу во время запуска, следует заменить и проверить их использование в журналах соответствующих облачных сервисов.
Состояние официальных репозиториев и безопасные версии могут меняться, поэтому решение об обновлении стоит сверять с актуальным бюллетенем PyPI и разработчика. Публичных сведений о числе реально использованных похищенных токенов пока нет.
Читайте также: атаки на npm и CI/CD
Таблица: версии пакета и последствия установки
Вопросы и ответы (FAQ)
Какие версии Microsoft Agent Framework заражены?
`agent-framework` 1.26.1 и 1.26.2, опубликованные 17 ноября 2026 года.
Нужно ли импортировать библиотеку для запуска вредоноса?
Нет, код запускался через `.pth` при старте Python в затронутом окружении.
Какие данные могли быть украдены?
Секреты облачных учетных записей, переменные окружения, токены CI/CD и GitHub Actions.
Достаточно ли удалить пакет?
Не всегда. Следует сменить доступные зараженному процессу секреты и проверить журналы их использования.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.