Claude Mythos помог собрать эксплойт для macOS на M5: тревожный звоночек
Claude Mythos помог обойти защиту macOS на Apple M5: исследователи собрали kernel-эксплойт за пять дней
Читать далее →
Claude Mythos помог обойти защиту macOS на Apple M5: исследователи собрали kernel-эксплойт за пять дней
Читать далее →«Лаборатория Касперского» выпустила отчёт «Невидимый контроль, или что такое цифровое насилие». За последние 12 месяцев 46% опрошенных в мире столкнулись минимум с одной формой цифрового насилия, но сам термин понимают только 32% респондентов. То есть многие уже переживали онлайн-преследование, травлю, …
Читать далее →Внутренние материалы офиса генерального инспектора Минфина США раскрыли новые детали атаки SolarWinds: злоумышленники получили доступ к почтовым ящикам высокопоставленных сотрудников ведомства и оставались внутри инфраструктуры достаточно глубоко, чтобы расследование получило отдельное внутреннее название — “Lazy Fortnite”.
Читать далее →Криптобиржи продают пользователю красивую картинку: активы под контролем, кошельки защищены, резервы есть, выводы работают. Но у любой медали — две стороны. История крупнейших взломов показывает обратную. Деньги уводили и через горячие, и через холодные кошельки, украденные приватные ключи, API-доступы, слабую …
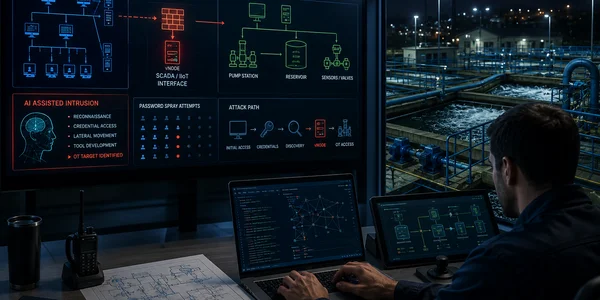
Читать далее →Dragos разобрала атаку на водопроводно-канализационное предприятие в Монтеррее. В январе 2026 года злоумышленник, уже находясь в IT-среде, использовал Claude и GPT-модели для разведки, написания скриптов, обработки данных и поиска пути к OT. Claude обнаружил сервер с vNode SCADA/IIoT-интерфейсом, сам оценил …
Читать далее →Линус Торвальдс заявил, что приватная рассылка Linux Security List стала почти неуправляемой из-за потока баг-репортов, найденных AI-инструментами. Главная претензия не к самим моделям, а к людям, которые отправляют сырые, повторяющиеся и плохо проверенные отчёты без патча, анализа и понимания проблемы. …
Читать далее →В Берлине завершился Pwn2Own Berlin 2026 — трёхдневный конкурс по демонстрации неизвестных ранее уязвимостей в полностью обновлённых продуктах. Исследователи получили $1 298 250 за 47 уникальных zero-day. Главным победителем стала команда DEVCORE: 50,5 балла Master of Pwn и $505 000 …
Читать далее →Salt Typhoon заподозрили в атаке на дочернюю компанию IBM в Италии. Под ударом оказался подрядчик, связанный с госсектором и критичной инфраструктурой
Читать далее →Фишинг переехал в Teams: MuddyWater выдаёт себя за IT-поддержку и крадёт пароли прямо во время созвона
Читать далее →Многолетняя фишинговая кампания Operation HookedWing затронула более 500 организаций и привела к краже свыше 2000 учётных данных. Атака работала с 2022 года и била по авиации, энергетике, госсектору, критической инфраструктуре, логистике, финансам и ИТ. Злоумышленники использовали ссылки на GitHub Pages …
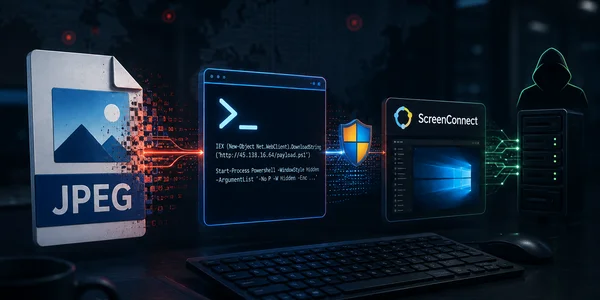
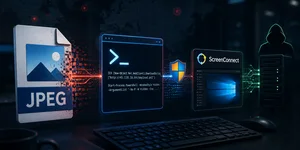
Читать далее →Исследователи разобрали кампанию SilentCanvas: вредоносный файл sysupdate.jpeg маскировался под изображение, но содержал PowerShell-код. После запуска он создавал каталог C:\Systems, загружал дополнительные компоненты, обходил AMSI, компилировал загрузчик через csc.exe, использовал ComputerDefaults.exe для обхода UAC и ставил модифицированный ConnectWise ScreenConnect. Такая сборка …
Читать далее →В первом квартале 2026 года доля кибератак на отрасли критической информационной инфраструктуры России достигла 77% от общего числа атак на российские организации. RED Security SOC зафиксировал более 9 тыс. таких атак за три месяца. Это на 10 процентных пунктов выше …
Читать далее →Директора по информационной безопасности стали одной из самых дорогих категорий IT-руководителей: в Москве верхняя планка предложений дошла до 1,3 млн рублей в месяц, в Петербурге — до 1,2 млн.
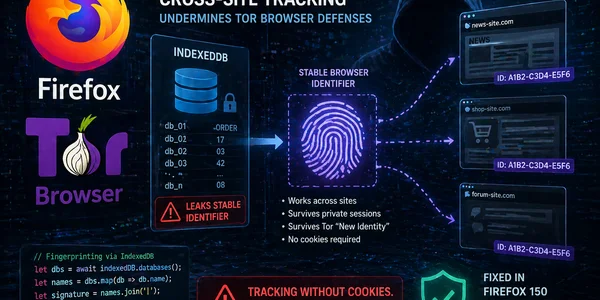
Читать далее →Браузер без куки тоже следит: в Firefox нашли трекинг через IndexedDB
Читать далее →Один промпт против пяти биотестов: OpenAI ищет универсальный обход GPT-5.5
Читать далее →