Российские компании с июля 2026 года атакуют через фишинговые письма с новым для российского сегмента трояном удаленного доступа LxBase RAT. Вредоносная программа умеет красть пароли, cookie, токены авторизации, данные банковских карт и криптокошельков, записывать нажатия клавиш, делать снимки экрана, включать микрофон и веб-камеру и давать злоумышленнику удаленный доступ к зараженному компьютеру.
Кампания затронула организации из финансового сектора, промышленности, энергетики, торговли, сельского хозяйства, логистики, строительства, инженерии и IT. Исследователи BI.ZONE Threat Intelligence наблюдали такие рассылки с июля по сентябрь и впервые зафиксировали LxBase RAT в атаках на российские организации. Количество получателей и число подтвержденных заражений компания не раскрывает.
Сам троян при этом не новый и уже использовался за пределами России. Летом его замечали в фишинговых кампаниях в Азии. Главное отличие нынешней волны — адаптация писем под обычную деловую переписку российских компаний и очень низкая цена готового набора для атаки: LxBase RAT продается вместе с инструментом сокрытия вредоносного кода по подписке от $119 в месяц.
Заражение начинается не с эксплуатации уязвимости Windows, а с письма. Атакующие выдают себя за сотрудников казахстанских компаний и имитируют обычную переписку с потенциальным контрагентом. В одних письмах получателя просят ознакомиться с приказом, в других — прислать ценовое предложение на товары из приложенного списка.
В теме и названии вложения используются слова вроде Order, «Заказ», xlsx и docx. Это должно создать впечатление, что внутри находится таблица Excel или документ Word.
На самом деле пользователь получает RAR-архив, которому присвоено расширение .tar. В архиве лежит JavaScript-файл. Название тоже маскируется под деловой документ: например, в нем присутствует xlsx, хотя настоящий тип файла — .js.
Для начала заражения сотруднику нужно самостоятельно распаковать архив и запустить этот сценарий. То есть одного получения письма недостаточно.
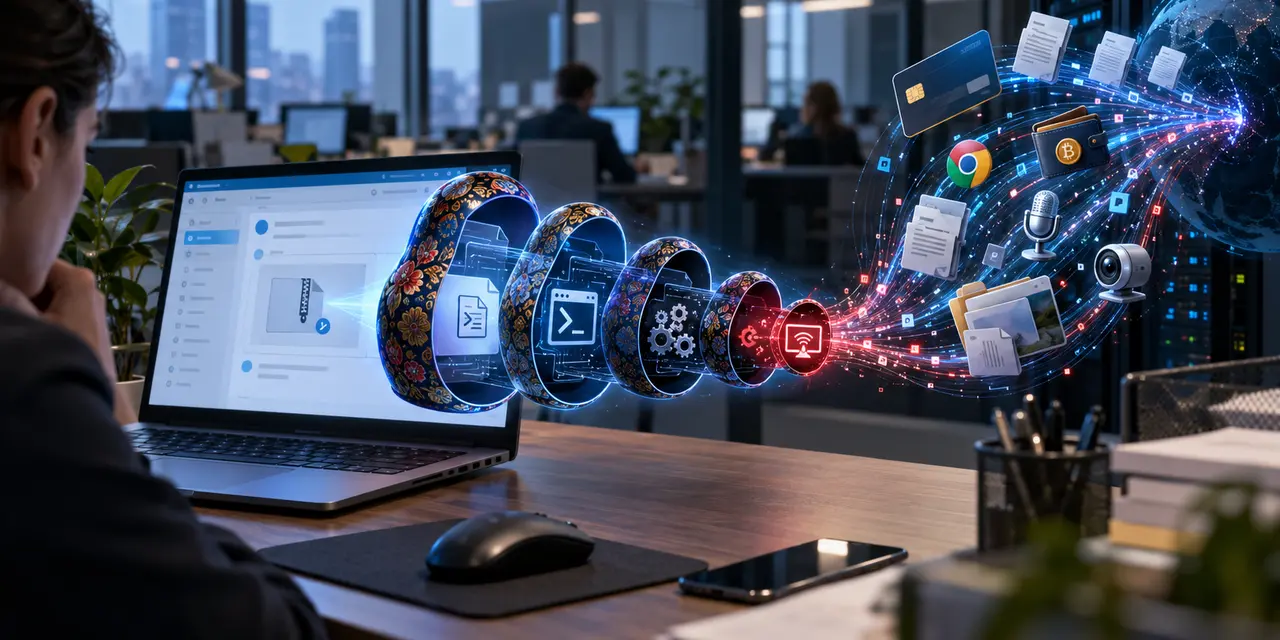
После запуска начинается многоступенчатая цепочка, которая должна провести вредоносную программу через несколько промежуточных компонентов и спрятать финальную нагрузку среди обычных процессов Windows.
Запущенный сценарий создает собственную копию в каталоге профиля пользователя. В исследованных образцах использовался путь с названием Microsoft\PhotoEngine, а сам файл получал нейтральное имя PhotoStudio.js.
Рядом создавался сценарий Visual Basic PhotoStudio.vbs, через который JavaScript можно запускать скрыто. Для закрепления в Windows создавалась задача планировщика с именем MicrosoftEdgeUpdateTaskCore.
Название похоже на штатное задание обновления Microsoft Edge. Запускается оно при каждом входе пользователя в систему.
В других вариантах кампании вместо VBS использовались командные файлы Windows. Они запускали PowerShell и после выполнения следующего этапа удаляли промежуточные файлы и сами себя.
Такой подход усложняет анализ: на диске остается меньше компонентов, которые можно исследовать после заражения.
Следующий этап состоит из нескольких слоев упаковки и шифрования. PowerShell-сценарий декодирует подготовленные файлы, выполняет операции XOR и циклического сдвига, расшифровывает содержимое с помощью AES-256-CBC и распаковывает его. После этого .NET-библиотека загружается непосредственно в память процесса.
Одна из промежуточных сборок называется Matryoshka.dll — название довольно точно передает устройство всей цепочки: одна нагрузка спрятана внутри другой.
Финальный LxBase RAT внедряется в MSBuild.exe. Это легитимный компонент Microsoft Build Engine, который используется для сборки программных проектов. В результате вредоносный код работает внутри нормального процесса Windows, что может усложнить обнаружение по одному имени процесса.
Сам факт запуска MSBuild.exe, конечно, не означает заражение: этот процесс используется обычными средствами разработки и другими программами. Проверять нужно всю цепочку событий.
После запуска LxBase RAT собирает сведения о зараженном компьютере: имя пользователя и устройства, версию и разрядность Windows, права учетной записи, характеристики процессора, памяти и видеокарты, IP-адрес, страну, язык системы и установленный антивирус.
Дальше возможности заметно шире обычного похитителя паролей. Троян поддерживает Chrome, Edge, Brave, Opera, Vivaldi, Firefox, Yandex Browser и другие браузеры на движках Chromium и Gecko. Из них он может извлекать сохраненные пароли, cookie, данные автозаполнения, сведения банковских карт и данные, необходимые для расшифровки защищенного хранилища браузера.
Отдельные функции предназначены для Outlook, Thunderbird и Foxmail. LxBase RAT также ищет данные настольных криптокошельков и браузерных расширений. В исследованном коде есть поддержка Exodus, Atomic Wallet, Electrum, MetaMask, Phantom, Coinbase Wallet, Trust Wallet, TON, Trezor, OKX и ряда других продуктов.
В список целей входят Telegram и Discord. Этим функции не ограничиваются. Троян способен записывать нажатия клавиш, читать буфер обмена, делать снимки экрана, получать изображение с веб-камеры и звук с микрофона.
LxBase RAT — это именно троян удаленного доступа, а не обычный похититель информации. Оператор может просматривать и копировать файлы, запускать программы и команды, управлять процессами Windows и реестром, получать список сетевых соединений, запускать PowerShell и загружать дополнительный код. Есть полноценное управление рабочим столом с передачей нажатий клавиш и движений мыши.
Еще одна функция — HVNC, Hidden Virtual Network Computing. Она позволяет создать скрытый рабочий стол, который не обязательно будет виден пользователю на его обычном экране.
В таком окружении атакующий может запускать браузер и взаимодействовать с сайтами от имени зараженной системы. Для кражи учетных записей это особенно опасно: злоумышленнику уже не обязательно переносить все данные авторизации на собственный компьютер.
Троян умеет создавать и обратный прокси, превращая зараженную систему в промежуточную точку для сетевых подключений.
Государственное управление кибербезопасности Тайваня еще в июльском отчете предупреждало о распространении LxBase RAT через вредоносные письма. Ведомство отдельно отмечало кражу учетных данных браузеров и цифровых кошельков, сбор информации о системе и возможность загрузки дополнительного вредоносного ПО.
Для получения всего этого инструментария разработчику атаки не нужно самостоятельно писать троян. LxBase распространяется по модели Malware-as-a-Service — «вредоносная программа как услуга». Клиент покупает готовый продукт и использует его для своих кампаний.
В теневом сервисе он продается как LX RAT вместе с LX Crypter. Криптор нужен для дополнительной упаковки и изменения нагрузки, чтобы затруднить ее обнаружение защитными средствами.
Месяц доступа стоит $119, три месяца — $255, год — $1020. Лицензия рассчитана на одно устройство оператора.
Объявления о продаже обоих инструментов исследователи нашли как минимум с апреля 2026 года. Связанный с разработчиком YouTube-канал работает как минимум с марта. Там демонстрировалась проверка образцов против антивирусных продуктов.
LX Crypter поддерживает защиту от анализа, проверку на запуск внутри виртуальной машины, изменение метаданных файлов, обфускацию кода, шифрование строк и отложенный запуск.
Для атакующего это готовый конструктор: RAT отвечает за управление зараженным компьютером, а криптор помогает менять внешний вид нагрузки и усложнять анализ.
В июне ZeroBEC разбирала фишинговую кампанию против финансовых и технологических организаций в Индии. Злоумышленники рассылали сообщения, связанные с возвратом подоходного налога, использовали скомпрометированные сайты WordPress, Dropbox и защищенные паролем архивы. На более позднем этапе той кампании вместо AsyncRAT начал применяться LX RAT, защищенный средствами семейства LX Crypter.
Образцы продолжают появляться и в публичных базах вредоносного ПО. В MalwareBazaar есть экземпляры LxBase RAT, впервые замеченные 16 июля, 21–22 августа и в начале сентября. Для некоторых образцов песочницы фиксируют внедрение кода в другие процессы, работу с планировщиком задач, перечисление процессов и функции перехвата буфера обмена.
Это показывает, что семейство уже вышло за пределы одной локальной кампании.
При этом связывать российские рассылки с операторами индийской или других кампаний оснований пока нет. LxBase RAT продается открыто среди киберпреступников, поэтому одинаковый вредоносный инструмент могут независимо использовать разные группы.
Исследователи пока не приписывают российскую кампанию известной группировке. Письма от имени казахстанских компаний сами по себе ничего не говорят о местонахождении атакующих. Подмена делового контрагента — часть социальной инженерии, а коммерческий LxBase RAT доступен любому покупателю подписки. Не раскрывается и количество успешно зараженных организаций.
Вопросы и ответы
Что такое LxBase RAT?
Это троян удаленного доступа для Windows. После заражения он дает оператору возможность управлять компьютером, запускать команды, похищать данные и следить за действиями пользователя.
Он новый?
Для атак на российские организации LxBase RAT зафиксирован впервые. Само семейство появилось раньше: к лету 2026 года его уже использовали в фишинговых кампаниях в других странах.
Сколько российских компаний заразили?
Таких данных нет. BI.ZONE сообщает о массовых рассылках в разные отрасли, но не раскрывает количество успешных компрометаций.
Как происходит заражение?
Жертва получает фишинговое письмо с архивом, распаковывает его и запускает замаскированный JavaScript-файл. Затем через несколько промежуточных этапов в память загружается LxBase RAT.
Что может украсть троян?
Пароли, cookie, токены авторизации, данные банковских карт и автозаполнения, сведения из почтовых клиентов и криптокошельков. Также он умеет читать буфер обмена и произвольные файлы.
Он может следить за пользователем?
Да. В коде есть кейлоггер, создание снимков экрана, удаленный рабочий стол, получение изображения с веб-камеры и запись звука.
Почему говорят о цене $119?
Разработчики продают LX RAT и LX Crypter по подписке. Месячная лицензия стоит $119, трехмесячная — $255, годовая — $1020.
Кто атакует российские компании?
Публичной атрибуции пока нет. Использование писем от имени казахстанских организаций не указывает на происхождение атакующих.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.