Компьютерный червь Retadup, который французская полиция обезвредила еще в 2019 году, снова распространяет вредоносное ПО. Его копии сохранились на старых флешках и давно выключенных компьютерах, а в 2024 году неизвестные перерегистрировали адреса прежних управляющих серверов. Теперь старый код получает свежие команды и загружает CoffeeLoader. «Лаборатория Касперского» сообщила 16 ноября, что за первые девять месяцев 2026 года ее продукты остановили около 15 тысяч попыток заражения, в том числе в России.
Как ботнет умер в 2019 году
Retadup распространялся еще в 2017 году. Он был написан на AutoIt, копировал себя на съемные диски как скрытый исполняемый файл и подменял видимые папки ярлыками LNK. Человек открывал привычный значок каталога и запускал вредоносный компонент, который закреплялся в Windows и переходил на другие подключенные накопители. После заражения компьютер подключался к ботнету и мог выполнять команды его оператора.
В 2019 году французская жандармерия перехватила управляющую инфраструктуру Retadup и передала зараженным устройствам команду на удаление червя. Таким способом удалось обезвредить более 850 тысяч систем. Операция работала для устройств, которые были подключены к сети и обращались к контролируемым серверам. На отключенных компьютерах и лежавших в ящиках флешках старые копии могли пережить ликвидацию ботнета.
Зачем злоумышленникам понадобились старые домены
В опубликованном 16 ноября техническом исследовании Securelist говорится, что в 2024 году кто-то повторно зарегистрировал доменные имена прежних C2-серверов Retadup. Протокол червя остался простым: команда, зашифрованная относительно примитивным способом, могла быть принята экземпляром старой программы без обновления кода. Поэтому зараженная флешка, пролежавшая несколько лет без дела, после запуска на компьютере снова находила работоспособную инфраструктуру.
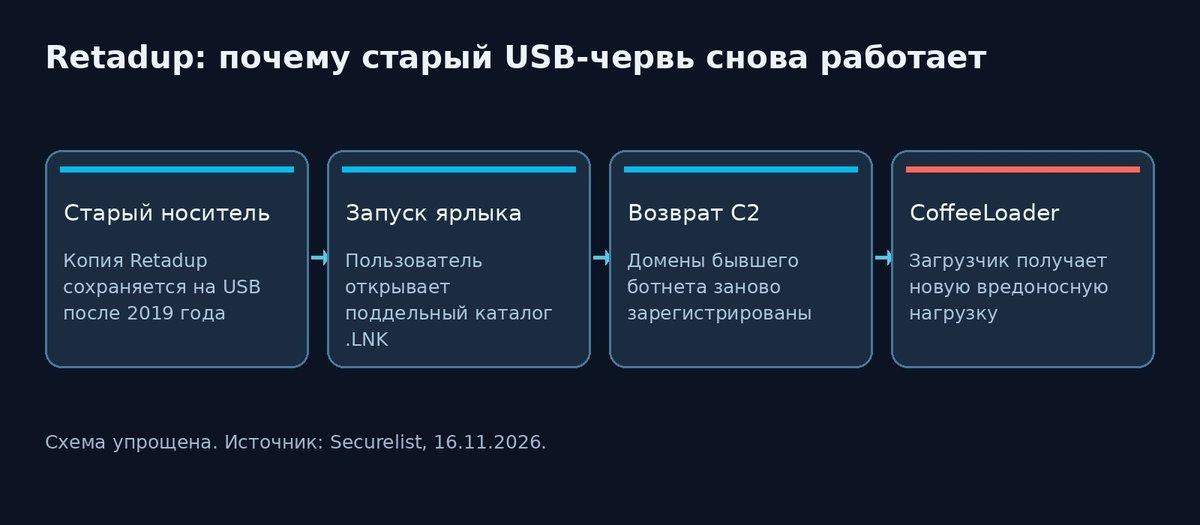
Поясняющая авторская схема по указанным в статье первоисточникам. Не является снимком реальной системы.
Исследователи не установили, стоят ли за возрождением авторы первоначального червя или другие злоумышленники. Использование давно известного домена дает атакующему доступ к оставшемуся «хвосту» ботнета, но не означает автоматического восстановления всех 850 тысяч компьютеров. В первые девять месяцев 2026 года защитные решения Kaspersky заблокировали около 15 тысяч попыток. Срабатывание защиты не равно успешному заражению 15 тысяч машин.
Что CoffeeLoader делает после заражения
В 2024 году возобновленные серверы распространяли SmokeLoader. В начале 2025-го, как выяснили исследователи, основной доставляемой нагрузкой стал CoffeeLoader. Это загрузчик, рассчитанный на получение и запуск дальнейших вредоносных программ. Он прячет части кода в зашифрованных фрагментах и задействует функции видеокарты при распаковке, затрудняя проверку в виртуальных песочницах.
Если загрузчик успешно завершает начальную стадию, он настраивает автозапуск, меняет параметры реестра и поддерживает связь с сервером, который подписывает передаваемые команды. Уже затем оператор может загружать стилеры, шифровальщики или другие инструменты. Сам факт обнаружения CoffeeLoader не доказывает, что на каждом устройстве был запущен шифровальщик либо похищены документы.
Как безопасно проверить старые USB-накопители
При разборе старых архивов главная ошибка — открывать все папки двойным щелчком, не замечая, что перед вами ярлык. Перед работой со съемным диском стоит обновить защитное ПО, отключить автоматический запуск и проверить весь накопитель. В проводнике Windows полезно включить отображение расширений файлов: папка с расширением `.lnk` — это не папка, даже если ее значок выглядит привычно.
Старый компьютер, который долго не включали, безопаснее проверить до подключения к корпоративной сети. Если есть сомнения, можно использовать загрузочный антивирусный носитель, созданный на другом доверенном компьютере. Резервные копии также должны храниться отдельно от постоянно подключенных накопителей: современный загрузчик способен привести на систему гораздо более разрушительную нагрузку, чем исходный Retadup.
Читайте также: Какими были культовые компьютерные вирусы
Вопросы и ответы (FAQ)
Retadup распространяется без подключения к интернету?
Копия червя может сохраняться на съемном носителе и запускаться офлайн, но для получения новых команд от сервера нужен сетевой доступ.
Сколько компьютеров заразились в 2026 году?
Kaspersky сообщила примерно о 15 тысячах заблокированных попыток. Число подтвержденных успешных заражений из этого показателя не следует.
Устранили ли червя в 2019 году?
Правоохранители удалили его более чем с 850 тысяч подключенных машин, но часть копий пережила операцию на офлайн-устройствах и носителях.
Что такое CoffeeLoader?
Загрузчик, который закрепляется в системе и по команде может доставлять другие вредоносные программы.
Опасна ли любая старая флешка?
Нет, возраст носителя не является признаком заражения. Риск создают вредоносные файлы, которые пользователь запускает.
Может ли старый вирус с флешки снова заразить компьютер?
Да. Retadup сохранился на офлайн-носителях, а в 2024 году злоумышленники восстановили управляющие домены и начали использовать их для доставки нового загрузчика.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.