Ad

Последние новости: CVE

Google закрыла уязвимость нулевого дня в Android: июньский патч исправляет 124 проблемы безопасности

от Маша Даровская

Google выпустила июньское обновление безопасности Android и закрыла уязвимость нулевого дня CVE-2025-48595. Компания указала, что для этой ошибки есть признаки ограниченной целевой эксплуатации.

Читать далее

Oracle перешла на ежемесячные срочные патчи: в первом выпуске закрыли 35 уязвимостей, одна получила максимальные 10 баллов

от Маша Даровская

Компания выпустила первый Critical Security Patch Update — компактный набор исправлений между квартальными пакетами. В зоне риска оказались Oracle Database, REST Data Services, Communications Unified Assurance, E-Business Suite и гостиничная платформа OPERA 5.

Читать далее

LiteSpeed закрыл критическую уязвимость в cPanel-плагине: через нее уже получали root-доступ к серверам

от Маша Даровская

В LiteSpeed User-End cPanel Plugin нашли критическую уязвимость CVE-2026-48172. Она затрагивает версии с 2.3 по 2.4.4 и позволяет выполнить произвольные скрипты с правами root. Проблему уже использовали в реальных атаках. Исправление вышло в cPanel plugin 2.4.7, который поставляется вместе с …

Читать далее

Microsoft дала временную защиту от уязвимости YellowKey — обхода BitLocker через среду восстановления Windows

от Маша Даровская

Microsoft выпустила рекомендации по защите от YellowKey — уязвимости нулевого дня в BitLocker, которая позволяет получить доступ к зашифрованному системному диску Windows при физическом доступе к устройству. Проблема получила идентификатор CVE-2026-45585. Полного патча пока нет: компания предлагает вручную изменить образ …

Читать далее

В Avada Builder закрыли две уязвимости: под риском около миллиона WordPress-сайтов

от Маша Даровская

В популярном WordPress-плагине Avada Builder исправили две уязвимости, которые могли затронуть около 1 млн сайтов. Первая — CVE-2026-4782, чтение произвольных файлов на сервере через параметр custom_svg; вторая — CVE-2026-4798, SQL-инъекция через параметр product_order. Полностью безопасной версией на момент раскрытия стала …

Читать далее

В Cisco Catalyst SD-WAN закрыли новый 0-day: злоумышленники получали админский доступ без пароля

от Маша Даровская

Cisco выпустила исправления для критической уязвимости CVE-2026-20182 в Cisco Catalyst SD-WAN Controller и Catalyst SD-WAN Manager. Ошибка получила максимальную оценку CVSS 10.0 и уже использовалась в реальных атаках. Уязвимость позволяет удалённому атакующему без логина и пароля обойти аутентификацию, получить административные …

Читать далее

Для критической уязвимости NGINX впервые за 18 лет выложили PoC

от Маша Даровская

Для критической уязвимости CVE-2026-42945 в NGINX появились технические детали и proof-of-concept-код. Проблема получила CVSS 9.2 и затрагивает ngx_http_rewrite_module — модуль, который используется для переписывания URL, редиректов и обработки правил rewrite, if и set. NGINX уже выпустил исправления в версиях 1.30.1 …

Читать далее

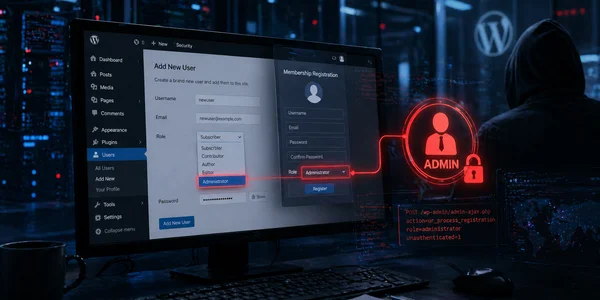
В WordPress-плагине User Registration & Membership нашли критическую уязвимость: сайт можно захватить без пароля

от Маша Даровская Статья

В популярном плагине User Registration & Membership для WordPress обнаружили критическую уязвимость CVE-2026-1492. Она позволяет незарегистрированному атакующему создать учётную запись администратора через механизм регистрации участников. Проблема затрагивает версии до 5.1.2 включительно, исправление вышло в 5.1.3, об этом сообщили в CYFIRMA. …

Читать далее