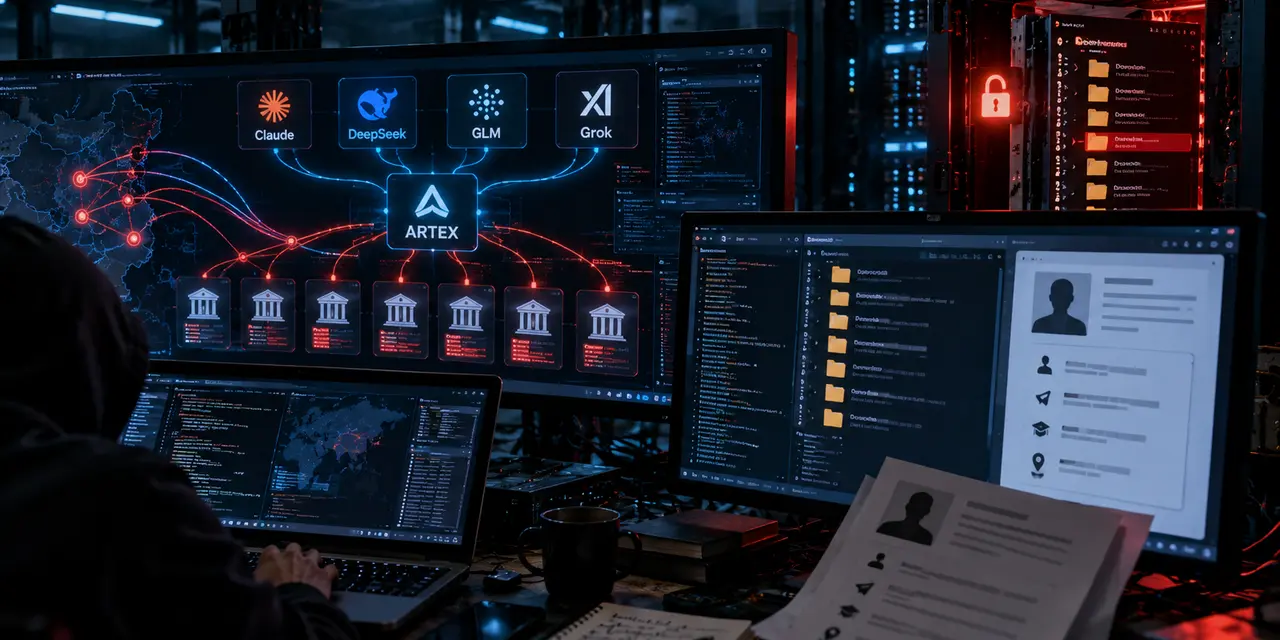
CrowdStrike обнаружила инфраструктуру, связанную с серией атак на финансовые организации Южной Кореи. Оператор использовал агентный инструмент для пентеста ARTEX, DeepSeek v4.1-flash, GLM-5.3, Grok 4.6 и Claude Code.
Расследование стало особенно интересным после того, как специалисты нашли открытые каталоги на серверах самого атакующего. Там лежали история сессий Claude Code, конфигурация ARTEX и файлы памяти Claude. В одной из сессий пользователь спрашивал, где продают похищенные корейские данные. В другой попросил помочь составить резюме специалиста по безопасности и сам передал имя, телефон, Telegram-контакт, сведения об образовании и место жительства.
Claude никого не деанонимизировал: данные исследователи нашли в оставленной открытой инфраструктуре. CrowdStrike также не утверждает, что именно этот оператор провел все семь известных атак. Личность человека остается неподтвержденной, а среди оставленных им персональных данных есть противоречия.
К началу октября утечки подтвердили семь южнокорейских финансовых организаций: Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank и Hyundai Capital.
В общей сложности речь идет более чем о 67 тыс. затронутых записей. Крупнейшие подтвержденные эпизоды произошли у Shinhan Bank, где раскрыли данные примерно 25 тыс. клиентов, и Yegaram Savings Bank — около 40 тыс. клиентов. У Welcome Savings Bank утечка затронула примерно 2,2 тыс. записей корпоративных клиентов. У KB Kookmin Bank сообщалось о 119 клиентах, у Hana Bank — о 89.
В похищенных данных в разных случаях были имена, контактные сведения, регистрационные номера, сведения о доходах и кредитных лимитах. Финансовый регулятор Южной Кореи при этом не нашел признаков утечки информации, которую можно напрямую использовать для несанкционированных платежей.
Атакующие искали менее защищенные системы вокруг основной банковской инфраструктуры. В одном случае был скомпрометирован сервис проверки статуса кредитных заявок, которым пользовались финансовые брокеры. В другом — мобильная система поддержки работы сотрудников. Корейские СМИ также описывают атаки на старые и вспомогательные API.
CrowdStrike вышла на сервер с экземпляром ARTEX — недавно опубликованного в открытом доступе агентного инструмента для тестирования на проникновение, разработанного в Китае.
В каталоге находился файл CLAUDE.md с инструкциями на китайском языке о том, как модель должна выполнять задачи пентеста. В нем же фигурировал адрес второго сервера в Гонконге.
На гонконгской площадке исследователи обнаружили еще больше данных: историю сессий Claude Code, конфигурационные файлы ARTEX и память Claude. По ним удалось восстановить схему инфраструктуры атакующего. Гонконгский сервер, вероятно, был основной рабочей площадкой, а другой сервер размещал ARTEX, который CrowdStrike связывает с атаками на южнокорейские финансовые организации. Компания отдельно оговаривает, что точное число организаций, взломанных именно через эту инфраструктуру, пока неизвестно.
В обнаруженной конфигурации ARTEX использовал DeepSeek v4.1-flash как основной языковой движок. Дополнительно оператор работал с GLM-5.3 от Zhipu AI и Grok 4.6 в других сессиях Claude Code. Для доступа к DeepSeek, вероятно, использовался сторонний посредник API.
Claude Code был одной из рабочих сред, артефакты которой нашли исследователи. Основным движком самого ARTEX в этой инфраструктуре был DeepSeek. Получился стек из агентного пентест-инструмента и нескольких моделей разных разработчиков, которые оператор использовал для разных задач.
В сохраненных сессиях CrowdStrike нашла запросы, напрямую связанные с монетизацией похищенной информации. Пользователь спрашивал Claude, где злоумышленники обычно продают данные из корейских утечек, и просил помочь найти корейские Telegram-группы, связанные с продажей баз.
CrowdStrike считает оператора финансово мотивированным и с умеренной уверенностью предполагает, что он говорит по-китайски. Основания — китайские запросы и использование китайского инструмента ARTEX.
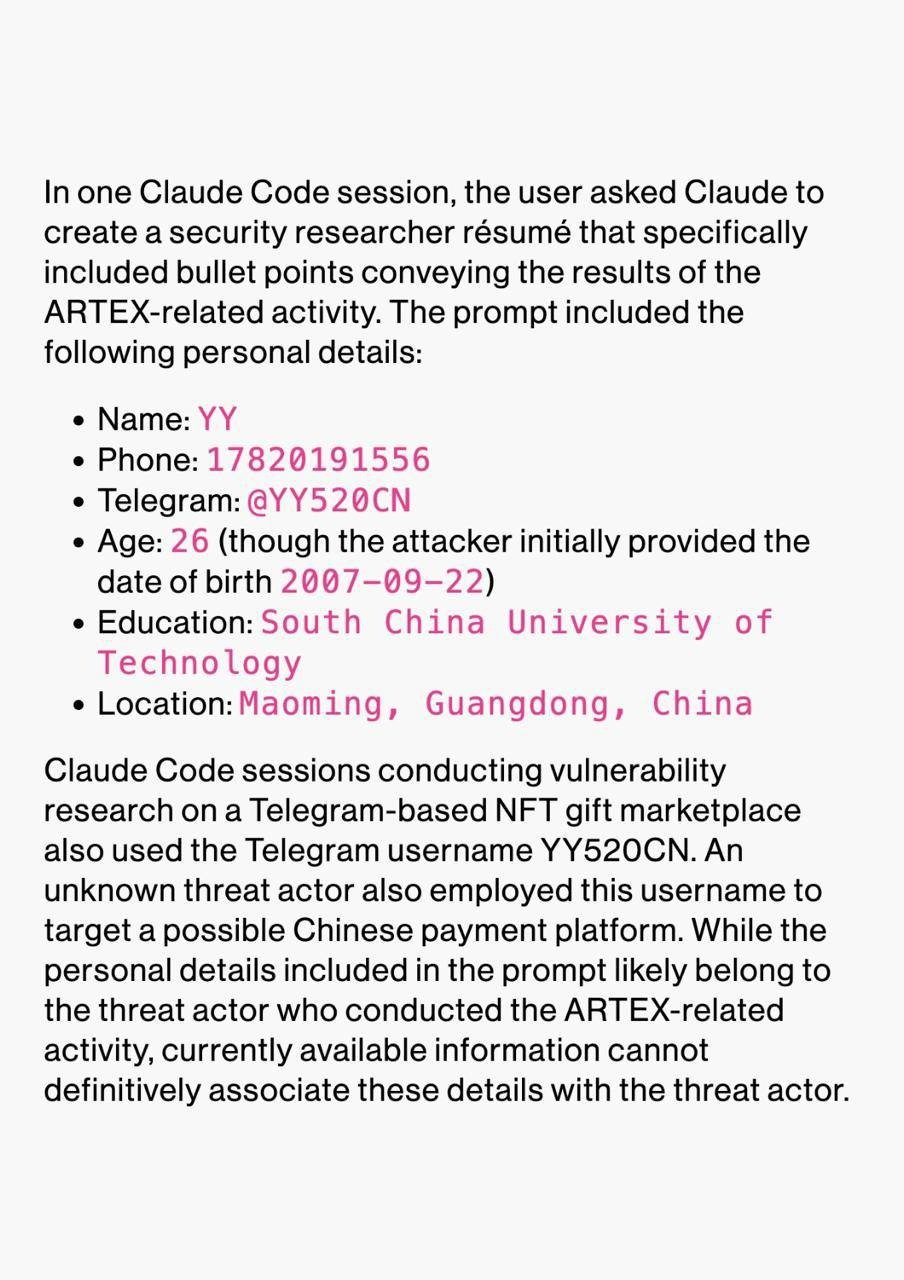
В одной из сессий пользователь попросил Claude подготовить резюме специалиста по информационной безопасности и включить в него результаты работы с ARTEX.
В запросе он оставил набор персональных данных: имя или псевдоним, китайский номер телефона, Telegram @YY520CN, возраст 26 лет, South China University of Technology и Маомин в провинции Гуандун.
Тот же Telegram-псевдоним CrowdStrike обнаружила в других сессиях, связанных с исследованием уязвимостей Telegram-сервиса с NFT-подарками и возможной китайской платежной платформы.
Но указанные данные противоречат друг другу. Пользователь назвал возраст 26 лет, но ранее ввел дату рождения 22 сентября 2007 года. В октябре 2026-го человеку с такой датой было бы 19 лет.
CrowdStrike поэтому пишет лишь, что персональные сведения вероятно принадлежат оператору ARTEX, но имеющихся данных недостаточно, чтобы окончательно связать их с атакующим. Статус «студента из Китая» тоже не установлен. В запросе фигурирует университет, но неизвестно, учится ли человек там сейчас и вообще являются ли все данные настоящими.
9 октября Национальное следственное управление полиции Южной Кореи увеличило группу, занимающуюся серией взломов финансовых компаний, с 28 до 43 человек. К расследованию подключили дополнительных специалистов по цифровой криминалистике и международному сотрудничеству.
Полиция анализирует системы пострадавших компаний, собирает журналы и пытается добиться блокировки инфраструктуры, использованной атакующими. Формальное уголовное расследование началось 6 октября, а первоначальную проверку полиция начала еще 1 октября.
Вопросы и ответы
Действительно ли взломали семь банков?
Утечки подтверждены у семи финансовых организаций: Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank и Hyundai Capital. Не все из них являются банками.
Сколько клиентов пострадало?
Корейские источники сообщают более чем о 67 тыс. затронутых записях. Основная часть приходится на Shinhan Bank и Yegaram Savings Bank.
CrowdStrike доказала, что все семь атак провел один человек?
Нет. Компания связала обнаруженную инфраструктуру с атаками на южнокорейский финансовый сектор, но прямо пишет, что точное число организаций, затронутых именно этой кампанией, остается неизвестным.
Что такое ARTEX?
Это открытый агентный инструмент для тестирования на проникновение, разработанный в Китае. В найденной CrowdStrike конфигурации основным LLM-бэкендом был DeepSeek v4.1-flash.
Какие еще модели использовал оператор?
В сессиях обнаружены GLM-5.3 и Grok 4.6. Также атакующий работал через Claude Code.
Claude действительно раскрыл личность хакера?
Нет. Исследователи получили доступ к открытым каталогам на инфраструктуре атакующего и нашли там сохраненные сессии Claude Code.
Известно ли имя хакера?
Нет. CrowdStrike нашла предполагаемые персональные данные, но не считает их достаточными для окончательной идентификации человека. Более того, часть сведений противоречит друг другу.
Можно ли утверждать, что это китайский студент?
Нет. CrowdStrike с умеренной уверенностью считает оператора китайскоязычным. В сохраненном резюме указан South China University of Technology, но достоверность и актуальность этих сведений не подтверждены.
Какие данные украли?
Набор различался между организациями. Среди раскрытых данных были имена, контакты, регистрационные номера, сведения о доходах и кредитных лимитах.
Украли ли деньги клиентов?
Южнокорейские власти не сообщали о хищении средств в результате этой серии атак. Финансовый регулятор также не видел признаков утечки данных, которые можно напрямую использовать для несанкционированных платежей.
ИИ самостоятельно взламывал банки?
Нет подтверждений полностью автономной кампании. ИИ-инструменты автоматизировали часть работы, но оператор задавал цели, настраивал инфраструктуру и управлял процессом.
Есть новость? Станьте автором.
Мы сотрудничаем с независимыми исследователями и специалистами по кибербезопасности. Отправьте нам новость или предложите статью на рассмотрение редакции.